Facebook creó una cuenta de correo electrónico para reportar robo de información confidencial

Facebook creó una cuenta de correo electrónico para que la gente reporte los fraudes conocidos como “phishing”, delito informático que consiste en robar información confidencial de usuarios de la red mediante engaños.

La dirección es phish@fb.com. Cualquier persona, incluso quien no tiene cuenta en la famosa red social, puede utilizar la dirección para reportar correos electrónicos maliciosos que pretenden ser enviados por Facebook.
vía ¡Mayor protección! Facebook creó una cuenta de correo electrónico para reportar robo de información confidencial.

AltaDensidad.TV


Google da un giro radical en su política de distribución de aplicaciones. La compañía retira, junto a Epic Games, el acuerdo alternativo en la Gooogle Play que ambas habían propuesto para resolver su disputa antimonopolio. Esa decisión reactiva la orden judicial original de octubre de 2024, mucho más estricta para Google. A partir del 22...

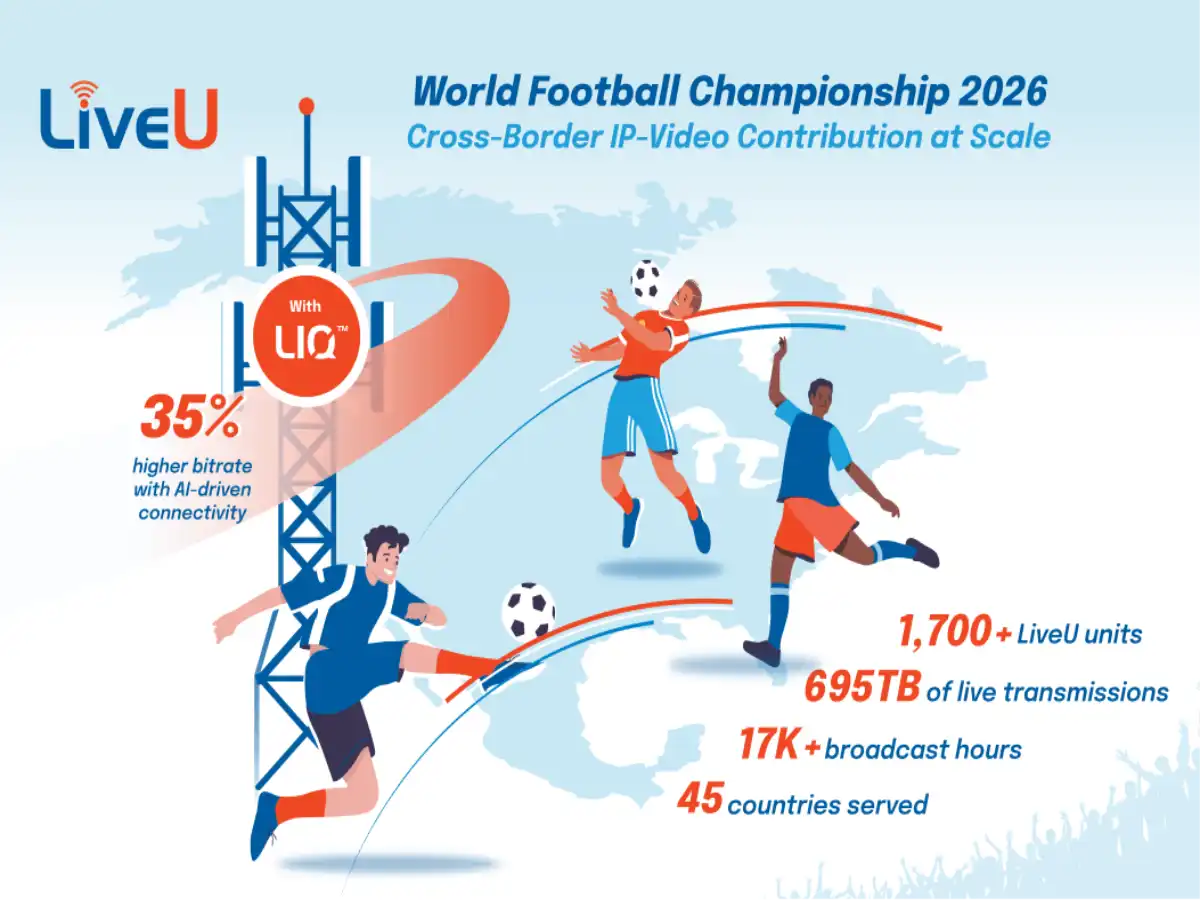
LiveU revela cifras récord en el Mundial de Fútbol 2026: 31.000 transmisiones en vivo y 1.700 equipos desplegados

El Campeonato Mundial de Fútbol 2026 no solo rompió récords dentro de la cancha. También marcó un punto de inflexión en la forma en que se producen y distribuyen las transmisiones televisivas y digitales a escala global. La empresa especializada en transmisión de video sobre IP LiveU informó que durante el torneo desplegó la mayor...

Las redes sociales se convierten en las últimas horas en un espacio de apoyo y solidaridad hacia Venezuela tras los terremotos que afectan varias regiones del país. Cantantes, músicos y figuras internacionales del entretenimiento publican mensajes de aliento, llamados a la ayuda humanitaria y recuerdos para un país que vuelve a enfrentar una emergencia de...

Una extensión instalada en cientos de millones de navegadores guarda, durante días, la llave de las conversaciones privadas de millones de personas. Eso es exactamente lo que acaba de descubrir la firma de ciberseguridad Guardio Labs en la extensión de Adobe Acrobat para Chrome. El fallo, bautizado como HermeticReader y registrado oficialmente como CVE-2026-48294, permite...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo