41 aplicaciones de Android que permiten el robo de datos

Un equipo de investigadores alemanes ha descubierto importantes vulnerabilidades en 41 aplicaciones presentes en Google Play – de Android- que han sido descargadas entre 39,5 y 185 millones de ocasiones. Estos fallos de seguridad pueden permitir acceder a información de banca en línea, redes sociales, correo electrónico o servicios de mensajería instantánea.

El problema es que todas estas aplicaciones utilizan un sistema de encriptación ineficaz, según la información presentada por estos investigadores y recogida por Ars Technica.

vía 41 aplicaciones de Android que permiten el robo de datos – ABC.es.
AltaDensidad.TV


Una tormenta solar geomagnética ocurrida en noviembre de 2025 hizo algo que ningún evento similar había hecho antes. Durante varias horas, alteró la capa de la atmósfera por donde viajan las señales de los satélites GPS. El resultado fue sorprendente: errores de posicionamiento de más de 10 metros en distintos puntos de Estados Unidos, y...

Falsas ofertas de marcas: la nueva táctica para robar canales de YouTube en Latinoamérica

Una oferta de patrocinio que parece real puede terminar en el secuestro completo de una cuenta de Google. Así lo advierte una investigación reciente de ESET Latinoamérica, que documenta una campaña activa de ingeniería social dirigida a creadores de contenido de la región. El esquema combina identidad suplantada, negociación comercial falsa y una plataforma con...

Venezuela da un paso inédito en materia de libertad de expresión digital. La Comisión Nacional de Telecomunicaciones (CONATEL) anuncia el restablecimiento formal del acceso a decenas de portales informativos, nacionales e internacionales, que permanecían bloqueados desde hace años. La medida llega el 17 de septiembre de 2026, por instrucciones de la Presidencia de la República,...

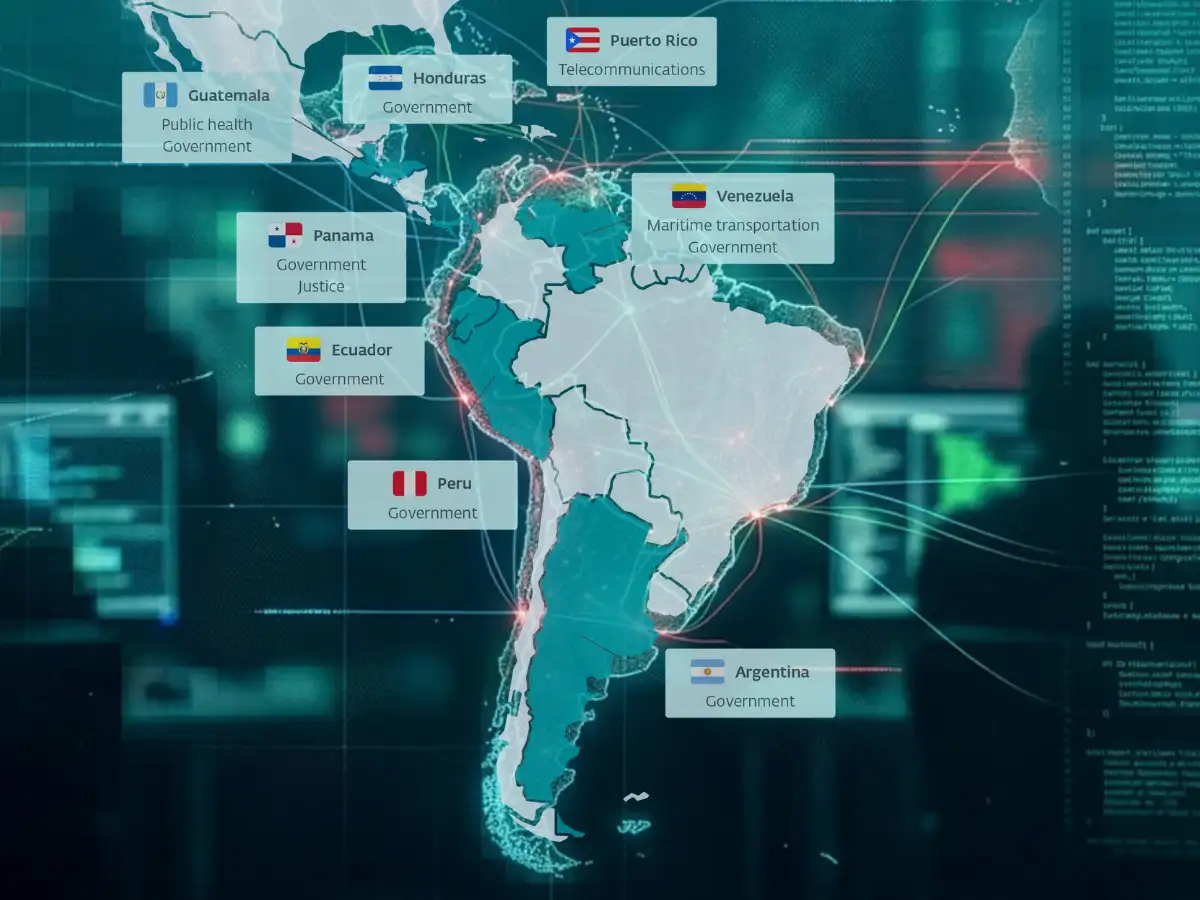
FamousSparrow: grupo de hackers chino ataca gobiernos de América Latina con un nuevo malware

Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo