Kobalos un malware de Linux que ataca supercomputadoras

Una puerta trasera que contiene una serie de comandos que no revelan la intención de los atacantes: así es como ESET describe Kobalos, un nuevo malware que se dirige a los sistemas Linux al permitir el acceso remoto al sistema de archivos y brindar la posibilidad de generar sesiones de terminal, así como para conectarse a través de proxy a otros servidores infectados.

Una amenaza que ataca a las supercomputadoras. El descubrimiento gracias al trabajo realizado por la casa de software en colaboración con el equipo de seguridad de TI del CERN y otras organizaciones activas en este frente. Entre las víctimas ya se constató también un importante ISP asiático, un proveedor norteamericano y varios servidores privados.

Estas son las palabras de Marc-Etienne Léveillé, investigador de ESET que participó en la encuesta.

«A este malware lo llamamos Kobalos debido al pequeño tamaño del código y su insidia. En la mitología griega, un Kobalos es una pequeña criatura rencorosa. Hay que decir que este nivel de sofisticación se ve muy pocas veces en el malware de Linux».

Los servidores comprometidos por Kobalos pueden ser transformados en nodos de Comando y Control por quienes los administran, a través de un solo comando. Esto es lo que leímos en el comunicado de prensa que llegó a la redacción.

«Dado que las direcciones IP y los puertos del servidor C&C tienen codificaciones fijas en los ejecutables, los operadores pueden generar nuevas copias de Kobalos que aprovechan este nuevo servidor C&C. Además, en la mayoría de los sistemas comprometidos por Kobalos, el cliente SecureShell (SSH) ya no puede proteger las credenciales».

Cualquiera que use un servidor afectado ve sus credenciales robadas, que luego son explotadas por los atacantes para instalar Kobalos en el servidor pirateado. El uso de la autenticación de dos factores puede mitigar la amenaza.

Origen: Kobalos es el pequeño malware de Linux que se dirige a las supercomputadoras

Etiquetado:

AltaDensidad.TV


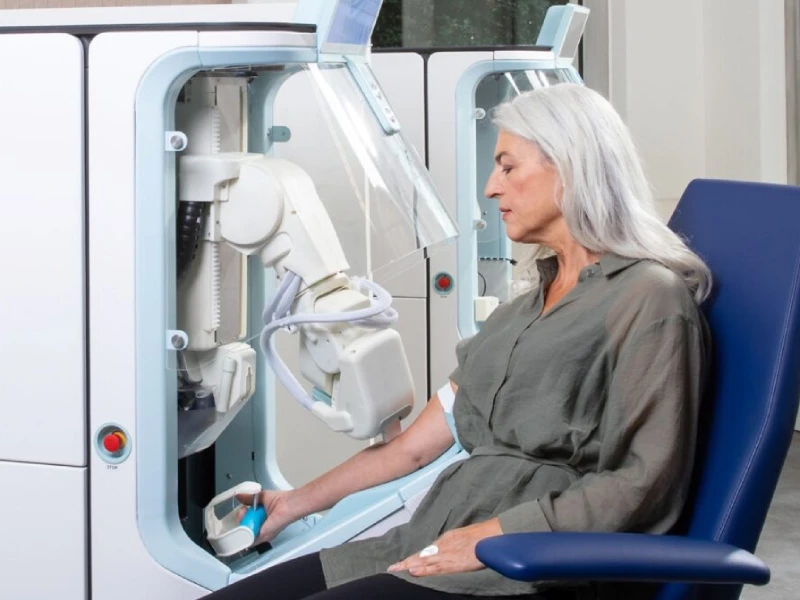
FDA aprueba un robot que encuentra la vena, coloca la aguja y extrae sangre casi sin intervención humana

La extracción de sangre entra en una nueva etapa. La Administración de Alimentos y Medicamentos de Estados Unidos, FDA, autoriza Aletta, un robot capaz de localizar una vena, insertar una aguja y completar una extracción de sangre sin que un profesional tenga que realizar manualmente cada paso del procedimiento. La autorización, concedida el 19 de...

AMD ofrece acciones a OpenAI y Meta para asegurar las ventas de sus chips de IA

AMD encontró una fórmula poco habitual para competir en el multimillonario mercado de los chips de inteligencia artificial: ofrecer a sus grandes clientes la posibilidad de convertirse en accionistas de la propia empresa. OpenAI y Meta recibieron opciones para adquirir participaciones importantes en el fabricante, siempre que cumplan determinados compromisos de compra y otras condiciones....

Google Research presenta PhotoScan, un sistema de inteligencia artificial capaz de estimar la composición corporal de una persona a partir de fotografías tomadas con el teléfono. La tecnología promete una precisión cercana a la de los escáneres médicos DXA, considerados el estándar de oro en este campo, y supera a los sensores de bioimpedancia que...

Estudiar inteligencia artificial, ciberseguridad o análisis de datos sin pagar matrícula es una oportunidad que ahora tienen miles de residentes en Colombia. Google y el Gobierno colombiano anunciaron 15.000 becas para acceder a programas de formación tecnológica con certificaciones profesionales. Las inscripciones están abiertas y no se exige experiencia laboral previa ni título universitario. La...

Televisores LG OLED y NanoCell

LG sale al paso de una de las acusaciones más graves que ha enfrentado en los últimos años. La compañía surcoreana niega de forma tajante que sus televisores inteligentes graben audio ambiental de manera continua con fines publicitarios. Así responde a una investigación que la señala de convertir sus Smart TV OLED en dispositivos de...

robo de criptomonedas a Binance

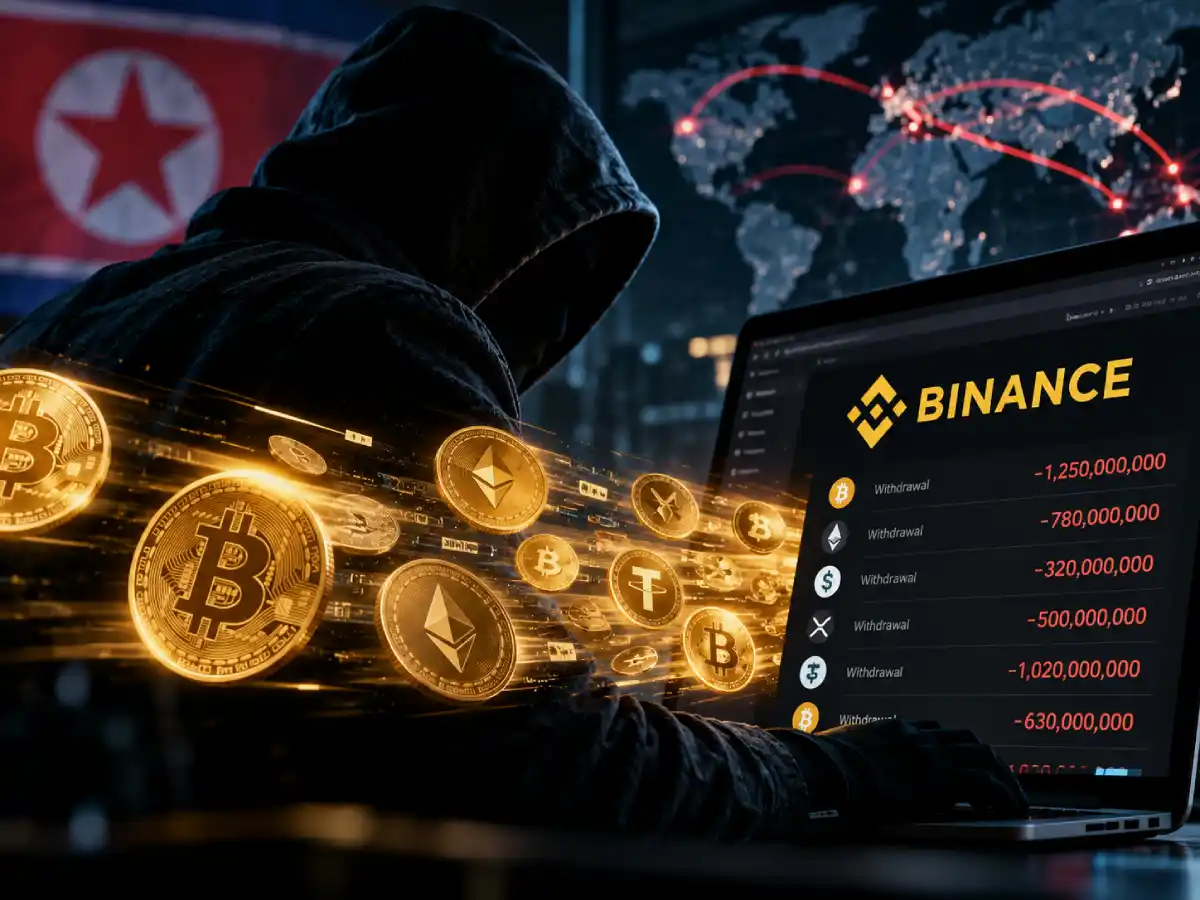
Confirman la participación de un grupo de hackers vinculado con Corea del Norte. En apenas veinte minutos, delincuentes informáticos consiguieron sacar miles de millones de dólares de Binance, la mayor plataforma de intercambio de criptomonedas del mundo. El ataque, ocurrido el 29 de octubre de 2026, afectó activos digitales valorados en aproximadamente 6.300 millones de...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo