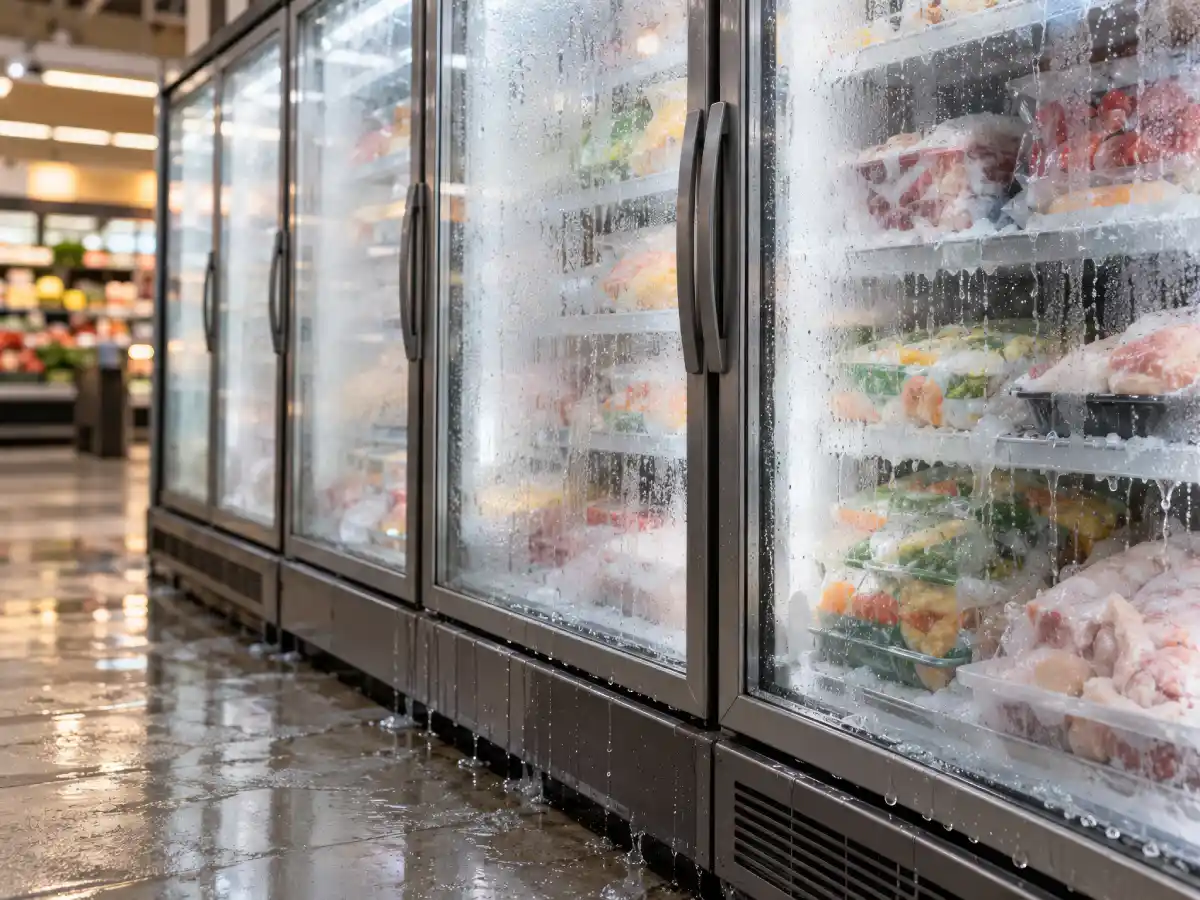
Cientos de supermercados franceses amanecieron con sus congeladores convertidos en auténticos hornos. Un grupo de hackers consiguió manipular a distancia los sistemas de refrigeración y elevar sus temperaturas hasta 50 grados centígrados. El resultado fue devastador: toneladas de alimentos destruidos, pérdidas millonarias y hasta incendios en algunos establecimientos. Todo ocurrió sin necesidad de entrar físicamente en las tiendas. El ciberataque, descubierto el 12 de octubre, afectó a importantes cadenas como Intermarché, Netto, Carrefour, Coopérative U, Monoprix y E.Leclerc. Los delincuentes aprovecharon vulnerabilidades en los sistemas informáticos que controlan las cámaras frigoríficas. En lugar de robar información o bloquear computadoras, utilizaron la tecnología conectada para provocar daños materiales.
El incidente deja una advertencia que va mucho más allá de los supermercados. Los mismos principios de conectividad que permiten controlar un refrigerador desde una computadora también pueden convertir equipos industriales, sistemas de climatización y otros dispositivos inteligentes en objetivos de sabotaje.
Así lograron los hackers calentar los congeladores a 50 grados
El ataque se produjo durante la noche, cuando los supermercados estaban cerrados y los sistemas de refrigeración funcionaban sin supervisión constante. Los delincuentes consiguieron acceder remotamente a los controles electrónicos encargados de mantener los alimentos a temperaturas seguras.
La clave estuvo en una función habitual de los equipos industriales: el desescarche. Este procedimiento permite eliminar periódicamente el hielo acumulado en los sistemas de refrigeración mediante ciclos controlados de calentamiento.
Los atacantes manipularon esos parámetros y prolongaron los ciclos de descongelación. En determinados equipos, el proceso pasó de aproximadamente una hora a ocho horas. Además, modificaron configuraciones que retrasaron la detección de las temperaturas anormales.


Como consecuencia, algunos refrigeradores alcanzaron 50 grados centígrados. En casos extremos, se reportaron temperaturas cercanas a 80 grados, suficientes para dañar componentes internos de las instalaciones.
Cuando los empleados llegaron a trabajar, encontraron alimentos descongelados, cámaras frigoríficas inutilizadas y mercancía que ya no podía venderse. En varios establecimientos también se registraron incendios relacionados con el sobrecalentamiento de los equipos.
El ataque demuestra que los ciberdelincuentes no necesitan destruir físicamente una máquina para dejarla fuera de servicio. En ocasiones, basta con modificar las instrucciones que controlan su funcionamiento.
Supermercados afectados y pérdidas de millones de euros
El alcance del sabotaje fue considerable. Aproximadamente 300 establecimientos de Intermarché y Netto resultaron afectados, junto con un centenar de Coopérative U, unos 80 Carrefour, alrededor de 30 Monoprix y varias tiendas E.Leclerc.
Las cifras todavía pueden cambiar mientras continúa la investigación. Sin embargo, los reportes iniciales indican que cientos de supermercados tuvieron que retirar productos frescos y congelados de sus estanterías.
Las pérdidas no se limitan al valor de los alimentos destruidos. También incluyen limpieza, reparación de equipos, reposición de inventarios y posibles interrupciones comerciales.
Para los supermercados, el problema es especialmente delicado porque la cadena de frío resulta indispensable para conservar carnes, pescados, lácteos y numerosos alimentos preparados. Cuando se rompe esa cadena, recuperar la temperatura adecuada no significa que los productos vuelvan a ser seguros.
Por eso, los establecimientos afectados tuvieron que desechar mercancía incluso cuando algunos alimentos todavía parecían encontrarse en buenas condiciones.
Las autoridades francesas abrieron una investigación para identificar a los responsables y determinar el alcance de los daños. Hasta el momento, ningún grupo ha asumido públicamente la autoría del ataque.
Una vulnerabilidad en Danfoss abrió la puerta al sabotaje
Las investigaciones apuntan a sistemas de control de refrigeración del fabricante danés Danfoss. En particular, se identificaron equipos antiguos de las familias AK-SM800 y AK-SC355, utilizados para supervisar y administrar instalaciones frigoríficas comerciales.
Danfoss reconoció incidentes relacionados con dispositivos que utilizaban versiones desactualizadas de su software. Algunos pertenecen a generaciones de productos que ya no reciben actualizaciones de seguridad.
Esto representa un problema frecuente en el mundo industrial. Mientras una computadora personal suele renovarse cada pocos años, un sistema de refrigeración comercial puede permanecer funcionando durante mucho más tiempo.
El equipo mecánico continúa siendo útil, pero su controlador electrónico puede quedar expuesto a vulnerabilidades descubiertas después de su instalación.
Además, conectar estos dispositivos a Internet facilita el mantenimiento remoto y permite detectar averías sin enviar constantemente técnicos a los establecimientos. Sin embargo, también amplía las posibilidades de acceso no autorizado.
Las investigaciones revelaron que los ataques no se limitaron a un único fabricante. También aparecieron incidentes contra instalaciones que utilizaban tecnología de control Dixell, lo que aumenta la preocupación por la seguridad de estos sistemas.
El peligro del Internet de las Cosas llega al mundo físico
Lo ocurrido en Francia es un ejemplo de los riesgos asociados al Internet de las Cosas, conocido como IoT. Este concepto agrupa dispositivos que incorporan sensores, procesadores y conexiones de red para intercambiar información o recibir instrucciones.
En una vivienda pueden ser cámaras de seguridad, cerraduras, termostatos o electrodomésticos inteligentes. En una empresa, el mismo principio permite controlar ascensores, sistemas eléctricos, refrigeración y maquinaria industrial.
La conectividad ofrece ventajas importantes. Facilita el mantenimiento preventivo, reduce desplazamientos y permite administrar instalaciones desde una ubicación central.
Sin embargo, cuando un dispositivo conectado puede modificar procesos físicos, una vulnerabilidad informática adquiere consecuencias completamente diferentes.
Un atacante que compromete una cuenta de correo puede acceder a información privada. En cambio, alguien que consigue controlar una instalación industrial puede alterar temperaturas, detener equipos o interrumpir servicios esenciales.
Por eso, los especialistas recomiendan separar los sistemas industriales de las redes utilizadas para navegar por Internet, restringir los accesos remotos y mantener actualizados los controladores.
También resulta fundamental utilizar mecanismos independientes de seguridad capaces de detener una operación peligrosa, incluso cuando el sistema informático principal ha sido comprometido.
Francia enciende las alarmas sobre la seguridad de los equipos inteligentes
La Agencia Nacional de Seguridad de los Sistemas de Información de Francia, ANSSI, intervino para coordinar la respuesta y advertir sobre las vulnerabilidades detectadas.
Entre las medidas recomendadas figuran restringir o desconectar los accesos a Internet de los equipos afectados y aplicar las actualizaciones disponibles. Además, las autoridades trabajan con organismos europeos para identificar instalaciones potencialmente expuestas.
El incidente también coincide con problemas informáticos reportados por supermercados en Países Bajos y Bélgica. Sin embargo, no se ha demostrado que esos episodios formen parte del mismo ataque.
La principal lección no consiste en desconectar indiscriminadamente todos los dispositivos inteligentes. Se trata de reconocer que cualquier equipo capaz de recibir instrucciones externas necesita medidas de seguridad proporcionales al daño que podría provocar.
Los supermercados franceses descubrieron esta vulnerabilidad de la peor manera. Sus congeladores no dejaron de funcionar por una avería mecánica tradicional, sino porque alguien consiguió alterar digitalmente sus instrucciones.
Y esa es la dimensión más preocupante del incidente: un ciberataque ya no necesita limitarse a robar datos o bloquear pantallas. También puede destruir alimentos, provocar pérdidas económicas y comprometer instalaciones físicas utilizando las conexiones que originalmente fueron diseñadas para hacerlas más eficientes.