El método utilizado para distribuirlo es mediante campañas de spam o correo basura. El malware suele estar camuflado como un archivo adjunto de e-mail. El troyano Dridex roba datos personales y financieros, y espía las transacciones bancarias de sus víctimas. Además, facilita la instalación de nuevo malware en el equipo infectado y el uso fraudulento del mismo para el envío masivo de spam. En los últimos meses, los expertos en seguridad han detectado una vigorosa distribución de este troyano. Está especialmente dirigido a robar dinero de pymes. El pasado mes de mayo se detectaba Bélgica, con más de 35.000 máquinas afectadas. Poco después, el CERT francés lanzaba una alerta en Francia.
Los ciberdelincuentes que usan Dridex tratan de engañar a los internautas con documentos y otros tipos de archivos con los que las posibles víctimas están familiarizados, porque los utilizan habitualmente en casa y en el trabajo. Suelen hacerlos pasar como inofensivos archivos .DOC de Microsoft Office.
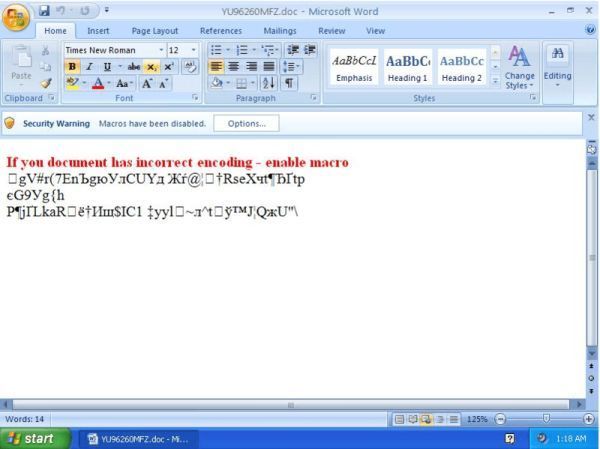
Si la víctima activa las macros que solicita el troyano, el malware se conecta con un sitio legítimo, en este caso Pastebin.com), para descargar el código malicioso Dridex. Las macros están deshabilitadas por defecto en Microsoft Office, por sus potenciales riesgos para la seguridad, ya que permiten automatizar procesos y unificar tareas con un solo clic. Pastebin.com es un sitio web gratuito que permite almacenar textos durante un cierto periodo de tiempo y compartirlos con otras personas pasando el enlace a la página. Los programadores suelen utilizado a menudo para compartir códigos fuente. Al ser un sitio legítimo es difícil que figure en la lista negra de las suites de seguridad.
Para evitar caer víctima de troyanos bancarios como Dridex, GData aconseja no abrir ficheros adjuntos que provengan de remitentes desconocidos y no habilitar nunca las macros en documentos extraños. También recomiendan estar muy atentos a los ficheros adjuntos que parecen facturas. Antes de abrir uno, conviene preguntarse si uno ha realizado alguna compra recientemente. En segundo lugar, si el mensaje está redactado en el mismo idioma que el de la tienda. Igualmente, es buena idea comprobar si el mensaje contiene errores ortográficos o si en él figura información personal como el nombre, un código de cliente o un número de usuario. Por último, en caso de duda, no abrir el adjunto.


Origen: El troyano bancario Dridex se propaga por correo electrónico como documento adjunto – tuexperto.com
Ilustración: 3Dstock via Shutterstock