😠 Phishing masivo afectó a usuarios de plataforma para transar criptomonedas

En un comunicado, el criptomercado Binance se refirió al supuesto hackeo que habría sufrido la plataforma para transar criptodivisas. El asunto pasó más bien por un phishing o suplantación de identidad que por una vulneración directa a sus sistemas.

Imagen por Peshkova vía Shutterstock

Varios usuarios alertaron que vieron sus saldos modificados e identificaron que se habían generado compras de una criptomoneda llamada VIA, sin su consentimiento (VIA, según mencionan en su sitio, es una divisa digital “derivada del protocolo Bitcoin con una velocidad de transacción 25 veces más rápida”). Ante esta situación Binance emitió un comunicado mencionando que todo se trató un phishing masivo.

Según mencionan, los hackers acumularon credenciales de varias cuentas durante un largo período de tiempo. El primer ataque de phishing parece haberse remontado a principios de enero, aunque fue alrededor del 22 de febrero, cuando se observó una gran concentración de ataques de phishing.

«Ayer, dentro del período de 2 minutos, los hackers usaron las claves API y colocaron una gran cantidad de compras en el mercado VIA/BTC. Mientras tanto, 31 cuentas vendían VIA en la parte superior. Este fue un intento de mover el BTC de las cuentas de phishing a estas 31 cuentas.

Las solicitudes de retiro se intentaron a partir de estas cuentas inmediatamente después. Sin embargo, como nuestro sistema de gestión de riesgos ya había desactivado automáticamente los retiros, ninguno de estos se hizo exitosamente».

Sigue leyendo: Usuarios del exchange Binance fueron víctimas de phishing masivo

Etiquetado:

AltaDensidad.TV


Falsas donaciones para las víctimas de los terremotos: así operan las ciberestafas que alertan en Venezuela

Los recientes terremotos que afectan a Venezuela no solo generan daños materiales y movilizan operativos de emergencia. También crean un escenario que los ciberdelincuentes aprovechan para lanzar campañas de fraude dirigidas a quienes buscan ayudar o necesitan información sobre la situación. Especialistas en ciberseguridad advierten que, tras un desastre, aumenta la circulación de enlaces falsos,...

Falsas ofertas de marcas: la nueva táctica para robar canales de YouTube en Latinoamérica

Una oferta de patrocinio que parece real puede terminar en el secuestro completo de una cuenta de Google. Así lo advierte una investigación reciente de ESET Latinoamérica, que documenta una campaña activa de ingeniería social dirigida a creadores de contenido de la región. El esquema combina identidad suplantada, negociación comercial falsa y una plataforma con...

Microsoft lanza en agosto de 2026 la actualización acumulativa KB5121003 para Windows 11, correspondiente al Patch Tuesday de ese mes. Un mes después, el parche sigue generando quejas entre usuarios de portátiles HP y Lenovo. Los problemas van desde bloqueos durante la instalación hasta cortes inesperados del suministro eléctrico mientras el equipo está enchufado. Portátiles...

FamousSparrow: grupo de hackers chino ataca gobiernos de América Latina con un nuevo malware

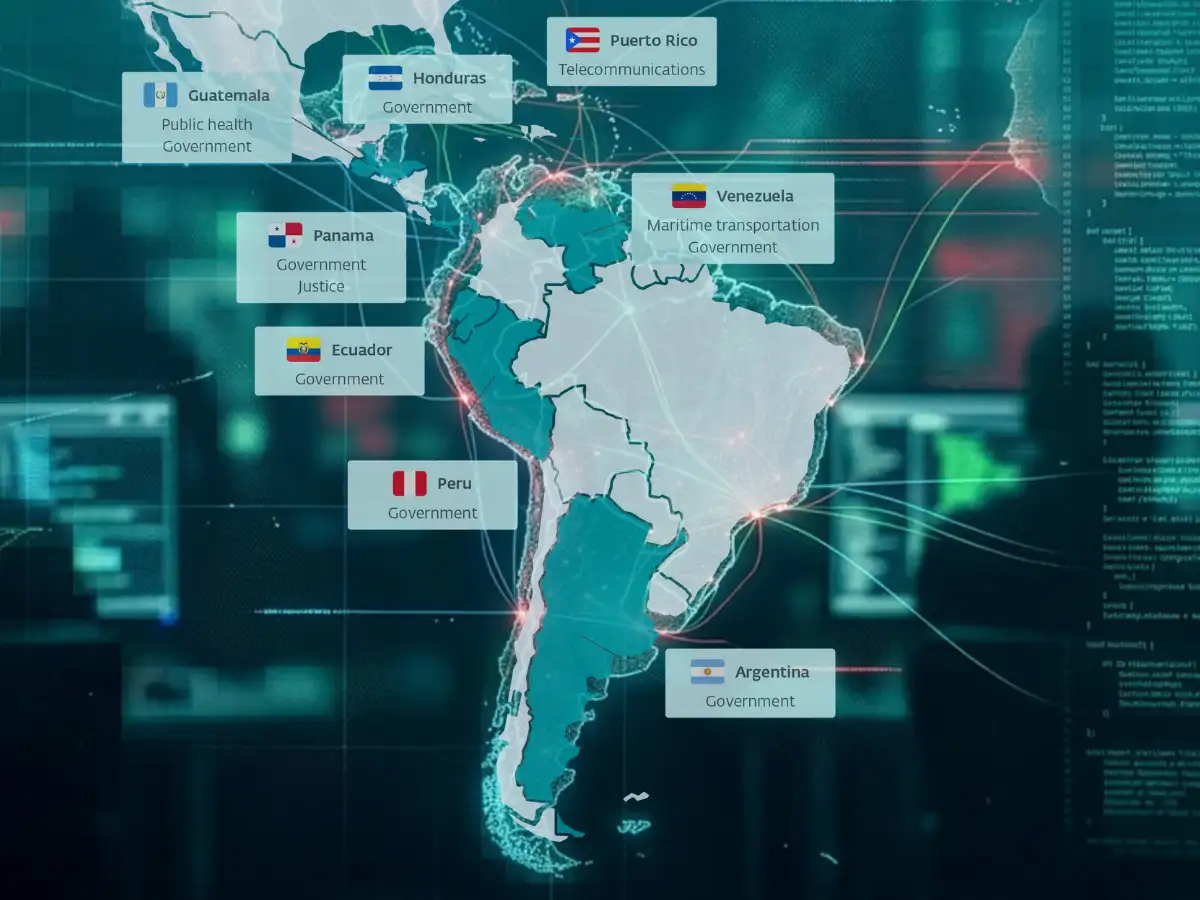
Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo