Error en Facebook permitía secuestrar cuentas con solo abrir un enlace

El investigador bajo el seudónimo “Samm0uda” reportó el pasado 26 de enero a Facebook el hallazgo. Se trata de una vulnerabilidad conocida como Cross Site Request Forgery (CSRF), que traducido sería falsificación de petición en sitios cruzados. Este tipo de vulnerabilidad lo que hace es forzar al navegador de una víctima a realizar acciones no deseadas en una aplicación web en la cual no están autenticados.
Secuestro Facebook
Imagen por TY Lim vía Shutterstock

En este caso, el investigador descubrió el fallo luego de identificar un endpoint defectuoso que podía explotarse para evadir la protección ante ataques de CSRF y tomar control de la cuenta de la víctima.

Según explicó el investigador a través de su blog, “para que este ataque sea efectivo lo que necesita el atacante es engañara  a la víctima para que haga clic en un enlace”.

A modo de ejemplo, entre las posibles acciones que este fallo hubiera permitido a un atacante están: posibilidad de realizar una publicación en la línea de tiempo de la víctima, eliminar la foto de perfil o engañar al usuario para que elimine su cuenta por completo; aunque para para esto último o tomar control completo de la cuenta es necesario esfuerzos adicionales.

Si bien en principio esto hubiese requerido que la víctima haga clic en dos enlaces distintos, para que en uno añada la dirección de correo o número de teléfono y en otro lo confirme, el investigador demostró que era posible tomar control de la cuenta con una sola URL al identificar los endpoints en los que el parámetro “siguiente” esté presente y autorizando a una app maliciosa en nombre de la víctima para de esta manera obtener los tokens de acceso a Facebook de la víctima.

Con acceso a los tokens de autenticación de la víctima, el exploit añade automáticamente una dirección de correo controlada por el atacante a su cuenta, permitiendo a este último tomar control total de la misma con solo resetear la contraseña y bloqueando al usuario legítimo, explicó TheHackerNews.

Según explicó el investigador en su blog, el ataque es realizado en un abrir y cerrar de ojos y es peligroso porque no apunta a un usuario en particular, sino a cualquiera que haga clic en el primer enlace.

Por último, algo no menos importante, el secuestro de una cuenta mediante un ataque similar a este podría evitarse si el usuario tiene activo el doble factor de autenticación, a menos que el atacante tenga acceso al código que es enviado a tu teléfono como parte del proceso de autenticación.

“Samm0uda” reportó el fallo el pasado 26 de enero y el 31 Facebook lo corrigió. Días después y como parte de su programa de recompensas, la compañía otorgó 25.000 dólares al investigador por reportar el fallo.

Origen: Vulnerabilidad en Facebook permitía secuestrar cuentas con solo abrir un enlace

Etiquetado:

AltaDensidad.TV


Un mensaje de texto que no aparece en la pantalla, no necesita abrirse y ni siquiera exige que el usuario toque el teléfono puede interrumpir las comunicaciones de determinados dispositivos Android. Un investigador de seguridad publicó una demostración funcional de una vulnerabilidad que permite provocar fallas en el sistema encargado de administrar las conexiones celulares....

La guerra llega al cerebro digital de Rusia: las consecuencias de atacar los centros de datos que alimentan su IA

Los ataques ucranianos contra tres centros de datos de Yandex han dejado al descubierto una debilidad estratégica de Rusia: buena parte de su vida digital depende de instalaciones físicas que pueden quedar fuera de servicio en cuestión de minutos. Las consecuencias van mucho más allá de perder acceso a un buscador. Aplicaciones de transporte, sistemas...

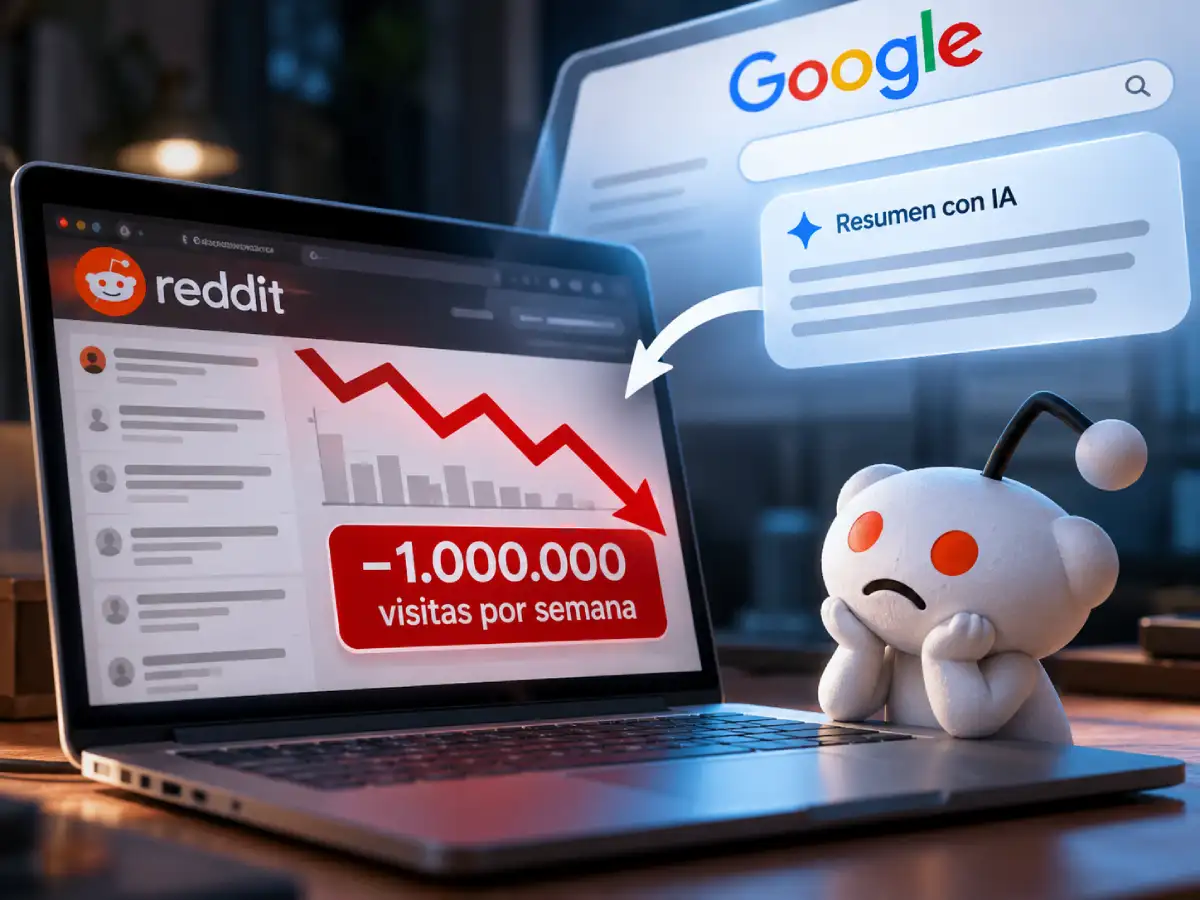
Google le quita más de un millón de visitas semanales a Reddit: la IA amenaza el tráfico de las webs

Reddit acaba de poner cifras a uno de los mayores temores de los medios digitales: aparecer en Google ya no garantiza recibir visitantes. La plataforma reveló que su tráfico procedente de buscadores cayó en más de un millón de referencias semanales, en promedio, durante octubre de 2026. Su director ejecutivo, Steve Huffman, señaló a las...

LiveU lleva su tecnología de transmisión en vivo a las aulas: así forma a los profesionales audiovisuales del futuro

La iniciativa busca que los futuros profesionales del sector audiovisual se formen desde las aulas con herramientas y flujos de trabajo utilizados actualmente por la industria a nivel internacional. LiveU, junto a su partner en Chile, Dynamics Media Group, llevó su tecnología de transmisión y producción remota directamente a las aulas de Duoc UC, acercando...

Garmin Fénix 9 Pro: el reloj con conexión satelital, carga solar y batería que dura casi dos meses

Garmin presenta oficialmente el Fénix 9 y el Fénix 9 Pro. La marca estadounidense renueva así su línea insignia de relojes multideporte, pensada para atletas y aventureros exigentes. Los nuevos modelos llegan con doce versiones distintas, pantallas más brillantes, mayor autonomía y, por primera vez en esta gama, conectividad satelital integrada en todos los tamaños...

Una inteligencia artificial logra «escuchar» a las plantas y revela lo que necesitan

Las plantas no tienen voz, pero eso no significa que permanezcan en silencio. En su interior circulan diminutas señales eléctricas que cambian cuando reaccionan al ambiente. Ahora, una startup estadounidense desarrolló una inteligencia artificial capaz de interpretar esas señales para intentar descubrir qué necesitan las plantas antes de que aparezcan síntomas visibles. La empresa se...

Una canción puede tener una voz extraordinaria, una melodía pegajosa y una producción impecable sin que ningún cantante haya entrado jamás en un estudio de grabación. La inteligencia artificial ya permite crear temas completos en cuestión de minutos. Ahora, YouTube comienza a identificar esas producciones para que los usuarios sepan cuándo están escuchando música creada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo