ESET Latinoamérica celebra sus 20 años y repasa la evolución del malware y el cibercrimen a nivel global y en América Latina, y advierte como el ciberespionaje, los fraudes, la extorsión digital y el cibercrimen presentan desafíos de seguridad particulares en toda Latinoamérica. Es una visita guiada desde las primeras apariciones hasta los ciberataques elaborados a nivel local, donde se destacan el ciberespionaje, los fraudes, la extorsión digital y el cibercrimen, con el objetivo de reflexionar sobre los desafíos actuales y a futuro para la ciberseguridad de las organizaciones y los usuarios.

En las últimas dos décadas, el panorama de la ciberseguridad experimentó una transformación radical y la evolución del malware, en sus múltiples formas, pasó de simples virus diseñados por entusiastas, hasta sofisticadas herramientas de espionaje y sabotaje utilizadas por actores estatales y criminales organizados para atacar a empresas, gobiernos y personas. ESET, repasa lo más destacado:
Primeros Pasos del Malware (2000-2010):
Los virus y gusanos informáticos eran las principales amenazas, causando molestias y daños considerables. Ejemplos como Melissa y Love Bug sembraron el caos en la incipiente era digital; estos virus y gusanos causaban daños mediante la eliminación de archivos y la congestión de redes. En Latinoamérica, estos ataques empezaron a hacerse sentir con fuerza debido a la rápida expansión del acceso a internet y la falta de una cultura de ciberseguridad. La rápida propagación de este tipo de amenazas a través de correos electrónicos con un asunto atractivo evidenció la necesidad de una mayor educación en ciberseguridad.
La Era del Crimen Organizado (2010-2020):
La profesionalización del cibercrimen. Amenazas como el ransomware, que secuestran datos a cambio de un rescate, causaron estragos a nivel mundial. El malware se volvió más sigiloso y dirigido. El phishing, el ransomware y los ataques de APT (Amenazas Persistentes Avanzadas) se intensificaron.
El macromalware, que utiliza macros en documentos de Office para infectar sistemas fue de los métodos de propagación de malware más utilizados. Estos documentos maliciosos se distribuyen a través de correos electrónicos de phishing, engañan a los usuarios para que habiliten las macros y ejecutan el malware. Esta amenaza fue particularmente efectiva en atacar organizaciones con menores niveles de conciencia y formación en ciberseguridad.


Uno de los incidentes que más conocido en los últimos 20 años, fue cuando WannaCry en 2017 afectó a sistemas en más de 150 países. Este ataque destacó la vulnerabilidad de los sistemas sin parches y la importancia de una gestión adecuada de actualizaciones de software. El ransomware siguió creciendo hasta la actualidad a nivel global y también en la región, algunos muy recordados como el ataque de Conti a Costa Rica, o REvil, que en 2021 atacó a un gran número de empresas globalmente y, a nivel local, a países como México, Colombia y Argentina, mediante un ataque a la cadena de suministro.
APTs y la geopolítica del malware (2020-presente):
Las Amenazas Persistentes Avanzadas (APT) han ganado protagonismo, estos ataques se centran en el espionaje y el sabotaje a largo plazo. Latinoamérica no ha sido inmune a estas amenazas, con varios incidentes que sugieren la participación de actores estatales. La pandemia impulsó la transformación digital, expandiendo la superficie de ataque. La inteligencia artificial (IA) se integra al malware, y los ciberataques tienen a ser más complejos y personalizados.
El grupo Lazarus, vinculado a Corea del Norte, ha llevado a cabo múltiples ataques en Latinoamérica, enfocándose en sectores financieros y gubernamentales. Sus tácticas avanzadas, incluyendo el uso de malware sofisticado y técnicas de ingeniería social, han subrayado la necesidad de una colaboración internacional en ciberseguridad.
En este tiempo también crecieron las amenazas con sello latinoamericano, ESET describe lo más destacado de la evolución del malware regional:
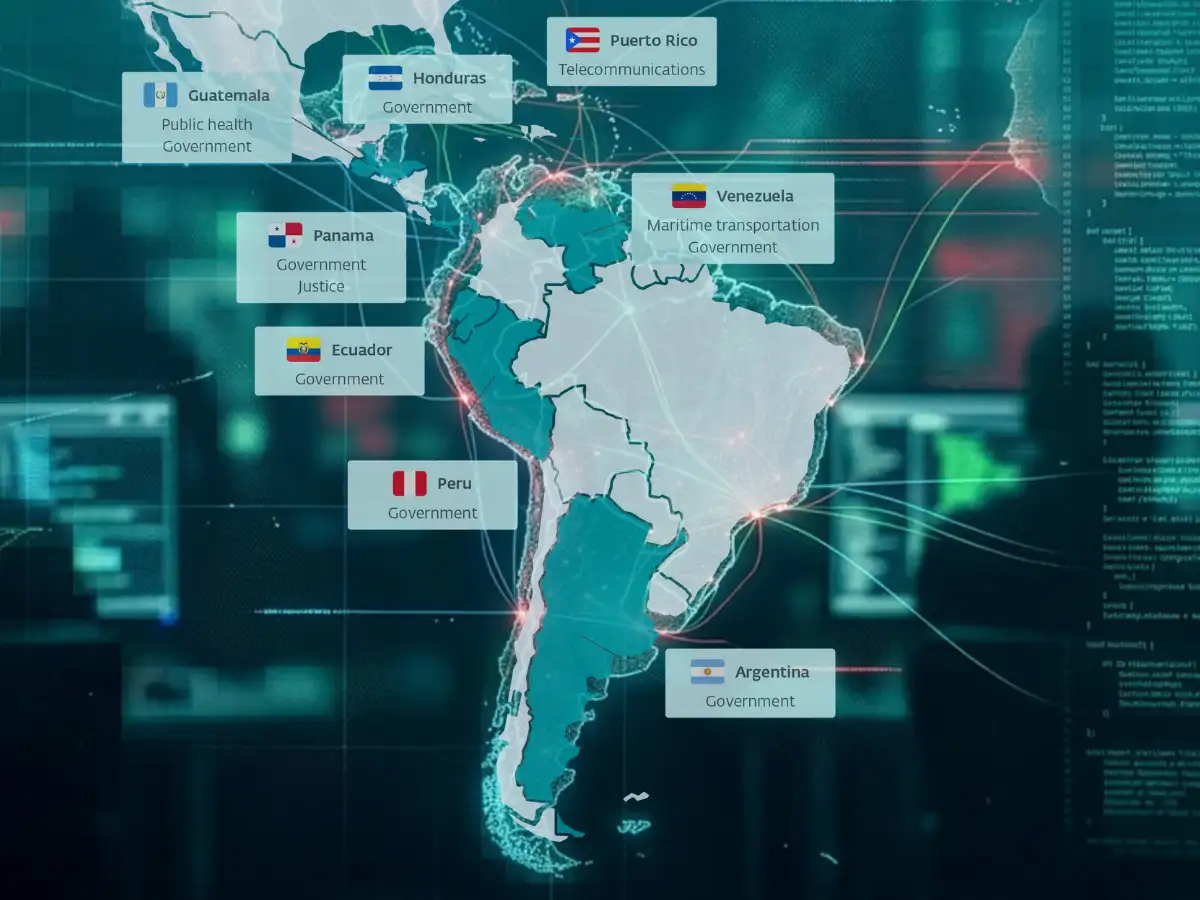
- Ciberespionaje: Gobiernos e instituciones son blancos de ataques para robar información confidencial. En 2014, se descubrió la campaña de ciberespionaje «Machete», dirigida principalmente a instituciones militares y gubernamentales en América Latina que volvió en 2019 apuntando organismos gubernamentales de Ecuador, Colombia, Nicaragua y Venezuela. Utilizando malware diseñado para extraer documentos sensibles, esta operación subrayó la vulnerabilidad de la región a los ataques dirigidos.
Además, otras campañas de espionaje utilizando commodity malware fueron identificadas de manera sostenida apuntando a países de la región, lo que demuestra un aumento significativo del este tipo de malware y su uso en campañas dirigidas a Latinoamérica. ESET presentó en Virus Bulletin “Operación Rey Tut” donde se muestra la sofisticación de este tipo de amenazas en la región y el cambio en los blancos de ataque hacia usuarios de alto perfil.
- Cibercrimen: El robo de datos personales y financieros es un negocio lucrativo. Los troyanos bancarios, han sido una amenaza persistente en Latinoamérica. Estos programas maliciosos se diseñan para robar información financiera, como credenciales de banca en línea, números de tarjetas de crédito y otra información personal sensible. Ejemplos como Amavaldo, Grandoreiro o Mekotio, dentro de un total de 12 familias de troyanos bancarios apuntan específicamente a la región causando significativos problemas a individuos y empresas en la región.
- Fraudes: El phishing también ha evolucionado, a principios de los 2000, las campañas eran masivas y relativamente fáciles de identificar debido a sus errores gramaticales y ortográficos. Sin embargo, a medida que los ciberdelincuentes perfeccionaron sus técnicas, se volvió más sofisticado y dirigido. Hoy en día, el spear phishing, se enfoca en objetivos específicos mediante la personalización de los correos electrónicos en función de la información disponible sobre la víctima, convirtiéndose en una amenaza mucho más peligrosa.
- Extorsión digital: La extorsión digital se ha convertido en una de las amenazas más disruptivas para las empresas e instituciones en Latinoamérica, con el ransomware a la vanguardia de esta tendencia. En los últimos años, Latinoamérica ha sido testigo de este tipo de ataques con un alto impacto mediático, que además de los costos financieros directos asociados con el pago del rescate y la restauración de los sistemas, estos incidentes también han expuesto no solamente vulnerabilidades críticas en la infraestructura de muchas empresas sino también datos sensibles de empresas y personas.