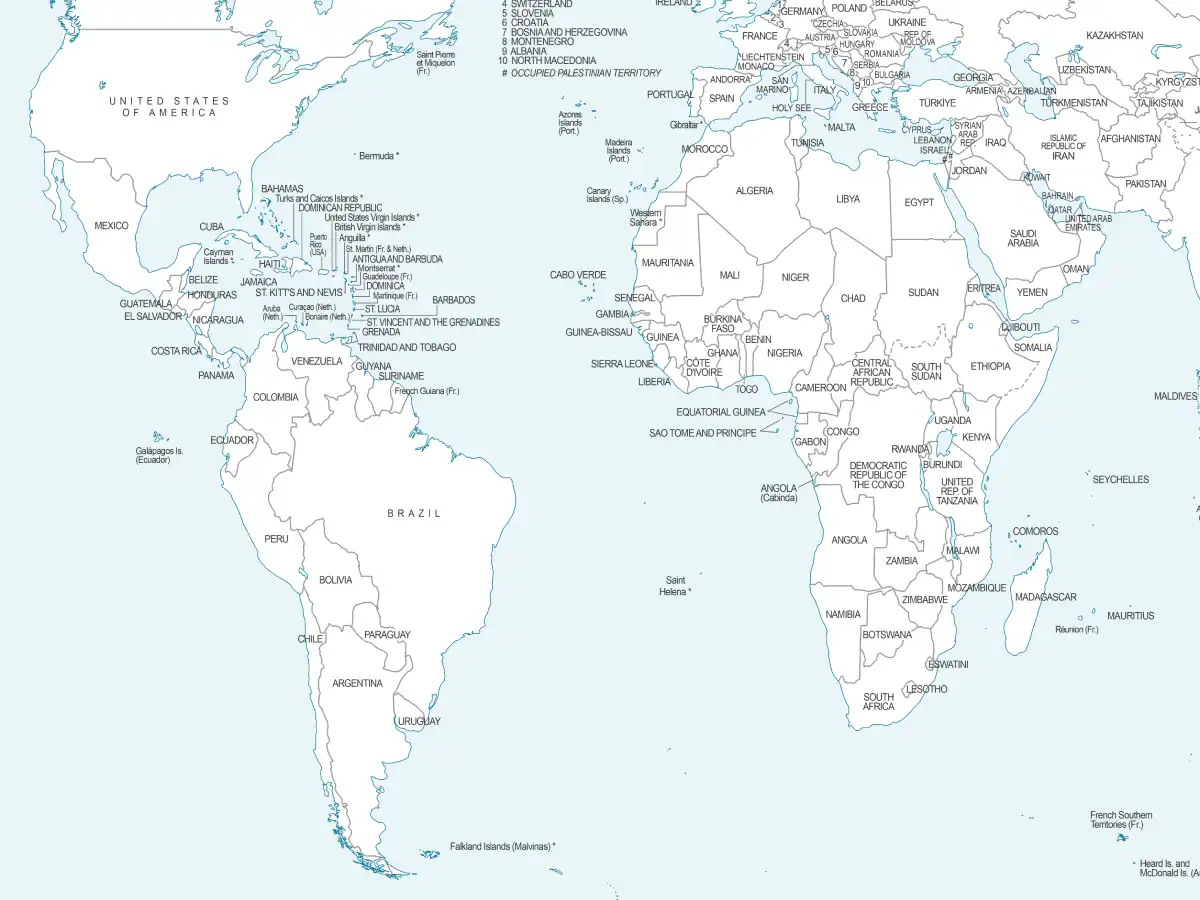
Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el 90% de los blancos del grupo se ubican en la región, según la telemetría de ESET Research. Los ataques golpean entidades gubernamentales en Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
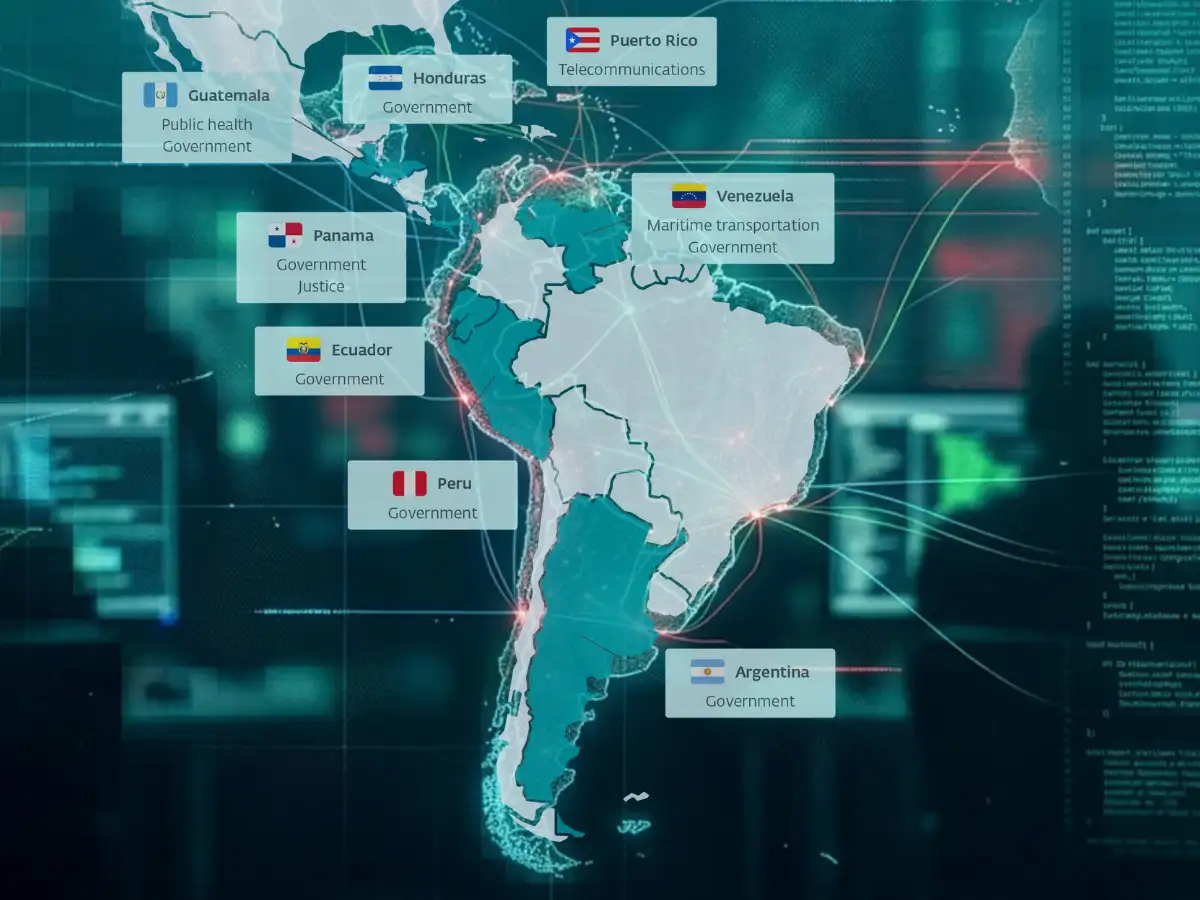
Esto rompe el patrón habitual. Los grupos de amenazas persistentes avanzadas (APT) vinculados a China suelen repartir sus operaciones por distintas regiones del mundo. FamousSparrow no. Este grupo giró casi todo su esfuerzo hacia América Latina en julio de 2025, según ESET.
¿Por qué ahora? La hipótesis geopolítica
Los investigadores Romain Dumont y Alexandre Côté Cyr, de ESET, apuntan a una explicación concreta. Creen que el giro responde a la reafirmación de los intereses de Estados Unidos en la región durante el segundo mandato de Donald Trump. Esa política pone en riesgo inversiones chinas en energía, minería y telecomunicaciones que Pekín construyó durante la última década.
Un caso ilustra la teoría. Una de las víctimas en Panamá está directamente involucrada en la disputa comercial por dos puertos del área del canal, antes operados por una empresa china. El gobierno panameño cuestionó legalmente esa concesión a comienzos de 2025. Para ESET, es muy probable que FamousSparrow buscara información anticipada sobre las intenciones de las autoridades panameñas en ese litigio.
La firma no cierra la puerta a otras lecturas. No queda claro si el foco en la región responde a una orden geográfica permanente o a una prioridad temporal, ligada a la coyuntura política actual.


Quién es FamousSparrow
El grupo aparece documentado por primera vez en 2021, cuando ESET lo detecta explotando la vulnerabilidad ProxyLogon contra hoteles en varios países. Con el tiempo amplía su lista de blancos: gobiernos, organismos internacionales, asociaciones comerciales, empresas de ingeniería y estudios jurídicos.
FamousSparrow guarda vínculos con otros actores de amenazas. Trend Micro lo relaciona con Earth Estries, aunque la naturaleza exacta de ese lazo no está del todo clara. También aparece asociado públicamente con Salt Typhoon, el grupo señalado por intervenir sistemas de escuchas telefónicas en Estados Unidos, según reportó The Wall Street Journal. ESET, sin embargo, prefiere seguir rastreando a ambos como actores independientes por falta de indicadores técnicos que confirmen la relación.
Qué hace SparroWocky
SparroWocky no es una simple actualización de SparrowDoor. Es una familia de malware distinta, escrita en C++ y con un diseño modular. Aparece en agosto de 2025, poco después del giro regional, y desplaza rápidamente al backdoor anterior como implante principal del grupo.
El nombre nace de un hallazgo curioso: las primeras muestras contienen la primera estrofa de Jabberwocky, el poema sin sentido de Lewis Carroll. Los investigadores creen que ese texto llega arrastrado desde vectores de prueba de una biblioteca de cifrado (Mbed TLS), no como una firma intencional del atacante.
El backdoor llega mediante un esquema de «loader tridente»: un ejecutable legítimo, una biblioteca DLL maliciosa que lo suplanta y un archivo con el payload cifrado. La técnica se apoya en DLL side-loading, un método habitual entre grupos de espionaje para camuflar código malicioso dentro de programas confiables.
Una vez activo, SparroWocky puede ejecutar archivos y comandos arbitrarios, funcionar como proxy TCP, exfiltrar archivos y tomar capturas de pantalla de forma periódica. También recopila el nombre del equipo, el usuario, el dominio, la versión de Windows y las direcciones IP. Toda la información viaja cifrada con RC4 sobre el protocolo TLS.
Capacidades de evasión avanzadas
El malware incorpora varias técnicas para esquivar antivirus y herramientas de análisis. Usa una variante de SilentMoonwalk para falsificar los call stacks, lo que oculta el origen real de sus llamadas a funciones de Windows. También aplica hooks sobre la creación de hilos para que cualquier proceso creado por el backdoor aparente originarse en una función legítima del sistema.
Otra novedad marca un cambio de estrategia en el grupo. Antes, FamousSparrow desplegaba herramientas de código abierto como componentes separados, junto al backdoor. Con SparroWocky, integra directamente ese código dentro del propio malware. Entre los proyectos que incorpora figuran Mbed TLS, la librería de hooking MinHook y una versión modificada de COFF Loader.
Esta última pieza permite algo relevante: cargar y ejecutar Beacon Object Files (BOF), un formato de archivo compatible con frameworks de red teaming como Cobalt Strike, Brute Ratel, Metasploit y Sliver. La capacidad amplía enormemente el arsenal disponible para el grupo, sin necesidad de desarrollar herramientas propias desde cero.
Persistencia y autodestrucción
SparroWocky se instala en el sistema mediante un servicio de Windows con nombres genéricos —como «ProcAuditManager»— o a través de una clave de registro, según la configuración recibida. El backdoor también puede borrarse por completo cuando el operador lo ordena: elimina el ejecutable legítimo, la biblioteca de side-loading, el payload y finalmente su propio script de limpieza.
La atribución técnica
ESET atribuye la campaña a FamousSparrow con un alto grado de confianza. La razón: en varios de los primeros ataques, SparroWocky llegó desplegado a través de SparrowDoor, una herramienta exclusiva de este grupo. Además, muchas de las organizaciones atacadas ahora coinciden con víctimas previas del backdoor anterior.
La firma publicó una lista de indicadores de compromiso —direcciones IP de servidores de comando y control, hashes de archivos y nombres de detección— en su repositorio de GitHub, para que equipos de seguridad puedan verificar si sus redes fueron comprometidas.
Qué significa para los gobiernos de la región
El caso confirma una tendencia que preocupa a analistas de ciberseguridad: los organismos estatales de América Latina se convierten en blanco prioritario de operaciones de espionaje vinculadas a potencias extranjeras, en paralelo a disputas comerciales y geopolíticas que involucran directamente a la región. La sofisticación técnica de SparroWocky —con manipulación de estructuras de memoria y evasión de análisis en tiempo real— sugiere que detrás del grupo hay recursos de desarrollo considerables, algo característico de operaciones respaldadas por un Estado.