41 aplicaciones de Android que permiten el robo de datos

Un equipo de investigadores alemanes ha descubierto importantes vulnerabilidades en 41 aplicaciones presentes en Google Play – de Android- que han sido descargadas entre 39,5 y 185 millones de ocasiones. Estos fallos de seguridad pueden permitir acceder a información de banca en línea, redes sociales, correo electrónico o servicios de mensajería instantánea.

El problema es que todas estas aplicaciones utilizan un sistema de encriptación ineficaz, según la información presentada por estos investigadores y recogida por Ars Technica.

vía 41 aplicaciones de Android que permiten el robo de datos – ABC.es.
AltaDensidad.TV


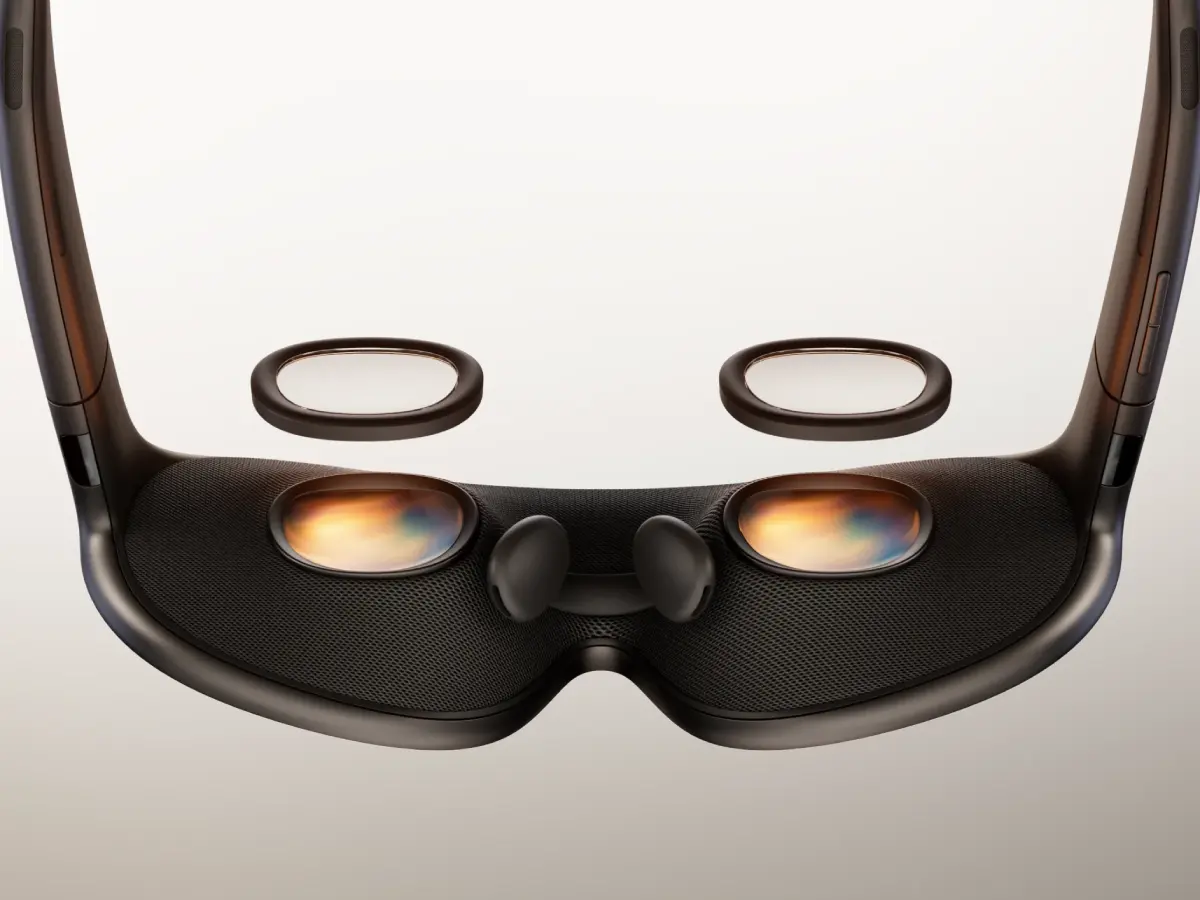
Meta VR Glasses: nuevos lentes de realidad virtual de 1.299 dólares que desafía al Vision Pro de Apple

Meta da un golpe sobre la mesa en la carrera por los dispositivos que sustituirán al teléfono móvil. Durante su conferencia anual Meta Connect, celebrada este miércoles, la compañía presentó tres nuevos dispositivos para la cara: los Meta VR Glasses, los Ray-Ban Meta Audio y la tercera generación de los Ray-Ban Meta. El protagonismo se...

ID 250566897 | Maiquetia © Rommel Gonzalez | Dreamstime.com

El Aeropuerto Internacional Simón Bolívar de Maiquetía tiene fecha para volver a recibir pasajeros. El Instituto Aeropuerto Internacional de Maiquetía (IAIM) informa que el martes 1 de septiembre de 2026 comenzarán las operaciones comerciales nacionales e internacionales en terminales temporales instalados después de los daños provocados por los terremotos de junio. La noticia marca un...

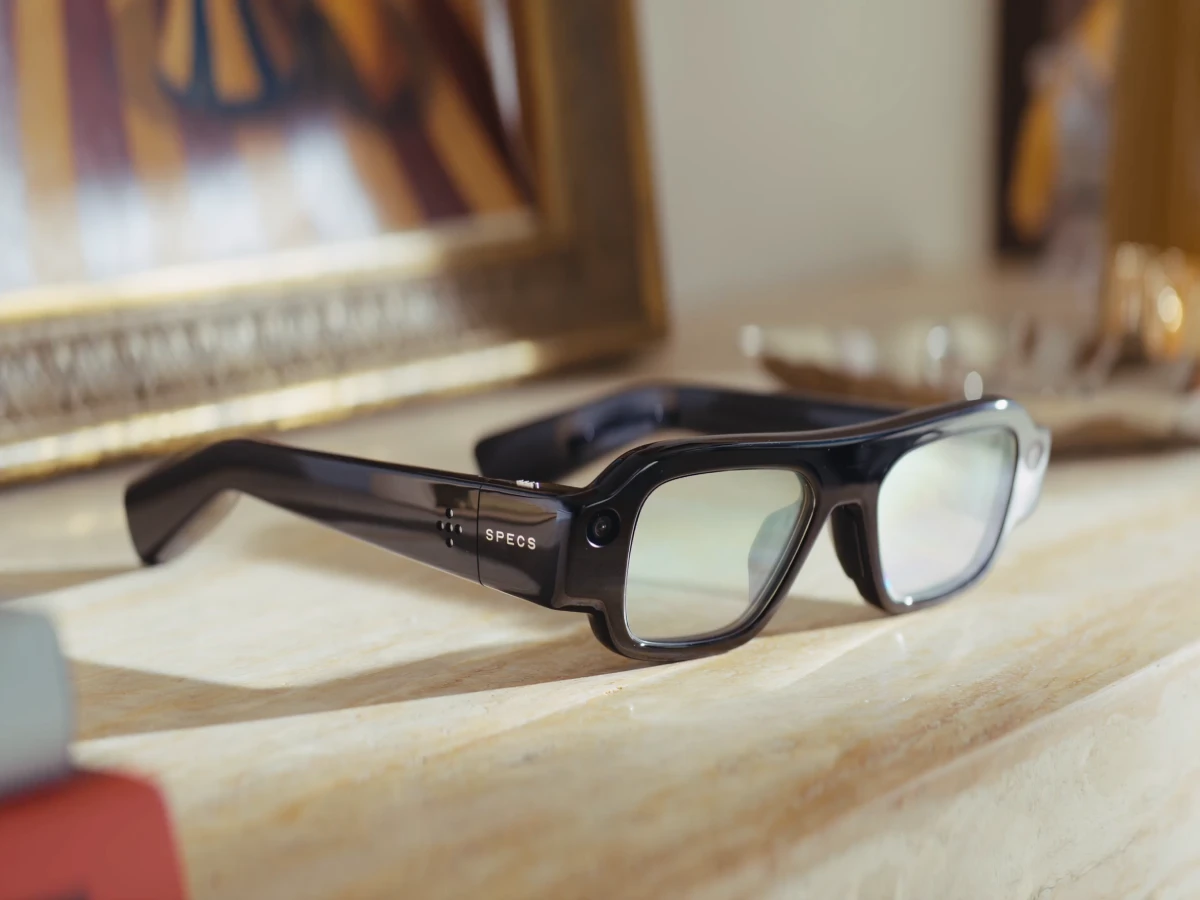
Snap Specs: así son los nuevos lentes de realidad aumentada que quieren reemplazar al móvil

Snap da un paso decisivo en la carrera de la computación portátil. La compañía presenta oficialmente sus lentes Specs. El dispositivo llega con un precio de 2.195 dólares y marca el final de más de una década de desarrollo en hardware de realidad aumentada. El CEO Evan Spiegel encabezó la presentación y mostró por primera...

FamousSparrow: grupo de hackers chino ataca gobiernos de América Latina con un nuevo malware

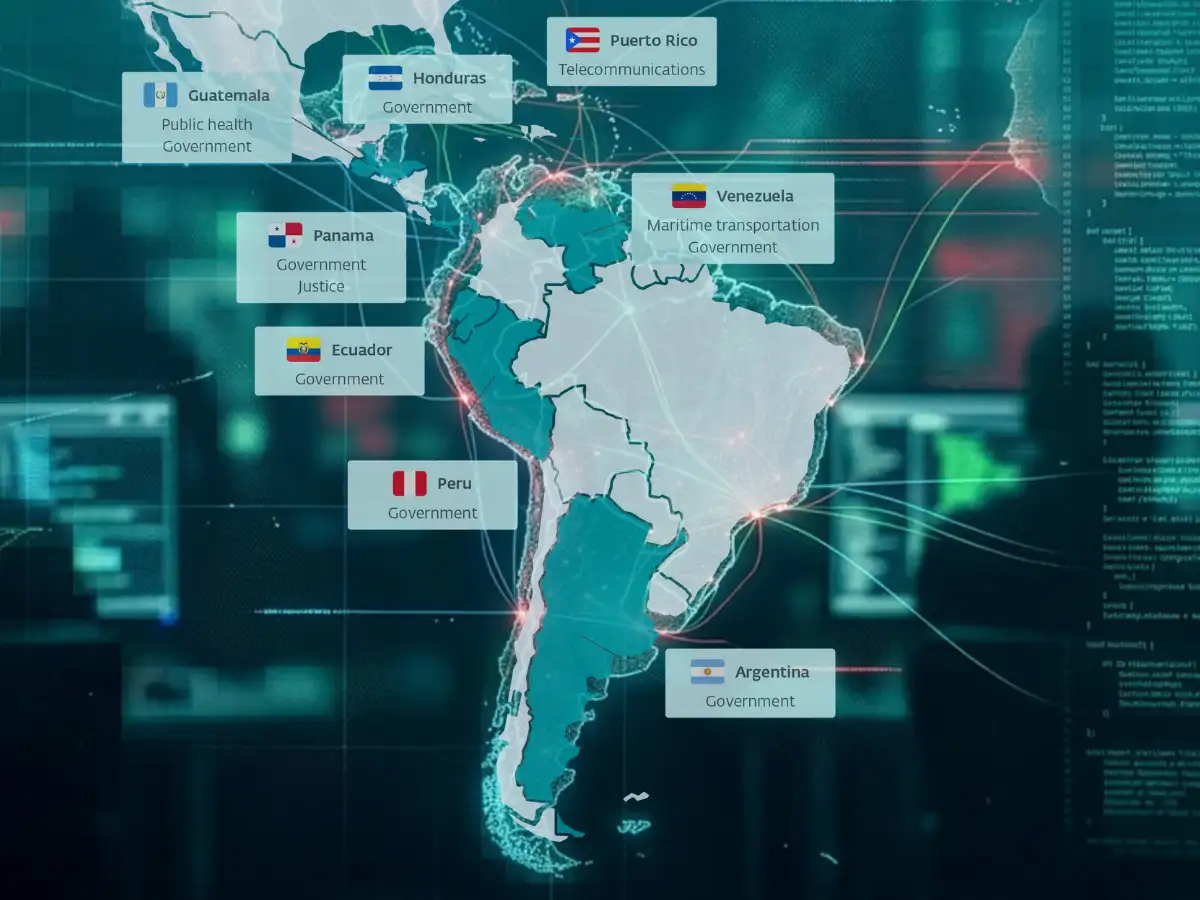
Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el...

Un nuevo grupo de ciberataques pone en jaque a organizaciones gubernamentales y diplomáticas en varios continentes. Investigadores de Kaspersky bautizan la operación como StrikeShark. El vector principal es un programa malicioso para Windows hasta ahora desconocido: SharkLoader. Colombia figura entre los países afectados. La firma de ciberseguridad Kaspersky detecta esta campaña a través de su...

LiveU presenta en IBC2026 su nueva estrategia con IA para producción y transmisión de video en directo

La producción de video en vivo continúa evolucionando hacia plataformas cada vez más automatizadas, conectadas y apoyadas por inteligencia artificial. Esa tendencia marcará buena parte de la edición 2026 de IBC, la principal feria europea de la industria broadcast, donde LiveU mostrará una nueva generación de herramientas enfocadas en optimizar los flujos de trabajo para...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo