Los expertos están advirtiendo acerca de una nueva estafa que utiliza Windows Live ID como carnada para obtener información personal almacenada en los perfiles de los clientes de servicios como Xbox LIVE, Zune, Hotmail, Outlook, MSN, Messenger y OneDrive.
Phishing «honesto»
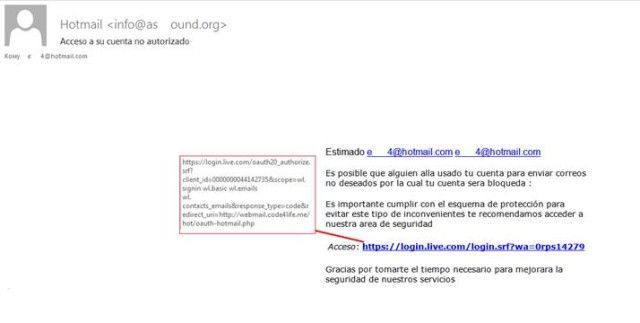
Los usuarios reciben advertencias por medio del correo electrónico donde les explican que sus cuentas de Windows Live ID se han estado usando para distribuir correos electrónicos no solicitados, por lo cual sus cuentas serán bloqueadas. Para detener que sus cuentas sean suspendidas, se les solicita a los usuarios que sigan un enlace y que actualicen sus datos para cumplir con los nuevos requerimientos de seguridad del servicio.
Esto suena muy parecido a un típico correo electrónico de phishing. Se espera que cuando las víctimas hagan clic en los enlaces, estos los guiarán a sitios falsos que imitan la página oficial de Windows Live donde a la hora de ingresar sus datos estos serán recibidos por estafadores. Sin embargo, nuestros expertos se sorprendieron al ver que el enlace del correo electrónico de estafa efectivamente sí enlazaba con el sitio oficial de Windows Live; en donde no había ningún intento aparente de obtener los nombres de usuario y las contraseñas de las víctimas.
¿Cuál es el truco?
Una vez se sigue el enlace del correo electrónico y se autoriza con éxito la cuenta en el sitio oficial de live.com, los usuarios reciben un mensaje curioso del servicio: una aplicación solicitó permiso para iniciar sesión de forma automática, ver la información del perfil y la lista de contactos; así como tener acceso a la lista de los datos personales del usuario y las direcciones de correo electrónico de su trabajo. Los estafadores obtuvieron acceso a esta técnica a través de fallas de seguridad en el protocolo abierto de autorización, OAuth.
Los usuarios que hacen clic en «Sí» no revelan sus credenciales y contraseñas, pero sí proporcionan su información personal, las direcciones de correo electrónico de sus contactos y los seudónimos y nombres reales de sus amigos. También es posible obtener permiso para tener acceso a otros parámetros, tales como información de citas y eventos importantes. Esta información es muy probable que se utilice para propósitos fraudulentos, como el envió de spam a los contactos de la lista de direcciones de las víctimas o lanzar ataques de phishing selectivo.
“Hemos sabido de fallas de seguridad en el protocolo OAuth desde hace algún tiempo: a principios de 2014, un estudiante de Singapur describió las posibles formas de robar los datos de los usuarios después de una autenticación. Sin embargo, esta es la primera vez que nos hemos encontrado con defraudadores que utilizan correos electrónicos de phishing para poner en práctica estas técnicas. Un estafador puede utilizar la información interceptada para crear una imagen detallada de los usuarios, la cual incluye información acerca de sus trabajos, a quiénes ven y quiénes son sus amigos, etc. Este perfil después se puede utilizar para propósitos delictivos», dijo Andrey Kostin, Analista Principal de Contenido de la Web en Kaspersky Lab.


En América Latina, analistas de Kaspersky Lab recientemente reportaron una estafa similar que empleaba este esquema fraudulento utilizando a Netflix como gancho.
Kaspersky Lab le ofrece a los desarrolladores de aplicaciones web para redes sociales que utilizan el protocolo OAuth los siguientes consejos:
1. Evite utilizar redirecciones abiertas desde sus sitios.
2. Cree una lista blanca de direcciones de confianza para redireccionamientos realizados que utilizan OAuth, ya que los defraudadores pueden realizar una redirección oculta hacia un sitio malicioso mediante la búsqueda de una aplicación que se pueda atacar con éxito y que se pueda cambiar su parámetro “redirect_uri”.
Recomendaciones para los usuarios:
1. No siga enlaces recibidos a través de correos electrónicos o mediante mensajes privados en sitios de redes sociales.
2. No conceda el derecho de tener acceso a sus datos personales a aplicaciones desconocidas.
3. Asegúrese de entender completamente los derechos de acceso de la cuenta que cada aplicación recibe.
4. Si descubre que una aplicación ya está distribuyendo spam o enlaces maliciosos en su nombre, puede enviar una queja a la administración del sitio de la red social o servicio de web y la aplicación será bloqueada.
5. Mantenga actualizadas las bases de datos de su antivirus, así como la de protección integrada anti-phishing.
Información adicional acerca de esta estafa está disponible en Securelist.com.