ESET identificó un nuevo código malicioso que afecta a Latinoamérica

vulnerabilidadDurante septiembre, el Laboratorio de Investigación de ESET detectó un nuevo código malicioso tipo botnet denominado Win32/Napolar. Este malware puede servir múltiples propósitos, entre los cuales se encuentran la conducción de ataques de Denegación de Servicios (Dos), y el robo de información de sistemas infectados.

A través de distintos navegadores, logra extraer datos ingresados en sitios web. Hasta el momento se detectaron miles de infecciones, muchas de las cuales están ubicadas en Latinoamérica siendo Perú, Ecuador y Colombia los más afectados.

En cuanto a la propagación, se cree que lo hace a través de Facebook. Dado que este código malicioso puede robar las credenciales de la red social, el atacante puede utilizar las mismas para enviar mensajes desde las cuentas comprometidas y tratar de infectar a los amigos de la víctima.

A su vez, septiembre también se caracterizó por la aparición de amenazas relacionadas a plataformas móviles.

Por un lado, el lanzamiento de iOS 7.0 trajo aparejado el descubrimiento de una falla que permitía acceder a aplicaciones sin necesidad de ingresar el código de desbloqueo. A su vez, se evidenció la posibilidad de engañar al lector de huellas dactilares incorporado en el iPhone 5s. Sin embargo, Apple publicó la actualización 7.0.2 que dio solución la vulnerabilidad que permitía evadir el bloqueo.

“Con respecto al lector de huellas dactilares y a qué método de bloqueo implementar en el iPhone, se recomienda habilitar la clave extensa en vez de los 4 dígitos por defecto para proteger el dispositivo de accesos no autorizados a la información. Además de actualizar iOS a su última versión e implementar el tipo de bloqueo mencionado anteriormente, se recomienda modificar algunos parámetros de privacidad”, dijo André Goujon, Especialista de Awareness & Research de ESET Latinoamérica.

Asimismo, el Laboratorio de Investigación de ESET Latinoamérica también detectó una falsa aplicación para Android que simulaba ser Adobe Flash y que se propagó por Google Play. Resultó llamativo que los responsables se preocuparon de aspectos relacionados a la Ingeniería Social. Por ejemplo, la descripción y el falso programa tenían los iconos y tipografías de Adobe. También se destaca que la mayoría de los comentarios provenientes supuestamente de los usuarios de este “Flash” eran positivos, lo que significa que las evaluaciones no siempre son fidedignas.

Paralelamente se descubrió Hesperbot, troyano bancario diseñado para Windows, pero que además posee componentes maliciosos que funcionan en Android, BlackBerry y Symbian. Esto demuestra que los cibercriminales, para obtener rédito económico, continúan aprovechando plataformas tradicionales, como las móviles que siguen en crecimiento.

“Es importante recordar que el usuario debe ser consiente de los riesgos a los que se enfrenta si no utiliza de forma adecuada un dispositivo móvil, consejo que cobra mayor relevancia si se considera que, según una encuesta reciente, el 73,9% de los usuarios de América Latina no realiza backup de la información almacenada en este tipo de equipos”, agregó Goujon.

Para obtener mayor información sobre las amenazas destacadas de agosto, visitar el resumen de amenazas destacadas del mes publicado en el Blog de Laboratorio de ESET Latinoamérica: http://blogs.eset-la.com/laboratorio/2013/10/02/resumen-amenazas-septiembre-2013/.

AltaDensidad.TV


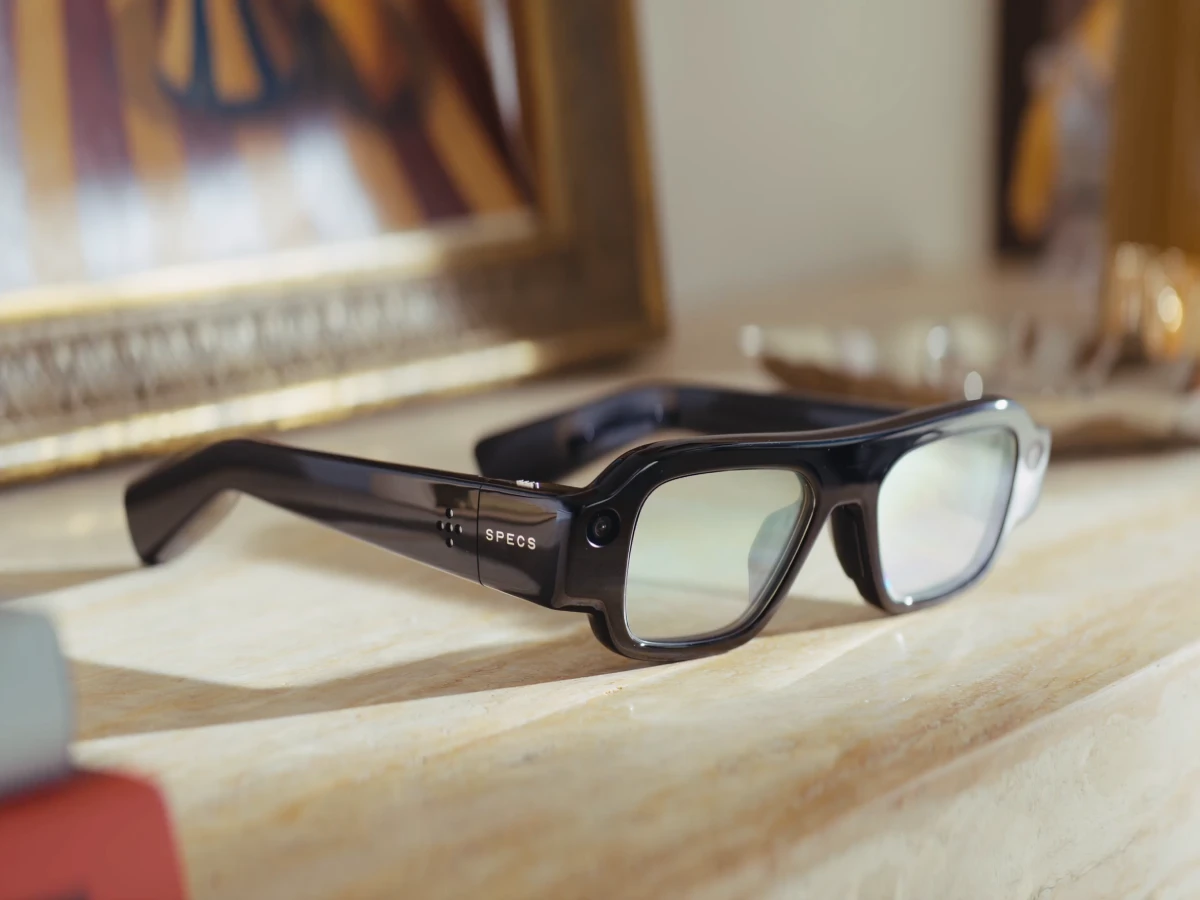
Snap Specs: así son los nuevos lentes de realidad aumentada que quieren reemplazar al móvil

Snap da un paso decisivo en la carrera de la computación portátil. La compañía presenta oficialmente sus lentes Specs. El dispositivo llega con un precio de 2.195 dólares y marca el final de más de una década de desarrollo en hardware de realidad aumentada. El CEO Evan Spiegel encabezó la presentación y mostró por primera...

Un nuevo grupo de ciberataques pone en jaque a organizaciones gubernamentales y diplomáticas en varios continentes. Investigadores de Kaspersky bautizan la operación como StrikeShark. El vector principal es un programa malicioso para Windows hasta ahora desconocido: SharkLoader. Colombia figura entre los países afectados. La firma de ciberseguridad Kaspersky detecta esta campaña a través de su...

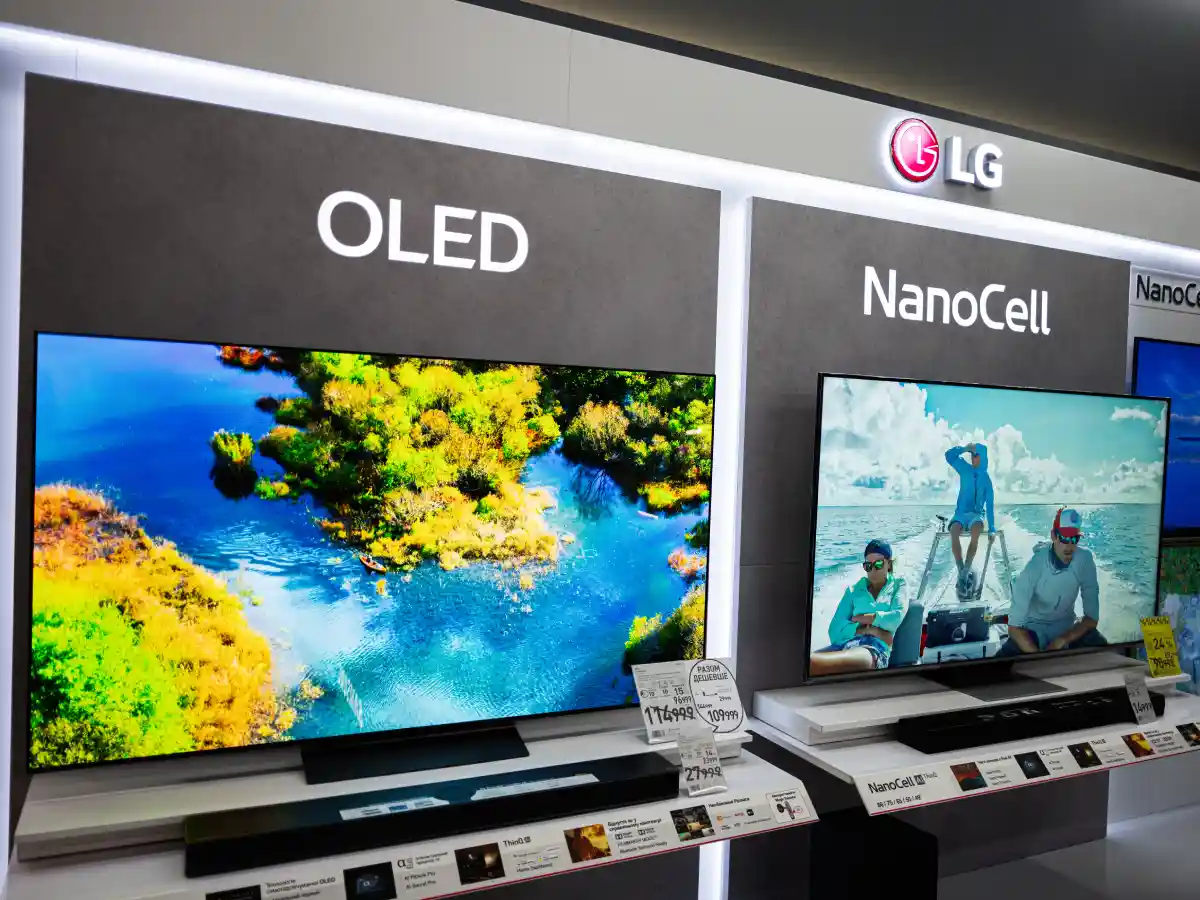
Televisores LG OLED y NanoCell

LG sale al paso de una de las acusaciones más graves que ha enfrentado en los últimos años. La compañía surcoreana niega de forma tajante que sus televisores inteligentes graben audio ambiental de manera continua con fines publicitarios. Así responde a una investigación que la señala de convertir sus Smart TV OLED en dispositivos de...

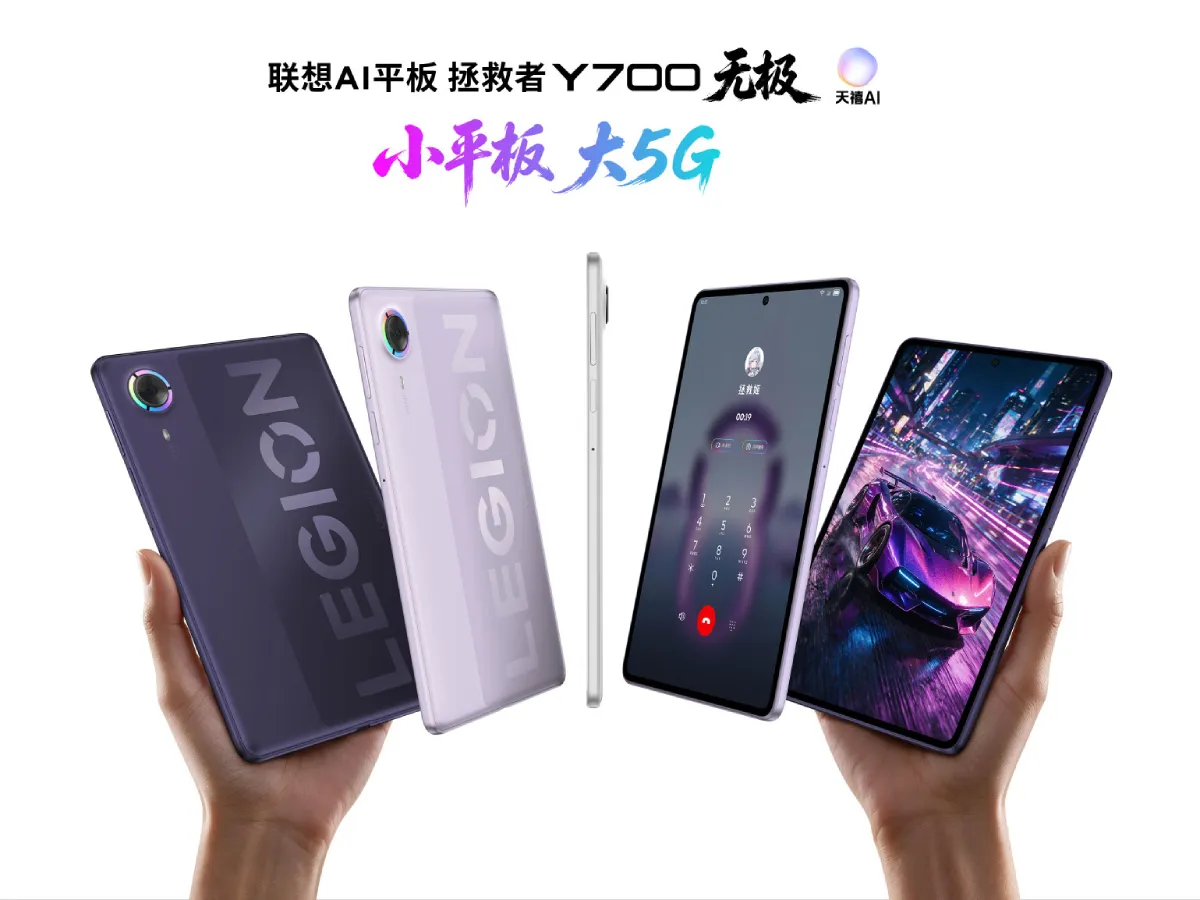
Lenovo Legion Y700 Infinite: la tablet gamer con pantalla OLED de 165 Hz y Snapdragon 8 Elite Gen 5 que se planta en China

Lenovo estrena su nueva tablet insignia para videojuegos. Se llama Legion Y700 Infinite (también identificada en algunos mercados como Legion Y700 AI) y llega a China con una combinación de hardware que pocos rivales igualan en un formato tan compacto. La marca apunta directamente al segmento de las tablets gamer premium, donde compite con propuestas...

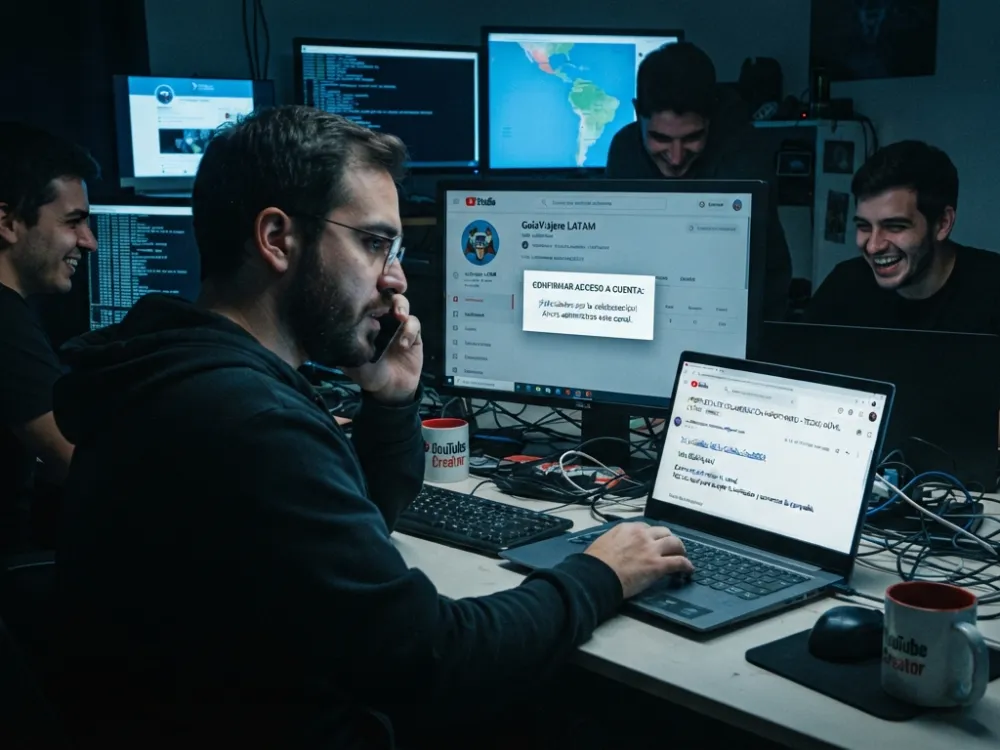
Falsas ofertas de marcas: la nueva táctica para robar canales de YouTube en Latinoamérica

Una oferta de patrocinio que parece real puede terminar en el secuestro completo de una cuenta de Google. Así lo advierte una investigación reciente de ESET Latinoamérica, que documenta una campaña activa de ingeniería social dirigida a creadores de contenido de la región. El esquema combina identidad suplantada, negociación comercial falsa y una plataforma con...

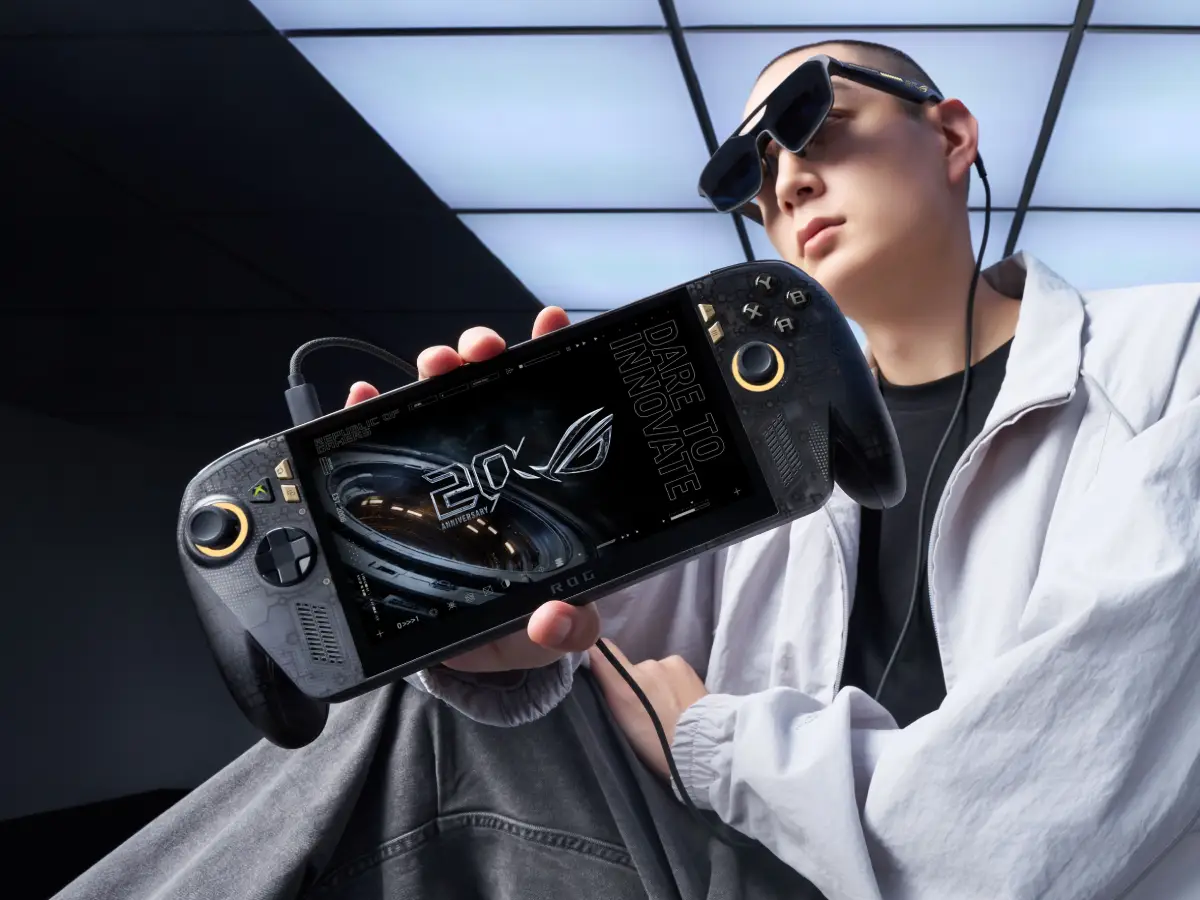
ASUS ROG Xbox Ally X20: la consola portátil que celebra 20 años de ROG con pantalla OLED y un precio que enfría el entusiasmo

ASUS lanza la ROG Xbox Ally X20, una edición especial que conmemora dos décadas de la marca Republic of Gamers. La consola portátil llega con una pantalla OLED de 7,4 pulgadas, un diseño renovado y varias mejoras técnicas respecto al modelo original. También llega con un precio considerablemente más alto, lo que genera dudas entre...

Los terremotos en Venezuela también ponen a prueba la capacidad de respuesta de las redes de telecomunicaciones. Digitel anuncia la incorporación de una estación base con conectividad satelital mediante la red de Starlink en el estado La Guaira

Los recientes terremotos que afectan a Venezuela también ponen a prueba la capacidad de respuesta de las redes de telecomunicaciones. En este contexto, Digitel anuncia la incorporación de una estación base con conectividad satelital mediante la red de Starlink en el estado La Guaira, una tecnología que permite restablecer con mayor rapidez el servicio móvil...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo