El estreno de GTA 6 despierta una enorme expectativa entre millones de jugadores, pero también ofrece una oportunidad para los ciberdelincuentes. Investigadores de NordVPN descubrieron en la dark web un paquete de herramientas fraudulentas que permite robar criptomonedas, secuestrar cuentas y utilizar computadoras ajenas para generar dinero. El kit cuesta apenas 200 dólares y utiliza como anzuelo una supuesta versión de Grand Theft Auto VI para PC. La estrategia aprovecha un detalle importante: Rockstar Games lanzó oficialmente el videojuego este 19 de noviembre para PlayStation 5 y Xbox Series X|S, pero todavía no ha anunciado una versión para computadoras.
Lo preocupante no es solamente la existencia de archivos maliciosos. Los delincuentes están comercializando un sistema completo que facilita organizar estafas sin necesidad de desarrollar las herramientas desde cero.
Una versión falsa de GTA 6 para PC es el anzuelo
El equipo de inteligencia de amenazas de NordVPN identificó el anuncio el 16 de noviembre, apenas tres días antes del lanzamiento del videojuego. El vendedor ofrecía un paquete denominado GTA 6 Scam Kit, disponible mediante un único pago de 200 dólares en Bitcoin o Tether.
Su principal atractivo es una supuesta adaptación del juego para computadoras, presentada como GTA 6 PC Port. Sin embargo, esa versión no existe oficialmente. La ausencia de una fecha para PC permite que los estafadores exploten la incertidumbre de quienes esperan jugar sin comprar una consola.
Además, la operación utiliza nombres de archivos relacionados con generadores de claves, descargas anticipadas y versiones desbloqueadas. Son promesas especialmente atractivas cuando un título concentra tanta atención.


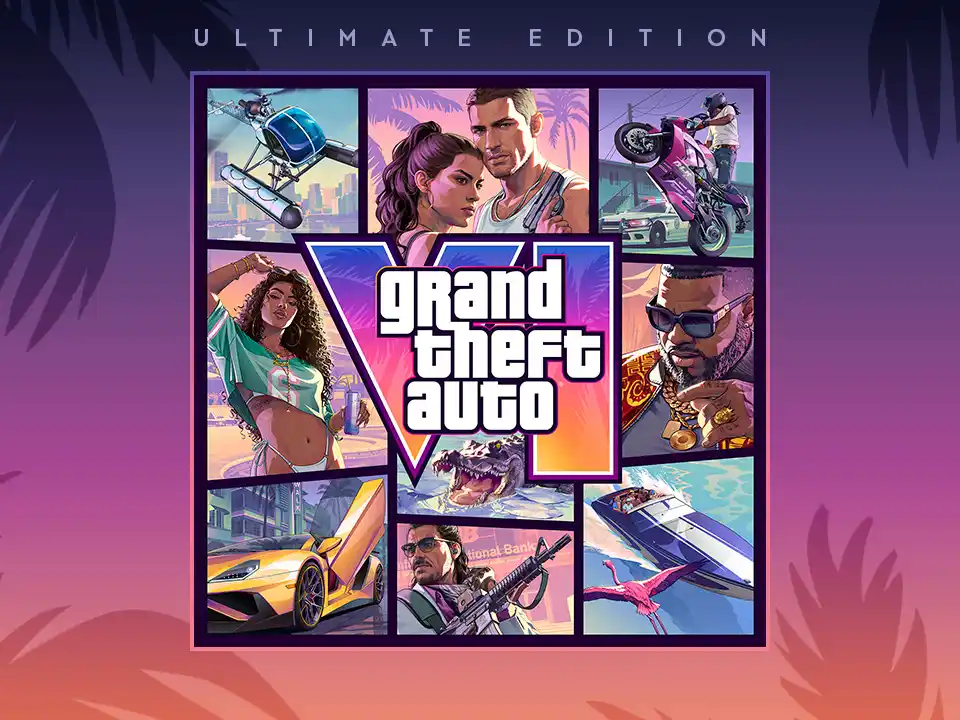
Rockstar comercializa GTA 6 para las consolas compatibles con un precio oficial de referencia de 79,99 dólares en su edición estándar y 99,99 dólares en la Ultimate Edition, aunque los importes pueden variar según el mercado.
Por tanto, cualquier página que prometa descargar inmediatamente una versión oficial para Windows debe despertar sospechas. El lanzamiento en consolas no significa que exista una adaptación legítima para computadora.
Cinco herramientas para convertir la curiosidad en dinero
Según el análisis de NordVPN, el paquete reúne cinco componentes que cumplen funciones diferentes. Cada uno permite aprovechar una etapa de la estafa, desde atraer visitantes hasta obtener beneficios económicos.
El primero es una página preparada para robar criptomonedas. Cuando una víctima conecta su billetera digital y autoriza operaciones fraudulentas, los delincuentes pueden transferir activos. El sistema está diseñado para trabajar con redes como Ethereum, Solana, Polygon y BNB Smart Chain.
El segundo componente roba cookies de sesión del navegador mediante un archivo disfrazado de generador de claves, identificado como GTA6 Keygen.exe. Estas cookies pueden permitir que un atacante suplante una sesión iniciada sin conocer directamente la contraseña del usuario, aunque el resultado depende de las protecciones de cada servicio.
También incluye una herramienta para promocionar enlaces fraudulentos mediante YouTube Shorts. El vendedor asegura que puede conseguir más de 100.000 visualizaciones diarias, una cifra que NordVPN presenta como una afirmación comercial del delincuente, no como un resultado comprobado.
El cuarto elemento es un minero oculto basado en XMRig, software legítimo que puede utilizarse abusivamente para generar criptomonedas aprovechando el procesador de una computadora infectada.
Finalmente, un panel de administración permite supervisar las operaciones y consultar información sobre posibles víctimas y ganancias.
El verdadero peligro no está solamente en descargar un juego falso
La investigación revela una característica importante del fraude digital: diferentes amenazas pueden combinarse dentro de una misma campaña.
Un usuario podría llegar a una página falsa después de ver un video atractivo. Allí encontraría una descarga aparentemente gratuita y, durante el proceso, recibiría instrucciones para instalar programas adicionales o conectar una billetera de criptomonedas.
Dependiendo de lo que haga, podría perder dinero, comprometer sus cuentas o instalar software que consuma recursos de su PC sin autorización.
Además, el robo de sesiones resulta especialmente delicado. Aunque una persona utilice contraseñas fuertes, determinadas cookies sustraídas pueden facilitar accesos indebidos. La autenticación de dos factores mejora la seguridad, pero no elimina por completo esta modalidad de ataque.
En cuanto al minero oculto, sus efectos pueden pasar inadvertidos inicialmente. Una computadora que trabaja constantemente bajo una carga elevada puede consumir más electricidad, calentarse y perder rendimiento.
NordVPN también había identificado anteriormente campañas con falsas claves beta, copias manipuladas de GTA 6 y páginas diseñadas para obtener credenciales de cuentas Rockstar. El nuevo hallazgo muestra cómo esas modalidades pueden ofrecerse ahora como un paquete comercial.
Cómo evitar las estafas de GTA 6 y reconocer las señales de alarma
La primera precaución consiste en comprobar dónde está disponible oficialmente el videojuego. Actualmente, GTA 6 cuenta con versiones para PlayStation 5 y Xbox Series X|S. Los supuestos instaladores para PC que circulan en Internet no corresponden a una edición oficial de Rockstar.
También conviene desconfiar de archivos denominados keygen, crack, unlocker o beta exclusiva. Aunque algunos se presenten como herramientas gratuitas, pueden esconder programas destinados a robar información.
Otra señal de peligro aparece cuando una página solicita conectar una billetera de criptomonedas para obtener un videojuego. Una descarga legítima no necesita autorización para administrar activos digitales.
Los videos cortos tampoco garantizan seguridad. Un enlace compartido en YouTube Shorts, Instagram Reels o cualquier red social puede conducir a un sitio fraudulento, independientemente de sus visualizaciones.
Si una computadora comienza a calentarse excesivamente, mantiene sus ventiladores funcionando sin descanso o pierde velocidad de manera inesperada, conviene revisar los procesos activos y ejecutar un análisis con herramientas antimalware actualizadas. Estos síntomas no demuestran por sí solos una infección.
Si ya se ejecutó un archivo sospechoso, resulta recomendable dejar de utilizarlo, analizar el equipo y cambiar las contraseñas comprometidas desde otro dispositivo seguro. También deben cerrarse las sesiones abiertas y revisarse los movimientos de las billeteras digitales.
El caso demuestra que los grandes lanzamientos tecnológicos no solamente atraen compradores. También concentran delincuentes dispuestos a aprovechar la impaciencia de los usuarios. Y cuando una descarga promete algo que su propio fabricante todavía no ofrece, la mejor decisión es desconfiar antes de hacer clic.