Hulu no será vendido y sus dueños deciden invertir más en el servicio

Hulu

fue puesto a la venta este año y entre los interesados en comprarlo aparecieron Yahoo, DirecTV y otros. El servicio de video partió como un joint venture o empresa conjunta entre varios estudios, y se ha mantenido como marca relevante en la televisión online en Estados Unidos, aunque sin expandirse demasiado como ha hecho Netflix.

Pese a las ofertas, los dueños parecen no haber encontrado ninguna que los satisficiese o cambiaron de opinión. No es la primera vez que ocurre algo así – en 2011 sus dueños también lo pusieron a la venta y luego lo retiraron.

via Hulu no será vendido y sus dueños deciden invertir más en e… – FayerWayer.

AltaDensidad.TV


Microsoft activa una ronda de actualizaciones de emergencia para Windows 11 y Windows Server. La medida llega apenas días después del Patch Tuesday de septiembre de 2026, una entrega histórica que corrige casi mil vulnerabilidades. El problema es que esa actualización masiva también rompe funciones clave en miles de equipos. La comparación ayuda a dimensionar...

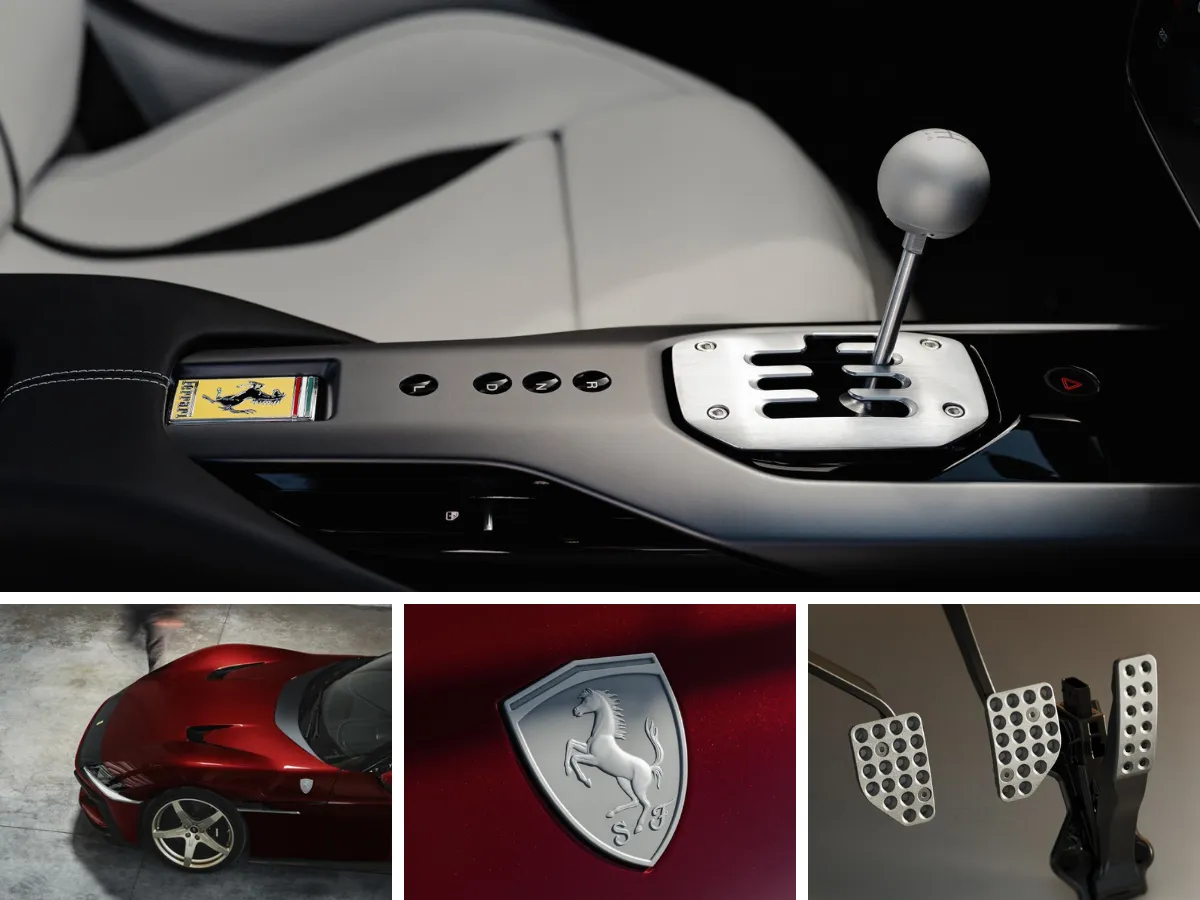
Ferrari recupera el cambio manual en un V12: así es el nuevo 12Cilindri Manuale de 830 caballos

En una industria donde las transmisiones automáticas dominan los deportivos de alto rendimiento y la electrificación avanza con rapidez, la firma de Maranello sorprende con un anuncio que parecía improbable. Ferrari revive el cambio manual en un modelo equipado con un imponente motor V12 atmosférico, una combinación que durante años muchos aficionados consideraron parte del...

Alerta para las PyMEs: falsas aplicaciones de ChatGPT disparan los ciberataques en 2026

Las pequeñas y medianas empresas enfrentan una nueva modalidad de ataque informático. Los ciberdelincuentes aprovechan el creciente uso de herramientas de inteligencia artificial para distribuir programas maliciosos que se hacen pasar por aplicaciones legítimas para PyMEs de servicios como ChatGPT, Claude o DeepSeek. El objetivo es engañar a empleados y abrir una puerta de entrada...

Un nuevo grupo de ciberataques pone en jaque a organizaciones gubernamentales y diplomáticas en varios continentes. Investigadores de Kaspersky bautizan la operación como StrikeShark. El vector principal es un programa malicioso para Windows hasta ahora desconocido: SharkLoader. Colombia figura entre los países afectados. La firma de ciberseguridad Kaspersky detecta esta campaña a través de su...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo