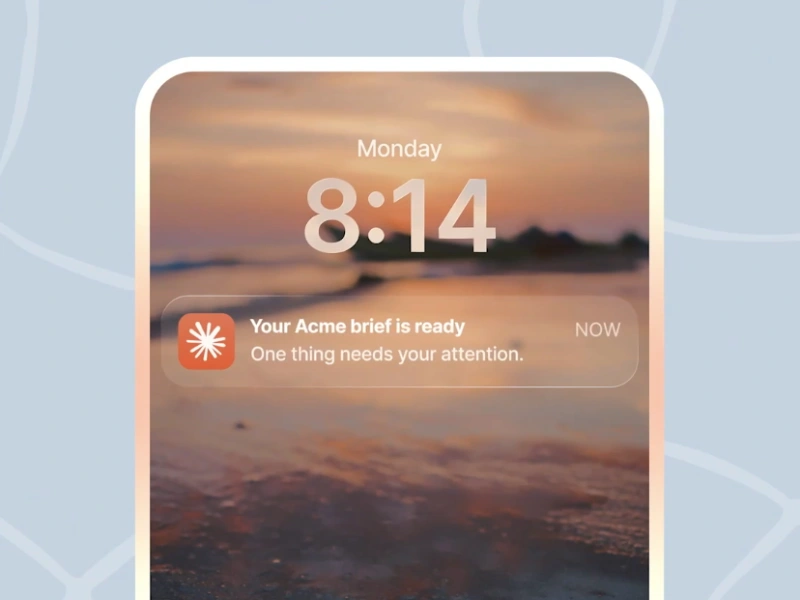
Las estafas por Ingeniería Social son cada vez más comunes y peligrosas. Los delincuentes usan manipulación psicológica para engañar a las personas y obtener información confidencial, como contraseñas, datos bancarios o números de tarjetas de crédito. Los ataques más frecuentes se realizan a través de llamadas telefónicas o internet. Es fundamental aprender a identificar estas técnicas y protegerse adecuadamente.

Tipos de ataques por Ingeniería Social
Existen diversas formas en las que los estafadores pueden actuar, pero dos de las más comunes son las llamadas telefónicas y las estafas por internet.
Ataques telefónicos
Los ataques telefónicos buscan aprovechar la confianza de las personas a través de una llamada. Los estafadores se hacen pasar por empleados de bancos, proveedores de servicios o incluso instituciones gubernamentales. Su objetivo es obtener datos personales o financieros, como contraseñas o números de tarjetas. En ocasiones, también piden acceso remoto a tus dispositivos para obtener control total de tu información.
Estafas por internet
En internet, los estafadores usan dos técnicas muy peligrosas para robar información: el Phishing y el envío de archivos maliciosos adjuntos.
- Phishing: Esta técnica consiste en el envío de correos electrónicos fraudulentos que parecen legítimos. Estos correos imitan a instituciones como bancos o plataformas de pago en línea, solicitando que el usuario haga clic en un enlace que lo dirige a una página falsa. En esa página, el usuario ingresa sus datos personales, los cuales son robados por los estafadores.
- Archivos adjuntos peligrosos: Los delincuentes envían correos con archivos adjuntos que parecen inofensivos. Estos archivos pueden estar disfrazados como documentos, facturas o fotos, pero al abrirlos, el usuario descarga sin saberlo un virus o malware que da acceso a sus datos o secuestra la información de su dispositivo. Lo más peligroso es que estos correos suelen venir de contactos conocidos, lo que aumenta la posibilidad de caer en la trampa.
Cómo evitar ser víctima de estas estafas
Es esencial adoptar hábitos de seguridad tanto en las llamadas telefónicas como en el uso de internet para evitar ser víctima de estafas por Ingeniería Social. Aquí tienes algunos consejos clave para protegerte:


- Verifica la identidad de quien te llama: Si recibes una llamada de alguien que pide información personal o financiera, no proporciones esos datos de inmediato. Cuelga y contacta directamente a la entidad que dice representar el supuesto agente. Usa números de contacto oficiales, no los que te den por teléfono.
- Desconfía de las solicitudes urgentes: Las estafas suelen presionar para que tomes decisiones rápidas. Si te piden que actúes inmediatamente, como pagar una deuda o acceder a una cuenta, desconfía. Tómate tu tiempo para verificar la información y confirmar la legitimidad de la solicitud.
- Revisa los correos antes de hacer clic: Si recibes un correo de un banco, servicio de pago o cualquier institución que te pide que hagas clic en un enlace, revisa primero la dirección del remitente. A menudo, los correos falsos tienen pequeños errores en los dominios que son fáciles de pasar por alto. Además, nunca ingreses tus datos personales en un sitio web al que llegaste por un enlace de correo electrónico.
- No descargues archivos adjuntos de correos sospechosos: Aunque el correo provenga de una persona conocida, si el archivo adjunto te parece sospechoso o inesperado, no lo abras. Contacta a la persona por otro medio para confirmar si realmente te envió ese archivo.
- Usa autenticación en dos pasos: Activa la verificación en dos pasos en todas tus cuentas importantes. Este sistema agrega una capa adicional de seguridad, ya que, incluso si alguien obtiene tu contraseña, necesitará un segundo código que se envía a tu teléfono o correo.
- Mantén tu software actualizado: Los hackers suelen aprovechar vulnerabilidades en software desactualizado. Asegúrate de tener instaladas las últimas versiones de tus programas, sistemas operativos y antivirus.
- No compartas información sensible por teléfono o internet: Siempre desconfía de cualquier solicitud de datos confidenciales, incluso si parece provenir de una fuente legítima. Los bancos y empresas serias no te pedirán información sensible como contraseñas o PIN por teléfono o correo electrónico.
Estafas por Ingeniería Social: Manipulación psicológica
La Ingeniería Social se basa en la confianza y la manipulación, por lo que es crucial estar siempre alerta y ser escéptico ante cualquier solicitud de información personal o financiera. Siguiendo estos consejos y adoptando buenas prácticas de seguridad, puedes reducir significativamente el riesgo de caer en estas estafas y proteger tus datos ante posibles ataques. Mantén tus dispositivos seguros, verifica siempre la legitimidad de las solicitudes y recuerda que la prevención es la mejor defensa ante los delincuentes digitales.