🕷 ESET identifica a los autores detrás del ransomware BitPaymer

Los autores del troyano bancario Dridex, que afectó a compañías e instituciones financieras, están detrás de otra familia de malware de alto perfil conocido como BitPaymer. El troyano bancario Dridex apareció por primera vez en 2014 como un bot (programa informático cuya función es realizar tareas automatizadas a través de Internet) que rápidamente fue convertido en uno de los troyanos bancarios más sofisticados del mercado.

Imagen por Jaruwan Jaiyangyuen vía Shutterstock

El desarrollo parece ser estable, con nuevas versiones del bot lanzándose cada semana, e incluyendo pequeñas correcciones y actualizaciones. La última gran actualización de la versión 3 a la versión 4, lanzada a comienzos de 2017, ganó atención al adoptar la nuevas técnicas de propagación buscando evadir soluciones de seguridad más adelante ese mismo año al introducir un nuevo exploit zero-day en la suite de ofimática de Microsoft , que ayudó a difundir el troyano entre millones de víctimas.

ESET el año pasado lanzó una herramienta que permite identificar procesos maliciosos que pudieran estar asociados a la amenazas y ligados a buscadores web. La herramienta está diseñada para ayudar a los afectados por un incidente a descubrir potenciales infecciones de troyanos bancarios, incluyendo Dridex.

A su vez, el ransomware inicialmente denominado BitPaymer, fue descubierto a comienzos de julio de 2017 por Michael Gillespie. En agosto volvió a ser centro de atención y ocupó los titulares tras infectar hospitales del Servicio Nacional de Salud (NHS, por sus siglas en inglés) en Escocia. FriedEx se enfoca en objetivos y compañías de alto perfil más que en usuarios finales. El ransomware cifra cada archivo con una clave, que luego también es cifrada y guardada en el .readme_txt file correspondiente.

“En diciembre de 2017 nos detuvimos a observar de cerca una de las muestras de FriedEx y casi instantáneamente notamos la semejanza del código con Dridex. Intrigados por los hallazgos iniciales, profundizamos en las muestras de FriedEx, y descubrimos que éste utiliza las mismas técnicas que Dridex para ocultar la mayor cantidad de información posible acerca de su comportamiento”, mencionó Camilo Gutierrez, Jefe del Laboratorio de Investigación de ESET Latinoamérica.

El análisis desarrollado por ESET reveló que las dos familias de malware fueron creadas por los mismos desarrolladores.

ESET asegura que FriedEx es el trabajo de los desarrolladores de Dridex. “Este descubrimiento nos da una imagen más clara de las actividades del grupo – podemos ver que el grupo continúa activo y no sólo actualiza constantemente su troyano bancario para mantener su soporte de inyecciones web para las últimas versiones de Chrome y para introducir nuevas funcionalidades como Atom Bombing para buscar evadir soluciones de seguridad, pero que también sigue las últimas “tendencias” del malware, creando su propio ransomware”, concluyó Gutierrez. “Mientras más conozcamos los riesgos a los que estamos expuestos, más fácil se nos hará tomar las precauciones adecuadas para proteger nuestra información.

Etiquetado:

AltaDensidad.TV


Arquitectura de plataformas digitales en tiempo real: microservicios, latencia ultrabaja y gestión de picos de tráfico

Las plataformas digitales de alta concurrencia enfrentan el reto técnico de procesar miles de peticiones simultáneas por segundo sin elevar los tiempos de respuesta ni comprometer la estabilidad del sistema. Sectores como las transmisiones deportivas en directo, los sistemas financieros interactivos y las plataformas de entretenimiento continuo demandan infraestructuras capaces de mantener conexiones bidireccionales persistentes....

Apple rompe una regla histórica: presenta su primer MacBook Pro táctil con pantalla OLED

Apple acaba de cambiar una de las decisiones más persistentes en la historia de sus computadoras. Después de años defendiendo que una pantalla táctil no tenía sentido en una Mac, la compañía presentó su primer MacBook Pro con control táctil integrado. La nueva generación incorpora una pantalla OLED en tándem, procesadores M5 Pro y M5...

ID 250566897 | Maiquetia © Rommel Gonzalez | Dreamstime.com

El Aeropuerto Internacional Simón Bolívar de Maiquetía tiene fecha para volver a recibir pasajeros. El Instituto Aeropuerto Internacional de Maiquetía (IAIM) informa que el martes 1 de septiembre de 2026 comenzarán las operaciones comerciales nacionales e internacionales en terminales temporales instalados después de los daños provocados por los terremotos de junio. La noticia marca un...

Cantante futurista con micrófono y pantalla holográfica en tonos pastel.

MiniMax lanzó H3 el 31 de julio con una promesa concreta: clips de hasta 15 segundos en 2K, acompañados por sonido estéreo. Lo llamativo no es solo la resolución. El modelo puede recibir texto, imágenes, audio o vídeo, editar material existente y trasladar el movimiento de un clip a otro. En campañas de iGaming, por...

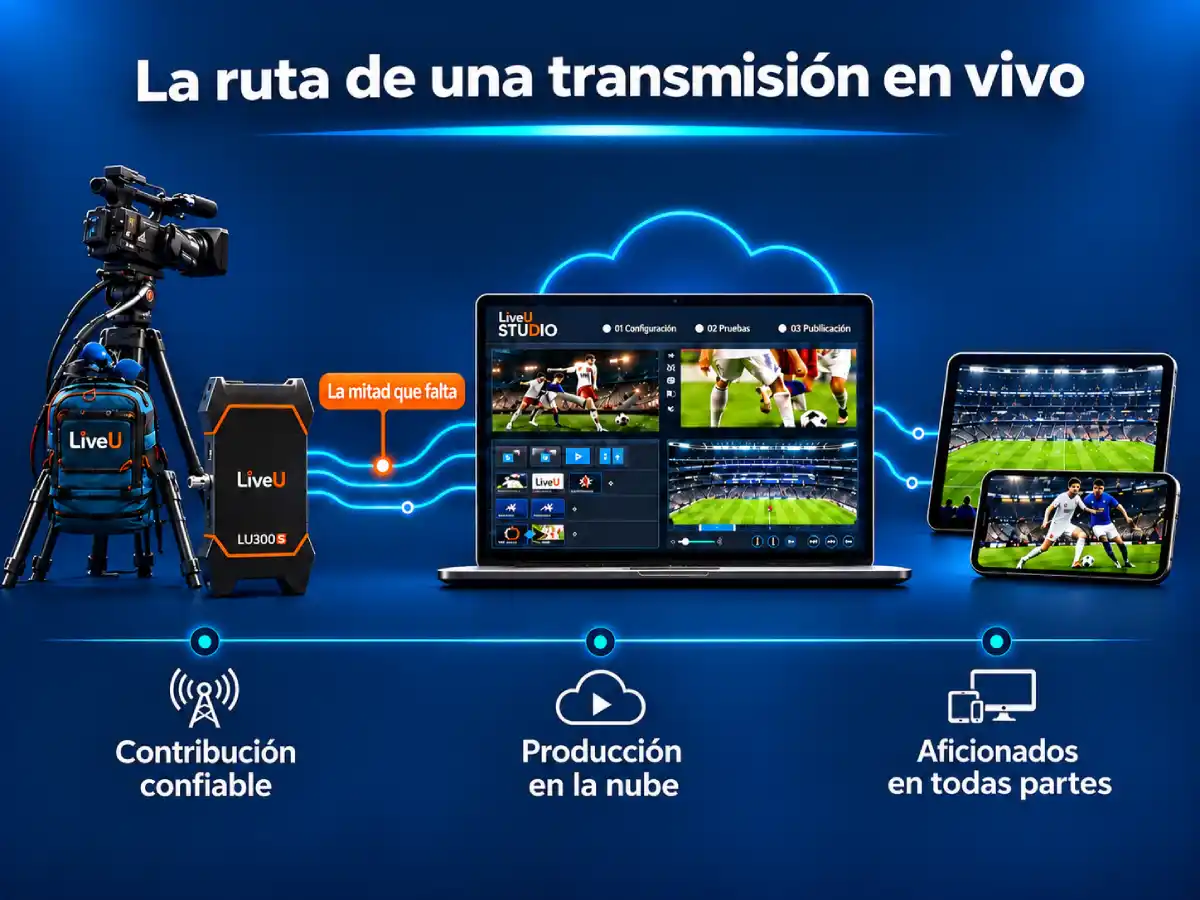
La televisión deportiva se muda a la nube, pero tiene un problema que resolver

El estadio está lleno, comienza el partido y las cámaras están listas. En otra ciudad, un productor controla las imágenes desde su computadora. Puede cambiar de cámara, colocar el marcador, repetir una jugada y enviar la transmisión a miles de espectadores. Todo funciona a través de Internet, sin necesidad de instalar una enorme unidad móvil...

Samsung Galaxy XR llega al Reino Unido: la apuesta de Samsung por liderar la nueva era de la realidad extendida

El entretenimiento digital en México está evolucionando gracias a nuevas tecnologías, experiencias inmersivas y plataformas que conectan a millones de usuarios. En este panorama, Liverpool Gaming Fest 2026 mostrará algunas de estas tecnologías. El evento se celebrará del 9 al 11 de octubre en el Centro Banamex de la Ciudad de México. Su programación incluirá...

Hackers utilizan anuncios de Internet para espiar tu computadora sin que hagas clic en nada

Un anuncio de audífonos, teléfonos o cualquier producto cotidiano puede esconder algo mucho más peligroso que publicidad engañosa. Una investigación internacional encabezada por Citizen Lab descubrió que empresas especializadas en espionaje utilizaron anuncios digitales para identificar personas y, en determinados casos, instalar programas espía en sus dispositivos. Lo más preocupante es que las víctimas no...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo