Un anuncio de audífonos, teléfonos o cualquier producto cotidiano puede esconder algo mucho más peligroso que publicidad engañosa. Una investigación internacional encabezada por Citizen Lab descubrió que empresas especializadas en espionaje utilizaron anuncios digitales para identificar personas y, en determinados casos, instalar programas espía en sus dispositivos. Lo más preocupante es que las víctimas no necesitaban hacer clic, descargar archivos ni aceptar permisos. La operación aprovechó la infraestructura publicitaria que utilizan miles de páginas web y aplicaciones. Los investigadores identificaron anuncios vinculados a más de 120.000 sitios y 75.000 aplicaciones. Además, confirmaron que 45 computadoras de la cadena informativa Al Jazeera fueron comprometidas mediante un sofisticado programa de espionaje.
El descubrimiento cambia una recomendación clásica de seguridad informática. Evitar enlaces sospechosos sigue siendo importante, pero ya no resulta suficiente frente a ataques capaces de aprovechar la simple carga de un anuncio.
Así funciona el espionaje mediante anuncios sin hacer clic
La técnica recibe el nombre de zero-click, que significa que no requiere ninguna interacción de la víctima. En este caso, los investigadores la denominaron AdFection, una combinación de publicidad e infección informática.
Para comprender el mecanismo hay que conocer cómo funciona la publicidad digital. Cuando alguien abre una página web, diferentes empresas compiten automáticamente por mostrar anuncios. Todo ocurre en fracciones de segundo, mediante subastas que utilizan información sobre el dispositivo, la ubicación aproximada y los intereses del visitante.
Ese sistema permite mostrar publicidad personalizada. Sin embargo, también puede utilizarse para identificar y localizar personas específicas.


La investigación descubrió que una empresa israelí llamada Discover-Tech aprovechó estas conexiones para ofrecer servicios de vigilancia. Su plataforma, Controlium, permitía seleccionar objetivos y enviar contenido especialmente preparado a sus dispositivos.
Cuando la publicidad llegaba a una persona seleccionada, podía activar una cadena de explotación de vulnerabilidades informáticas. Si el ataque funcionaba, el programa espía se instalaba sin necesidad de pulsar el anuncio.
Esto no significa que cualquier publicidad pueda infectar automáticamente una computadora. Los ataques documentados utilizaron herramientas sofisticadas y vulnerabilidades específicas. No obstante, demostraron que la infraestructura publicitaria puede convertirse en una puerta de entrada para operaciones de espionaje.
Un programa espía comprometió 45 computadoras de Al Jazeera
La prueba más contundente apareció en la investigación sobre Al Jazeera. Entre 2024 y 2025, los atacantes comprometieron 45 dispositivos Windows utilizados por la organización periodística.
Los investigadores pudieron confirmar las infecciones gracias al análisis de registros técnicos facilitados por el medio. Estos datos permitieron reconstruir conexiones relacionadas con los anuncios maliciosos y el programa espía utilizado.
El software pertenecía a Candiru, una empresa israelí especializada en herramientas de vigilancia digital. Estados Unidos la incluyó en su lista de restricciones comerciales en 2021 por actividades relacionadas con el desarrollo y suministro de programas espía utilizados contra periodistas, activistas y otras personas.
Estas herramientas pueden permitir el acceso clandestino a información almacenada en los dispositivos comprometidos. Dependiendo de sus capacidades y permisos, también pueden facilitar la vigilancia de comunicaciones y actividades digitales.
Sin embargo, la investigación no establece que todos los usuarios expuestos a los anuncios resultaran infectados.
Esta diferencia es fundamental. Una cosa es recibir publicidad utilizada para identificar o rastrear personas. Otra es sufrir una infección informática confirmada.
Los 45 dispositivos de Al Jazeera constituyen el caso de compromiso documentado. El alcance total de posibles infecciones adicionales permanece sin determinar.
La red publicitaria llegó a gobiernos y organismos internacionales
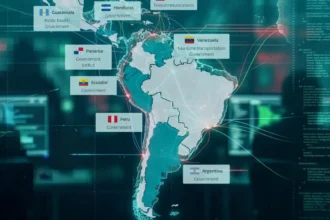
La dimensión internacional del descubrimiento resulta especialmente preocupante. Los anuncios vinculados a Discover-Tech aparecieron en redes utilizadas por organismos como Naciones Unidas, la OTAN y la Comisión Europea.
También se identificó actividad publicitaria en entornos relacionados con el Pentágono, la Agencia Internacional de Energía Atómica y la Corte Penal Internacional.
Además, los investigadores detectaron anuncios en redes vinculadas a fabricantes tecnológicos como Nvidia, Broadcom y Micron. La presencia alcanzó organizaciones periodísticas de diferentes países, incluidos medios de México.
El alcance geográfico demuestra que estas herramientas no dependían de una página web concreta. Aprovechaban un sistema publicitario internacional capaz de llegar a dispositivos de numerosos países.
Sin embargo, encontrar anuncios en una red institucional no demuestra que sus computadoras hayan sido infectadas. Los investigadores confirmaron exposición publicitaria en múltiples organizaciones, pero no pudieron establecer infecciones en todas ellas.
La operación también permitió recopilar información sobre usuarios mediante identificadores publicitarios y direcciones IP. En determinadas circunstancias, esos datos podían utilizarse para relacionar dispositivos con personas específicas.
Así, la publicidad dejó de funcionar únicamente como herramienta comercial y pasó a facilitar actividades de identificación, seguimiento y selección de objetivos.
Google y otras empresas reaccionan ante el descubrimiento
Los hallazgos provocaron respuestas de importantes participantes del mercado publicitario. Google y otras plataformas restringieron el acceso de Discover-Tech a sus sistemas después de conocer los resultados de la investigación.
Por su parte, IAB Europe, organización vinculada a los estándares de publicidad digital, suspendió a la compañía de su lista de proveedores.
Estas decisiones buscan impedir que la infraestructura investigada continúe utilizando determinados canales comerciales para distribuir anuncios.
El caso también plantea responsabilidades para las empresas que administran publicidad. Sus plataformas procesan enormes cantidades de información y conectan anunciantes con millones de dispositivos.
Cuando los mecanismos de verificación fallan, una empresa aparentemente dedicada al marketing puede aprovechar esa infraestructura para realizar actividades completamente diferentes.
La investigación fue realizada por Citizen Lab, laboratorio de la Universidad de Toronto especializado en vigilancia digital, en paralelo con un trabajo de Confiant, empresa dedicada a la seguridad de la publicidad en Internet.
Sus conclusiones constituyen evidencia técnica de una modalidad de ataque que hasta ahora había sido difícil demostrar públicamente: la distribución de programas espía avanzados mediante anuncios dirigidos a víctimas específicas.
Cómo proteger tu computadora y teléfono de anuncios maliciosos
Aunque estos ataques utilizan herramientas avanzadas, existen medidas que ayudan a reducir la exposición.
La primera consiste en mantener actualizados el sistema operativo, el navegador y las aplicaciones. Las actualizaciones corrigen vulnerabilidades que pueden utilizarse para ejecutar código malicioso.
También conviene desactivar la personalización publicitaria cuando no resulte necesaria. Tanto Android como iPhone ofrecen controles para limitar el seguimiento entre aplicaciones.
Los bloqueadores de anuncios pueden reducir la exposición a publicidad maliciosa en navegadores compatibles. Sin embargo, no garantizan protección absoluta, especialmente dentro de aplicaciones que utilizan sus propios mecanismos publicitarios.
Además, resulta recomendable evitar sistemas operativos sin soporte de seguridad y revisar periódicamente las aplicaciones instaladas.
Las personas con mayor exposición a ataques dirigidos, como periodistas, investigadores o responsables de información sensible, pueden necesitar protecciones adicionales y asesoramiento especializado.
Ninguna de estas medidas garantiza que un dispositivo sea invulnerable. Su utilidad consiste en reducir las oportunidades disponibles para los atacantes.
La publicidad digital se convierte en un problema de seguridad
Durante años, la publicidad personalizada generó preocupación principalmente por la recopilación de datos personales. El caso AdFection demuestra que el problema puede alcanzar otra dimensión.
Los sistemas que identifican consumidores para vender productos también pueden ayudar a localizar personas para vigilarlas. Y cuando esa capacidad se combina con programas espía avanzados, una herramienta comercial puede transformarse en infraestructura de espionaje.
La investigación no demuestra que millones de personas hayan sido infectadas. Sí confirma que una red publicitaria de enorme alcance fue utilizada para identificar objetivos y distribuir ataques que comprometieron dispositivos concretos.
Por eso, el problema no se resuelve únicamente recomendando a los usuarios que tengan cuidado con los enlaces sospechosos.
Las plataformas publicitarias también necesitan controles capaces de impedir que sus servicios sean utilizados para distribuir herramientas de vigilancia.
La advertencia es clara: en Internet, incluso un anuncio que nunca tocamos puede convertirse en parte de un ataque informático.