NetTraveler: Amenaza persistente avanzada dirigida a víctimas de alto perfil

nettraveler_02.1

Investigadores de Kaspersky Lab detectaron un nuevo vector de ataque de NetTraveler (también conocido como » Travnet «, » Netfile » o APT Estrella Roja), una amenaza persistente avanzada que ya ha infectado a cientos de víctimas de alto perfil en más de 40 países. Los blancos conocidos de NetTraveler incluyen a activistas tibetanos /Uigur, empresas de la industria petrolera, centros e institutos de investigación científica, universidades, empresas privadas, gobiernos e instituciones gubernamentales, embajadas y contratistas militares.

Inmediatamente después de la exposición pública de las operaciones de NetTraveler en junio de 2013, los asaltantes cerraron todos los sistemas de mando y control conocidos y se trasladaron a nuevos servidores en China, Hong Kong y Taiwán. También continuaron los ataques sin obstáculos, como lo demuestra el caso actual.

En los últimos días, varios correos de phishing fueron enviados a varios activistas uigures. El exploit Java utilizado para distribuir esta nueva variante del APT Estrella Roja fue parcheado recientemente en junio de 2013 y tiene una tasa de éxito mucho mayor. Los ataques anteriores utilizaron un exploit de Office (CVE-2012 – 0158 ) que fue parcheado por Microsoft en abril.

Además de la utilización de correos de spear-phishing, los operadores de APT han adoptado la técnica de watering hole (redirecciones de web y descargas automáticas mientras se navega en dominios comprometidos) para infectar a las víctimas que navegan por la web.

Durante el último mes, Kaspersky Lab ha interceptado y bloqueado una serie de intentos de infección del dominio » wetstock [dot ] org «, un sitio conocido relacionado a los ataques de NetTraveler anteriores. Estas redirecciones parecen provenir de otros sitios web relacionados a los uigures que fueron comprometidos e infectados por los atacantes de NetTraveler.

Los expertos del Equipo Global de Investigación y Análisis de Kaspersky Lab (GReAT, por sus siglas en ingles) predicen que otros exploits recientes podrían integrarse y utilizarse contra los blancos del grupo y ofrecen recomendaciones sobre cómo mantenerse a salvo de este tipo de ataques, entre ellos:

● Actualice Java a la versión más reciente o, si usted no utiliza Java, desinstálelo.
● Actualice Microsoft Windows y Office a sus últimas versiones.
● Actualice software de terceros, como Adobe Reader.
● Utilice un navegador seguro como Google Chrome, que tiene un ciclo de desarrollo más rápido y parches que el navegador por defecto de Windows, Internet Explorer.
● Tenga cuidado al hacer clic en enlaces y abrir archivos adjuntos de personas desconocidas.

AltaDensidad.TV


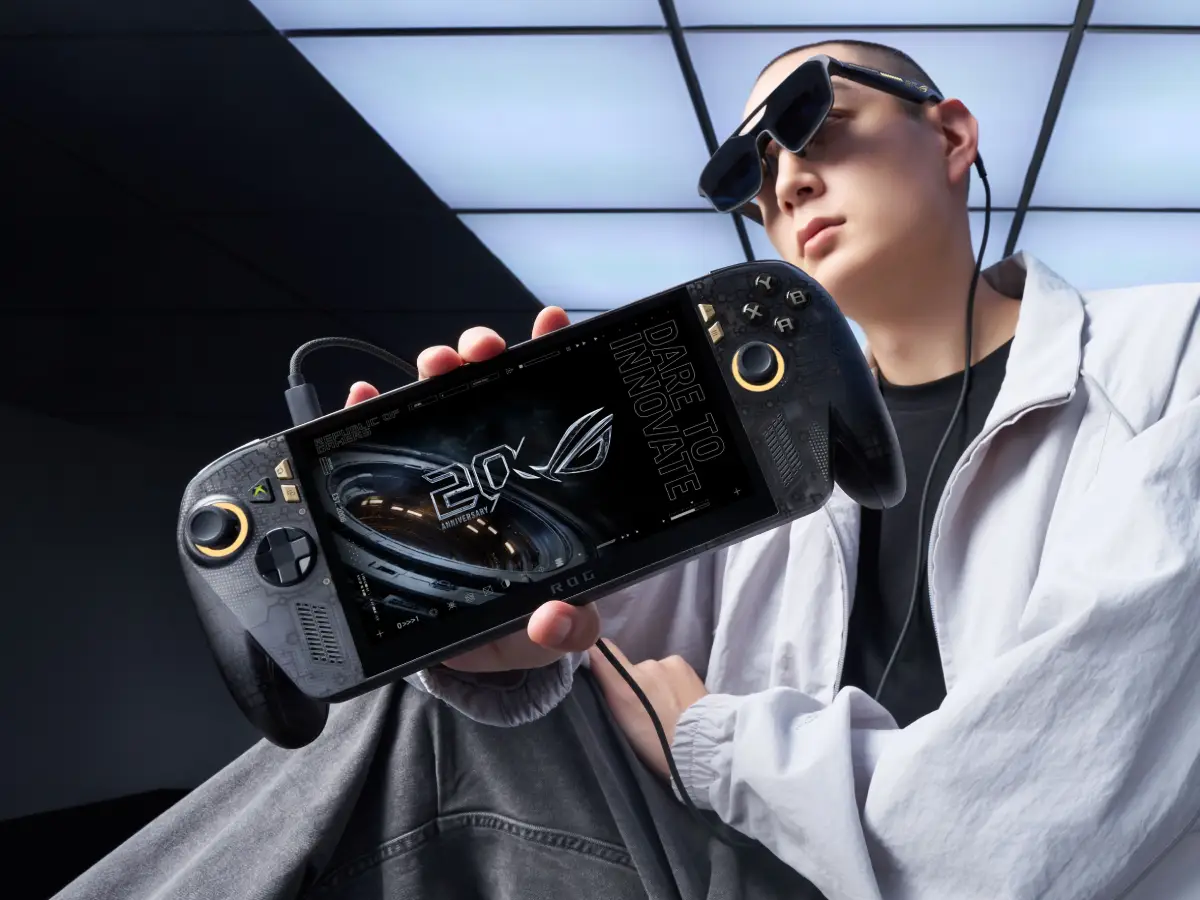
ASUS ROG Xbox Ally X20: la consola portátil que celebra 20 años de ROG con pantalla OLED y un precio que enfría el entusiasmo

ASUS lanza la ROG Xbox Ally X20, una edición especial que conmemora dos décadas de la marca Republic of Gamers. La consola portátil llega con una pantalla OLED de 7,4 pulgadas, un diseño renovado y varias mejoras técnicas respecto al modelo original. También llega con un precio considerablemente más alto, lo que genera dudas entre...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

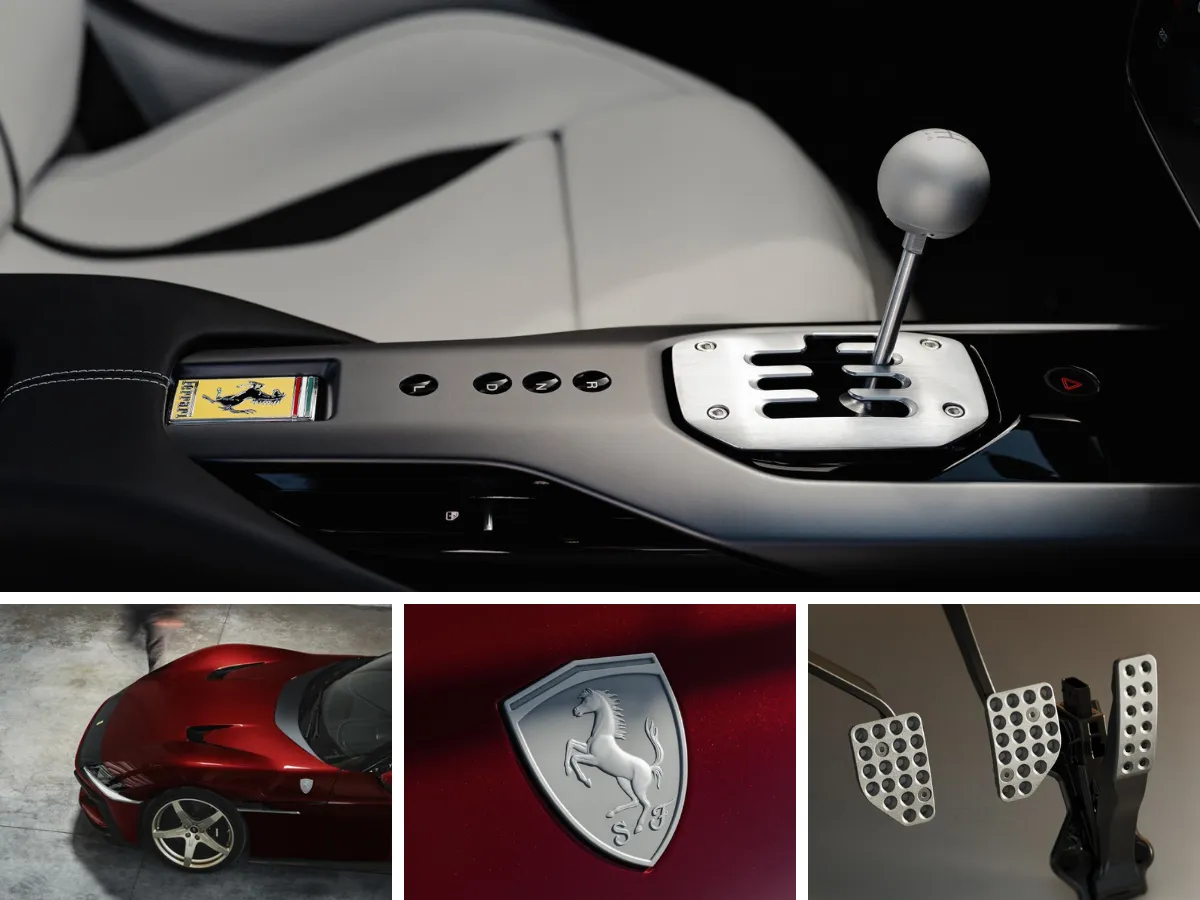
Ferrari recupera el cambio manual en un V12: así es el nuevo 12Cilindri Manuale de 830 caballos

En una industria donde las transmisiones automáticas dominan los deportivos de alto rendimiento y la electrificación avanza con rapidez, la firma de Maranello sorprende con un anuncio que parecía improbable. Ferrari revive el cambio manual en un modelo equipado con un imponente motor V12 atmosférico, una combinación que durante años muchos aficionados consideraron parte del...

Samsung Flex Titanium: la tecnología que promete acabar con el pliegue en las pantallas plegables

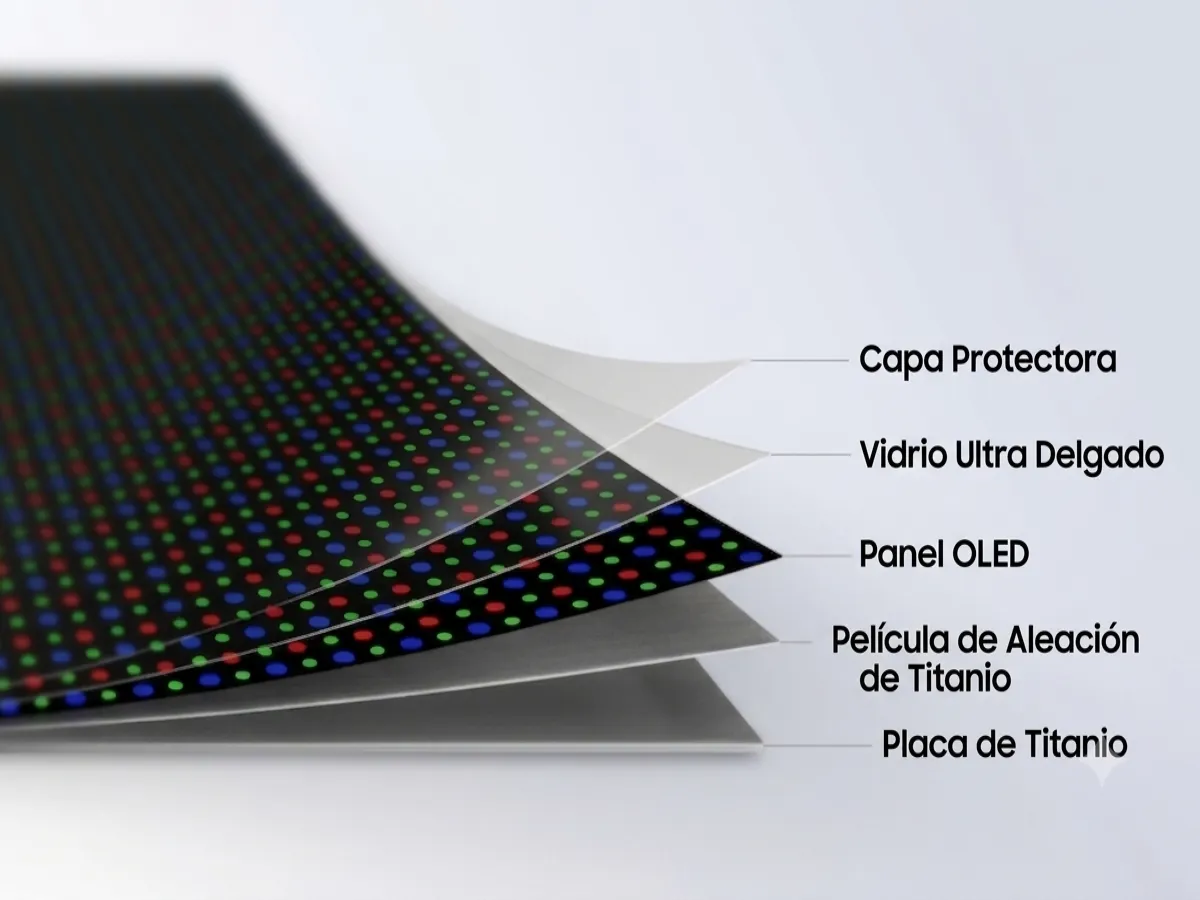
Samsung presenta oficialmente su nueva tecnología de pantalla llamada Flex Titanium. El anuncio llega el 15 de julio de 2026, una semana antes del evento Galaxy Unpacked. Ese evento tiene lugar el 22 de julio y ahí debutan los nuevos plegables de la marca. Flex Titanium busca resolver los dos problemas históricos de los teléfonos...

Falsas donaciones para las víctimas de los terremotos: así operan las ciberestafas que alertan en Venezuela

Los recientes terremotos que afectan a Venezuela no solo generan daños materiales y movilizan operativos de emergencia. También crean un escenario que los ciberdelincuentes aprovechan para lanzar campañas de fraude dirigidas a quienes buscan ayudar o necesitan información sobre la situación. Especialistas en ciberseguridad advierten que, tras un desastre, aumenta la circulación de enlaces falsos,...

Así se transmitieron los Juegos de la Commonwealth de Glasgow: cámaras móviles, 5G, nube y LiveU

Los Juegos de la Commonwealth de Glasgow 2026 terminaron el 2 de agosto, pero su cobertura televisiva deja una muestra de cómo está cambiando la producción de grandes eventos deportivos. En lugar de concentrar toda la operación en una infraestructura temporal, el broadcaster anfitrión, Actua Sport, combinó equipos móviles, redes 5G, conexiones mediante eSIM y...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo