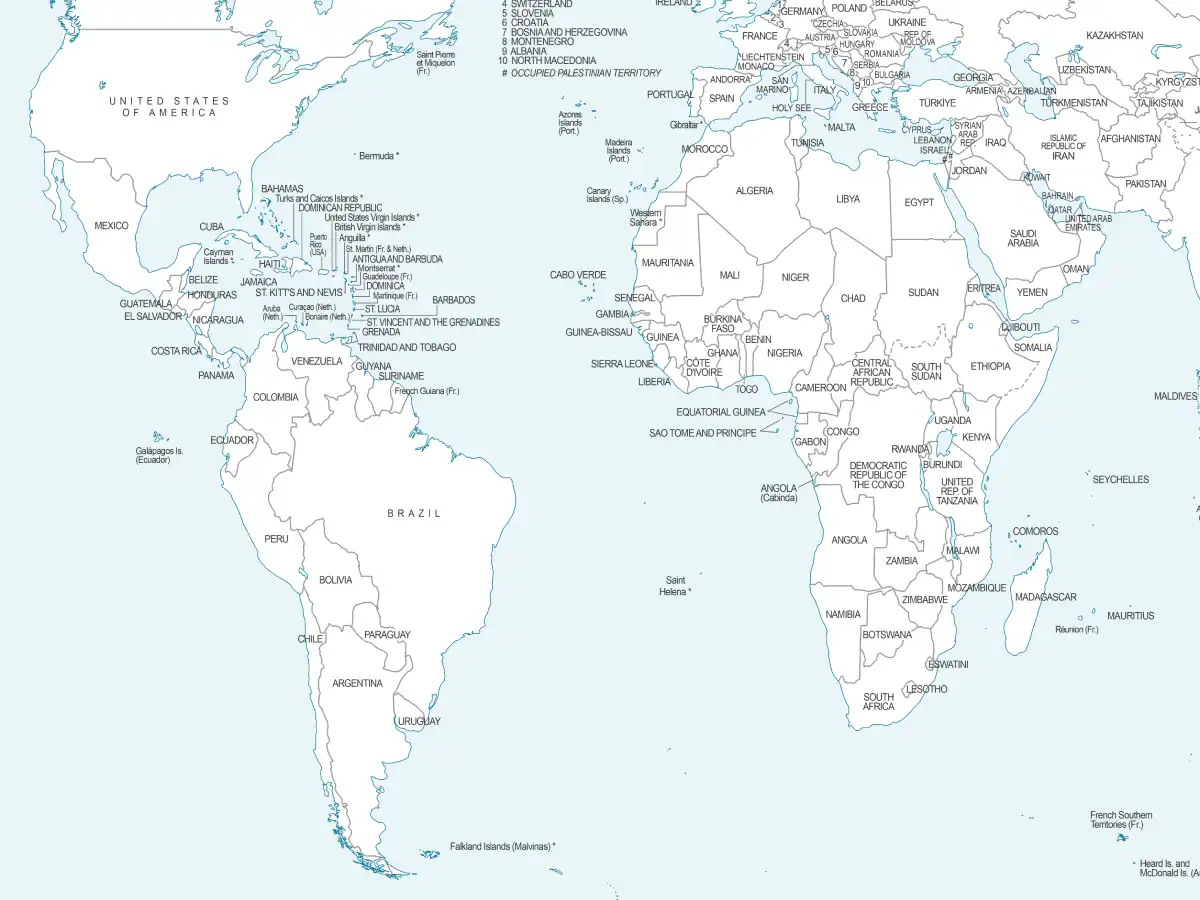
Una amplia campaña de ransomware está afectando a varias organizaciones con informes de decenas de miles de infecciones en 74 países, incluyendo Estados Unidos, Reino Unido, España, Rusia, Taiwán, Francia y Japón. El software infecta a computadoras con Windows y puede atacar hasta en 27 idiomas. La versión más reciente de esta variante de ransomware, conocida como WannaCry, WCry o Wanna Decryptor, fue descubierta la mañana del 12 de mayo de 2017 por un investigador de seguridad independiente.

El malware se ha extendido rápidamente durante varias horas, con informes iniciales alrededor de las 4:00 AM EDT, 12 de mayo de 2017. Los informes de código abierto indican un pedido de rescate de .1781 bitcoins, aproximadamente US $ 300
Desde Estados Unidos, el Centro Nacional de Seguridad Cibernética y Comunicaciones (NCCIC) del Departamento de Seguridad Nacional (DHS) y la Oficina Federal de Investigación (FBI) para destacar las amenazas cibernéticas conocidas fueron los entes encargados de emitir la alerta. El DHS y el FBI continúan buscando información relacionada con las amenazas a los sistemas de gobierno federal, estatal y local y, como tal, pueden estar disponibles nuevas versiones de información técnica.
Los informes iniciales indican que el grupo de hackers o hackers detrás de la campaña de WannaCry está obteniendo acceso a los servidores de la empresa ya sea a través del compromiso de Protocolo de Escritorio remoto (RDP) oa través de la explotación de una vulnerabilidad crítica de Windows SMB. Microsoft publicó una actualización de seguridad para la vulnerabilidad MS17-010 el 14 de marzo de 2017. Según fuentes abiertas, un posible vector de infección es a través de correos electrónicos de phishing.
El ransomware WannaCry recibido y analizado por US-CERT es un cargador que contiene una DLL cifrada AES. Durante el tiempo de ejecución, el cargador escribe un archivo en el disco llamado «t.wry». El malware utiliza una clave de 128 bits incrustada para descifrar este archivo. Este archivo DLL, que se carga a continuación en el proceso padre, es el real Wanna Cry Ransomware responsable de cifrar los archivos del usuario. Utilizando este método de carga criptográfica, la DLL de WannaCry nunca se expone directamente en el disco y no es vulnerable a las exploraciones de software antivirus.


Este malware está diseñado para propagarse lateralmente en una red al obtener acceso no autorizado al recurso compartido IPC $ en recursos de red en la red en la que está operando.

El ransomware no sólo apunta a usuarios domésticos; Las empresas también pueden infectarse con ransomware, lo que tiene consecuencias negativas temporales o pérdida permanente de información confidencial o de propiedad, interrupción de operaciones regulares, pérdidas financieras incurridas para restaurar sistemas y archivos, y daño potencial a la reputación de una organización.
Pagar el rescate no garantiza que los archivos cifrados serán liberados; sólo garantiza que los actores maliciosos reciban el dinero de la víctima y, en algunos casos, su información bancaria. Además, el descifrar archivos no significa que la infección de malware por sí misma ha sido eliminada.
Pasos preventivos:
- Aplicar el parche de Microsoft para la vulnerabilidad MS17-010 SMB con fecha 14 de marzo de 2017.
- Habilitar filtros de spam fuertes para evitar que los correos electrónicos de phishing lleguen al usuario final.
- 3 consejos para evitar que el ransomware se cuele en tu computadora
Fuente: TA17-132A: Indicators Associated With WannaCry Ransomware