Evernote ha decidido llevar a todas sus cuentas a un renovación forzada de las claves de acceso luego de que un ataque sobre su red resultara en el robo de información. Son 50 millones de usuarios que deberán ingresar una nueva clave de seguridad la próxima vez que se conecten al sistema. De esta ma...
La firma californiana indicó que sólo un pequeño número de los ordenadores Macintosh de sus empleados fue vulnerado. En esta misma línea, la compañía capiteanada por Tim Cook ha dicho que «no hay pruebas de que ningún dato haya salido» de la empresa y que está trabajando para identificar a los hacke...
Mandiant, una firma de seguridad cibernética en EE.UU. asegura que la Unidad 61398, rama secreta del ejército de China, ha «robado sistemáticamente terabytes de datos» de al menos 141 organizaciones de todo el mundo. La firma rastreó los ataques hasta las puertas de un edificio que no describió en S...
Un congelador, un cable USB y una batería adicional. Eso es todo lo que necesitan dos estudiantes de la universidad alemana de Erlangen para acceder a información comprometida de algunos smartphones Android saltándose el PIN, contraseñas de seguridad y a veces la encriptación de su contenido. La ing...
El caso que vamos a contar a continuación y que ocurrió hace unos pocos minutos, no es ni más ni menos que un nuevo ataque hacktivista, algo que ya hemos venido observando el último tiempo. Sin embargo, por las características de cómo el ataque fue usado, vale la pena una mención. Resulta que como p...
Anonymous aparentemente publicó una lista con información privada correspondiente a 4.000 ejecutivos bancarios estadounidenses, como parte de la “Operación Último Recurso”, que exige una reforma a la ley de cibercrimen en ese país. Se publicó una lista que contiene información de contraseñas y usuar...
Esta semana, Oracle lanzó una actualización crítica para su software Java, popular complemento para navegadores web que lleva cerca de un mes bajo la mira de todos, a raíz de problemas de seguridad que comenzaron con el descubrimiento de una grave vulnerabilidad. El programa buscará actualizaciones ...
Las redes sociales son utilizadas activamente por parte de ciberdelincuentes para propagar malware. Los tipos de ataques más comunes en Twitter normalmente siguen las mismas pautas. Recibes un Mensaje Directo (DM) de uno de tus contactos, el mensaje siempre lleva un enlace acortado. Eres llevado a u...
Oracle lanzó una actualización de emergencia para su software Java el pasado domingo, después de que se descubrieran varios fallos de seguridad en la navegación web. Sin embargo, los expertos en seguridad han afirmado que la nueva versión no proporciona seguridad a los PC frente a los ataques cibern...
El grupo Anonymous ‘hackeó’ el pasado domingo la web del Instituto Tecnológico de Massachusetts (MIT) tras la muerte de Aaron Swartz. Esto ocurría poco después de que el presidente del Instituto publicara un comunicado mostrando sus condolencias por la muerte del activista y genio de la ...
En 2013, la tecnología móvil continuará avanzando y creando, en consecuencia, nuevas oportunidades para los cibercriminales. Estimaciones de los especialistas sobre lo que sucederá en materia de ciberseguridad el año próximo. Sebastián Bortnik, gerente de Educación y Servicios de la compañía de segu...
La Cadena Capriles, Negocio PYME y la empresa de reputación en línea CleanPerception, convocan a un seminario de seguridad informática para las pequeñas y medianas empresas (PyMEs), “Hay una clave”, que se llevará a cabo el próximo 6 de diciembre en el auditorio de la sede de la Cadena Capriles. Ent...
Pero si decides robar dinero del teléfono que está en los bolsillos de la gente apenas necesitas unos minutos, ya que con sólo apretar un par de veces el botón del ratón puedes crear un programa malicioso y robar dinero de un celular inteligente. A este sistema de fraude rápido se accede a través de...
PandaLabs, el laboratorio de malware de Panda Security, ha descubierto la propagación masiva de un mensaje directo a través de Twitter que puede comprometer la seguridad de los usuarios. El mensaje incluye el texto “Mira cómo Obama le pega un puñetazo a un chico por llamarle negrata”, además de un e...
El último informe de seguridad de la empresa rusa Kaspersky Lab pone de manifiesto que hasta un cuarto de los internautas emplean navegadores desactualizados que entrañan un importante riesgo ya que les vuelven vulnerables. En total, la firma investigó a más de 10 millones de miembros de su base dat...
«Cuando creemos que una cuenta está comprometida, cambiamos la contraseña y le enviamos un correo al usuario para comunicarle lo que ha pasado junto a la información para crear una nueva contraseña», anunció Twitter en su blog oficial. «En este caso, por error cambiamos la contraseña de una cantidad...
Actualización: Twitter asegura que no sufrió del ataque de un hacker. En un post de su blog dice que cada vez que hay una sospecha de que alguien intenta entrar en una cuenta sin permiso, el servicio resetea la contraseña y envía un correo al dueño del perfil para avisarle. En esta ocasión, según a...
Más de 100.000 aplicaciones Android en Google Play son consideradas “sospechosas”, o al menos, “discutibles” o “dudosas”. Si tenemos en cuenta que existen unas 412.000 aplicaciones móviles en la tienda virtual de Google, esto supone que aproximadamente un 25% implica riesgos para nuestra seguridad. ...
Solo ha pasado una semana desde su lanzamiento al público y Windows 8 ya cuenta con un virus diseñado específicamente para él, que ya se ha propoagado por toda la Red. Según la empresa de seguridad Trendmicro, el malware que está provocando el caos en el nuevo SO es un troyano y adopta la forma...
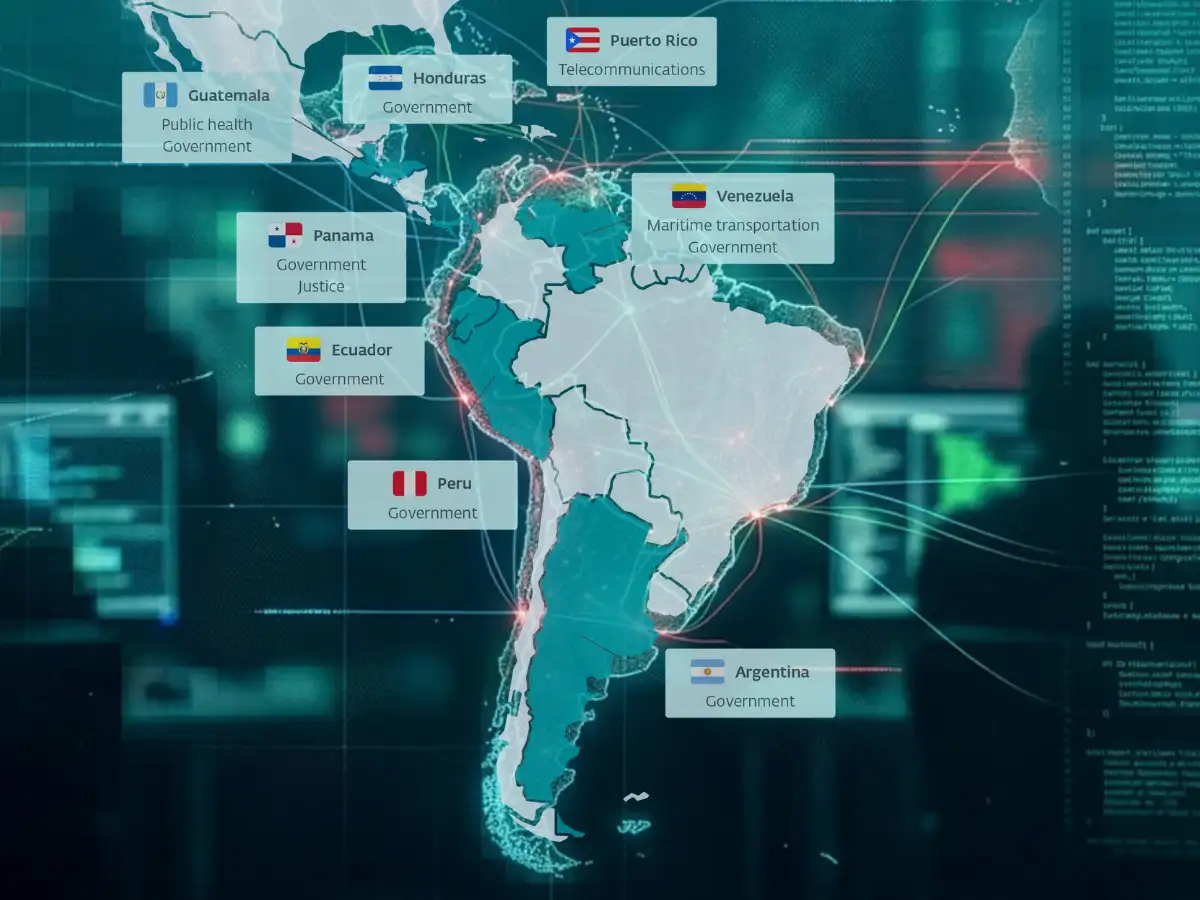
Entrevista con: Dmitry Bestuzhev, director del grupo de investigación y análisis de Kaspersky Lab para América Latina. Ir a descargar Ir a descargar Analistas de Kaspersky Lab descubrieron un malware de robo de credenciales en Venezuela que aprovechó las elecciones presidenciales realizadas en ese p...