Corea del Norte utiliza «apps» infectadas para hackear móviles de los surcoreanos

El Gobierno de Corea del Norte ha intentado hackear smartphones de usuarios de Corea del Sur a través de aplicaciones maliciosas- Según informa el diario The Korea Times, la agencia de inteligencia de Seúl señaló este miércoles que es posible que se hayan infectado más de 20.000 smartphones de surcoreanos.

Las aplicaciones maliciosas, la mayoría juegos, fueron publicadas a través de páginas web de Corea del Sur entre el 19 de mayo y el 16 de septiembre, esto según un informe presentado a la Comisión de Inteligencia del parlamentario por el Servicio de Inteligencia Nacional (NIS, por su nombre en inglés).

De momento, el servicio de inteligencia surcoreano no ha informado sobre daños reales, aunque considera que más de 20.000 smartphones pueden estar infectados.

via Corea del Norte utiliza «apps» infectadas para hackear móviles de los surcoreanos – ABC.es.

Etiquetado:

AltaDensidad.TV


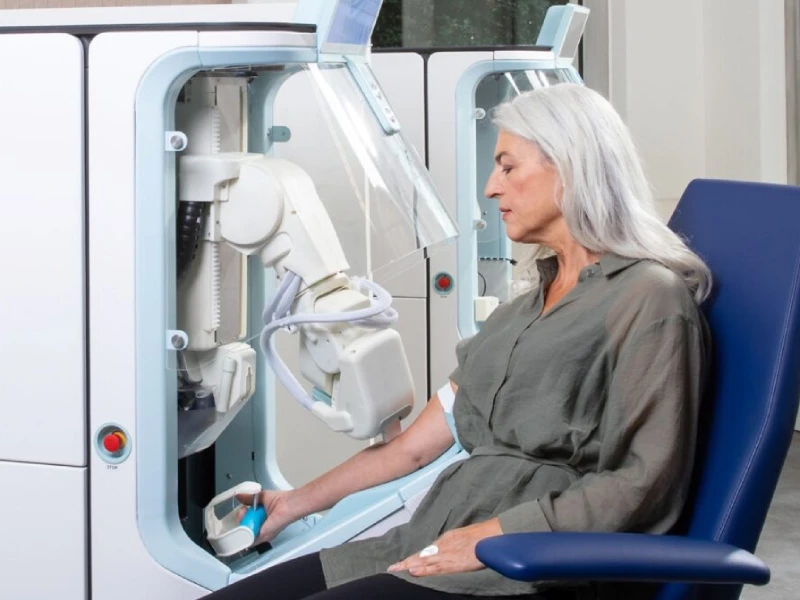
FDA aprueba un robot que encuentra la vena, coloca la aguja y extrae sangre casi sin intervención humana

La extracción de sangre entra en una nueva etapa. La Administración de Alimentos y Medicamentos de Estados Unidos, FDA, autoriza Aletta, un robot capaz de localizar una vena, insertar una aguja y completar una extracción de sangre sin que un profesional tenga que realizar manualmente cada paso del procedimiento. La autorización, concedida el 19 de...

Antes que nada, desde Alta Densidad enviamos un abrazo solidario a todas las familias afectadas por el terremoto que golpea a Venezuela. En momentos como este, la ayuda de miles de personas puede marcar la diferencia. Precisamente por eso también aparecen quienes intentan aprovechar el dolor ajeno. Mientras las autoridades y los equipos de rescate...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Una extensión instalada en cientos de millones de navegadores guarda, durante días, la llave de las conversaciones privadas de millones de personas. Eso es exactamente lo que acaba de descubrir la firma de ciberseguridad Guardio Labs en la extensión de Adobe Acrobat para Chrome. El fallo, bautizado como HermeticReader y registrado oficialmente como CVE-2026-48294, permite...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo