Una alarma que no tiene piedad con el usuario

Se trata de Wake N Shake, una aplicación para dispositivos de Apple que sólo permite apagar la alarma si el usuario sacude con fuerza el equipo. Tiene una función social para ver qué amigos son los más perezosos

Si usted es de aquellos que desean despertarse de forma lenta y estirar los brazos, Wake N Shake no es opción. Tampoco lo es para quienes suelen apagar una y otra vez la alarma del despertador.

Wake N Shake es extremista. Perversa, como dicen sus creadores: no puede apagarse con botón alguno, ni siquiera bajando el volumen del equipo o apagándolo.

vía Una alarma que no tiene piedad con el usuario – Infobae.com.

AltaDensidad.TV


LiveU en IBC2026 se une al Story Object Model, el estándar abierto que busca que la IA entienda las historias

LiveU conecta la contribución en vivo desde el terreno con Story Object Model, el estándar abierto que las redacciones están desarrollando para que las herramientas de producción habilitadas por IA trabajen a partir de una comprensión compartida de cada historia. LiveU participa en IBC Accelerator Incubator 2026: Smart Stories – The New Knowledge Architecture for...

Un grupo de ciberespionaje vinculado al servicio de inteligencia exterior de Rusia, el SVR, secuestra las redes wifi de hoteles y centros de conferencias para espiar a viajeros corporativos. Microsoft revela la operación, bautizada como CaptiveCrunch, y advierte que la campaña afecta a hospedajes y sedes de eventos en varios países desde principios de mayo...

FamousSparrow: grupo de hackers chino ataca gobiernos de América Latina con un nuevo malware

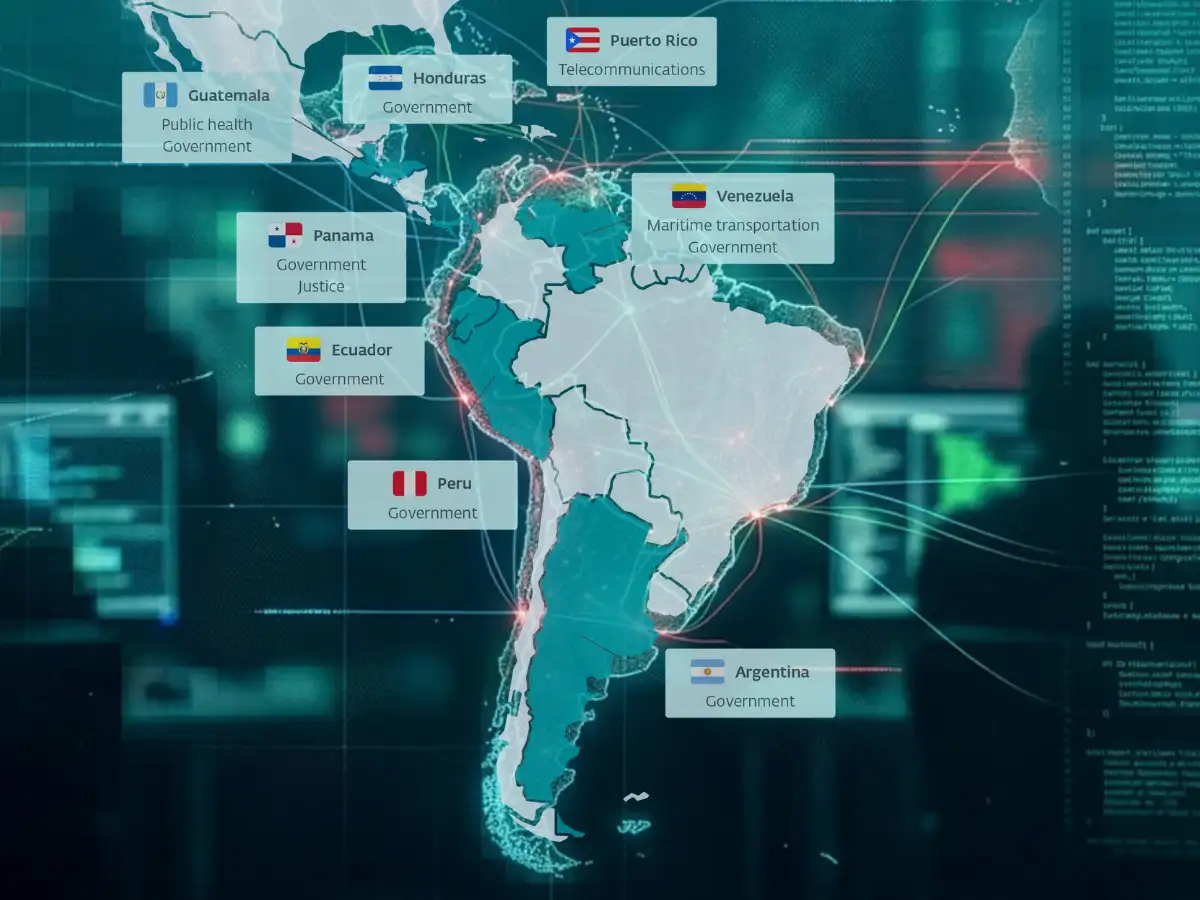
Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el...

Un nuevo grupo de ciberataques pone en jaque a organizaciones gubernamentales y diplomáticas en varios continentes. Investigadores de Kaspersky bautizan la operación como StrikeShark. El vector principal es un programa malicioso para Windows hasta ahora desconocido: SharkLoader. Colombia figura entre los países afectados. La firma de ciberseguridad Kaspersky detecta esta campaña a través de su...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo