Zello sufre ataque y solicita cambiar la contraseña a todos los usuarios

Zello, la aplicación de mensajería de voz que funciona como un walkie talkie, sufre ataque de seguridad y solicita reiniciar la contraseña a todos los usuarios. La compañía de seguridad informática, ESET, advierte sobre una posible exposición de información de usuarios de la aplicación y acerca consejos para mantenerse las cuentas protegidas.

Zello sufre ataque y solicita cambiar la contraseña a todos los usuarios

Zello confirmó que el día 8 de julio fueron víctimas de un incidente de seguridad tras descubrir actividad inusual en uno de sus servidores. Esto podría haber derivado en que un tercero no autorizado haya podido acceder a las direcciones de correo utilizadas por los usuarios de la aplicación para ingresar a sus cuentas, así como a sus contraseñas hasheadas.

Si bien no hay evidencia de que se haya accedido de forma indebida a alguna de las cuentas de los usuarios y los nombres de usuarios no se vieron afectados por este incidente, sí lo fueron las direcciones de correo. Ante esta situación y como precaución, Zello está solicitando a los usuarios que reinicien la contraseña que utilizan para acceder a la app.

Seguridad de los datos de los usuarios

A raíz de este comunicado de Zello, aplicación de mensajería de voz que cuenta con más de 140 millones de usuarios, donde anuncian que fueron víctimas de un incidente de seguridad, ESET, compañía especialista en detección proactiva de amenazas, advierte sobre una posible exposición de información de usuarios de la aplicación y acerca consejos para mantener las cuentas protegidas.

“¿Por qué es tan riesgoso reutilizar contraseñas? Credential stuffing es un término utilizado para referirse a las vulnerabilidades expuestas en las credenciales de acceso y que son aprovechadas por los atacantes. Esto puede convertirse en un problema grave no solo cuando un atacante utiliza credenciales de acceso robadas o filtradas, sino cuando el acceso a esa primer cuenta le permite al criminal acceder a otras cuentas –frecuentemente de mayor valor–, incluso gracias a la realización de pruebas de combinaciones usuario/contraseña los ciberdelincuentes logran acceder a otras cuentas y a muy bajo costo.”, menciona Camilo Gutierrez, Jefe del Laboratorio de Investigación de ESET Latinoamérica.

En este sentido, desde ESET se aconseja crear una frase como contraseña antes que una contraseña simple y, siempre que se pueda, la implementación del doble factor de autenticación, que provee de una capa adicional de defensa. Esta estrategia también resuelve algunas debilidades que pueden estar presentes en la contraseña elegida. A su vez, si resulta complicado recordar todas las contraseñas únicas que creadas, se recomienda la utilización de un administrador de contraseñas, de manera de recordar solo una contraseña pero suficientemente robusta para mantener protegida al resto de las cuentas.

De manera de conocer más sobre seguridad informática ingrese al portal de noticias de ESET.

AltaDensidad.TV


Una extensión instalada en cientos de millones de navegadores guarda, durante días, la llave de las conversaciones privadas de millones de personas. Eso es exactamente lo que acaba de descubrir la firma de ciberseguridad Guardio Labs en la extensión de Adobe Acrobat para Chrome. El fallo, bautizado como HermeticReader y registrado oficialmente como CVE-2026-48294, permite...

LiveU presenta en IBC2026 su nueva estrategia con IA para producción y transmisión de video en directo

La producción de video en vivo continúa evolucionando hacia plataformas cada vez más automatizadas, conectadas y apoyadas por inteligencia artificial. Esa tendencia marcará buena parte de la edición 2026 de IBC, la principal feria europea de la industria broadcast, donde LiveU mostrará una nueva generación de herramientas enfocadas en optimizar los flujos de trabajo para...

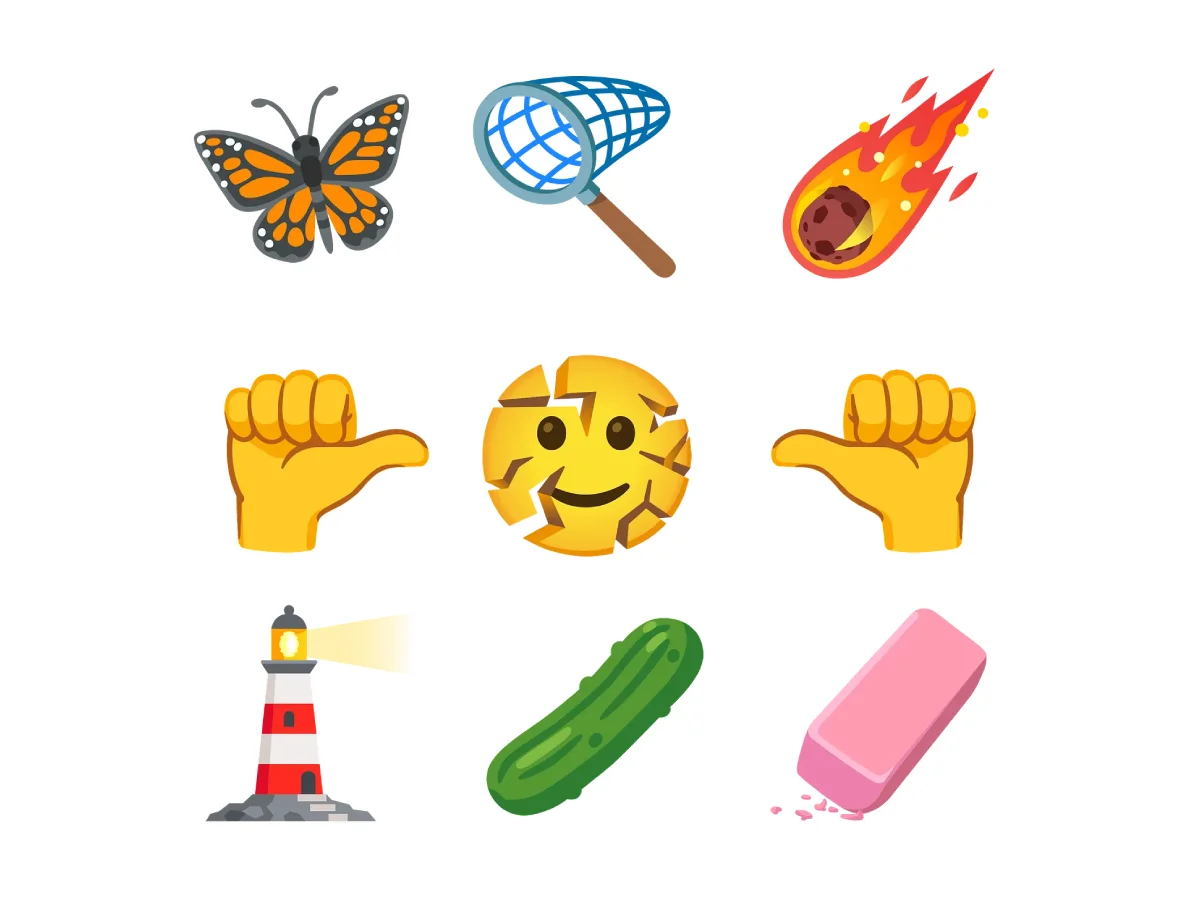
Emoji 18.0: estos son los nueve nuevos emojis que llegan a tu teléfono

El Consorcio Unicode presenta el adelanto oficial de Emoji 18.0. La actualización trae nueve diseños nuevos. Algunos son personajes inéditos. Otros corrigen símbolos que ya existen. El objetivo es claro: cubrir vacíos de expresión que el teclado actual no resuelve. La aprobación final llega en septiembre de 2026. Después, cada plataforma adapta el diseño a...

Movistar restablece el servicio en las 11 parroquias de La Guaira tras los sismos y apoya la red con Starlink

Los servicios de datos móviles, llamadas de voz y mensajería de texto (SMS) de Movistar vuelven a estar operativos en las 11 parroquias del estado La Guaira, luego del plan de recuperación ejecutado por la empresa tras los recientes eventos sísmicos que afectaron la infraestructura de telecomunicaciones en la región. La operadora informó que completó...

Una tormenta solar geomagnética ocurrida en noviembre de 2025 hizo algo que ningún evento similar había hecho antes. Durante varias horas, alteró la capa de la atmósfera por donde viajan las señales de los satélites GPS. El resultado fue sorprendente: errores de posicionamiento de más de 10 metros en distintos puntos de Estados Unidos, y...

Alerta para las PyMEs: falsas aplicaciones de ChatGPT disparan los ciberataques en 2026

Las pequeñas y medianas empresas enfrentan una nueva modalidad de ataque informático. Los ciberdelincuentes aprovechan el creciente uso de herramientas de inteligencia artificial para distribuir programas maliciosos que se hacen pasar por aplicaciones legítimas para PyMEs de servicios como ChatGPT, Claude o DeepSeek. El objetivo es engañar a empleados y abrir una puerta de entrada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo