🚨 [Alerta] Actores cibernéticos patrocinados por el estado ruso atacan dispositivos de infraestructura de red

Esta alerta técnica conjunta es el resultado de esfuerzos analíticos entre el Departamento de Seguridad Nacional (DHS), el Buró Federal de Investigaciones (FBI) y el Centro Nacional de Seguridad Cibernética del Reino Unido (NCSC). Esta alerta técnica proporciona información sobre la explotación cibernética mundial de dispositivos de infraestructura de red como: enrutadores, conmutadores, cortafuegos, dispositivos del Sistema de Detección de Intrusos en la Red (NIDS)) por parte de ciber actores patrocinados por el estado ruso.

Los objetivos son principalmente las organizaciones gubernamentales y del sector privado, los proveedores de infraestructuras críticas y los proveedores de servicios de Internet (ISP) que respaldan estos sectores. Este informe contiene detalles técnicos sobre las tácticas, técnicas y procedimientos (TTP) utilizados por los actores cibernéticos patrocinados por el estado ruso para comprometer a las víctimas.

Las víctimas fueron identificadas a través de una serie coordinada de acciones entre los EE.UU. y sus socios internacionales.

Este informe se basa en informes y avisos anteriores de DHS del Reino Unido, Australia y la Unión Europea. Este informe contiene indicadores de compromiso (IOC) e información contextual sobre comportamientos observados en las redes de víctimas comprometidas. El FBI asegura que los ciber-actores rusos patrocinados por el estado están usando enrutadores comprometidos para llevar a cabo ataques intermedios para apoyar el espionaje, extraer propiedad intelectual, mantener el acceso persistente a las redes de víctimas y potencialmente sentar las bases para futuras operaciones ofensivas.

DHS, FBI y NCSC instan a los lectores a actuar sobre alertas y avisos anteriores emitidos por los gobiernos de los EE. UU. Y el Reino Unido, gobiernos aliados, fabricantes de dispositivos de red y organizaciones de seguridad del sector privado. Los elementos de estas alertas y advertencias se han seleccionado y divulgado en una amplia variedad de medios de noticias de seguridad y plataformas de redes sociales. El estado actual de los dispositivos de red de EE. UU. junto con una campaña del gobierno ruso para explotar estos dispositivos, amenaza la seguridad, la seguridad y el bienestar económico de los Estados Unidos.

El objetivo de esta alerta técnica es informar a los proveedores de dispositivos de red, ISP, organizaciones del sector público, corporaciones del sector privado y clientes de oficinas domésticas pequeñas (SOHO) sobre la campaña del gobierno ruso, proporcionar información para identificar actividades maliciosas y reducir la exposición a esta actividad.

Origen de la alerta técnica: TA18-106A: Russian State-Sponsored Cyber Actors Targeting Network Infrastructure Devices
Etiquetado:

AltaDensidad.TV


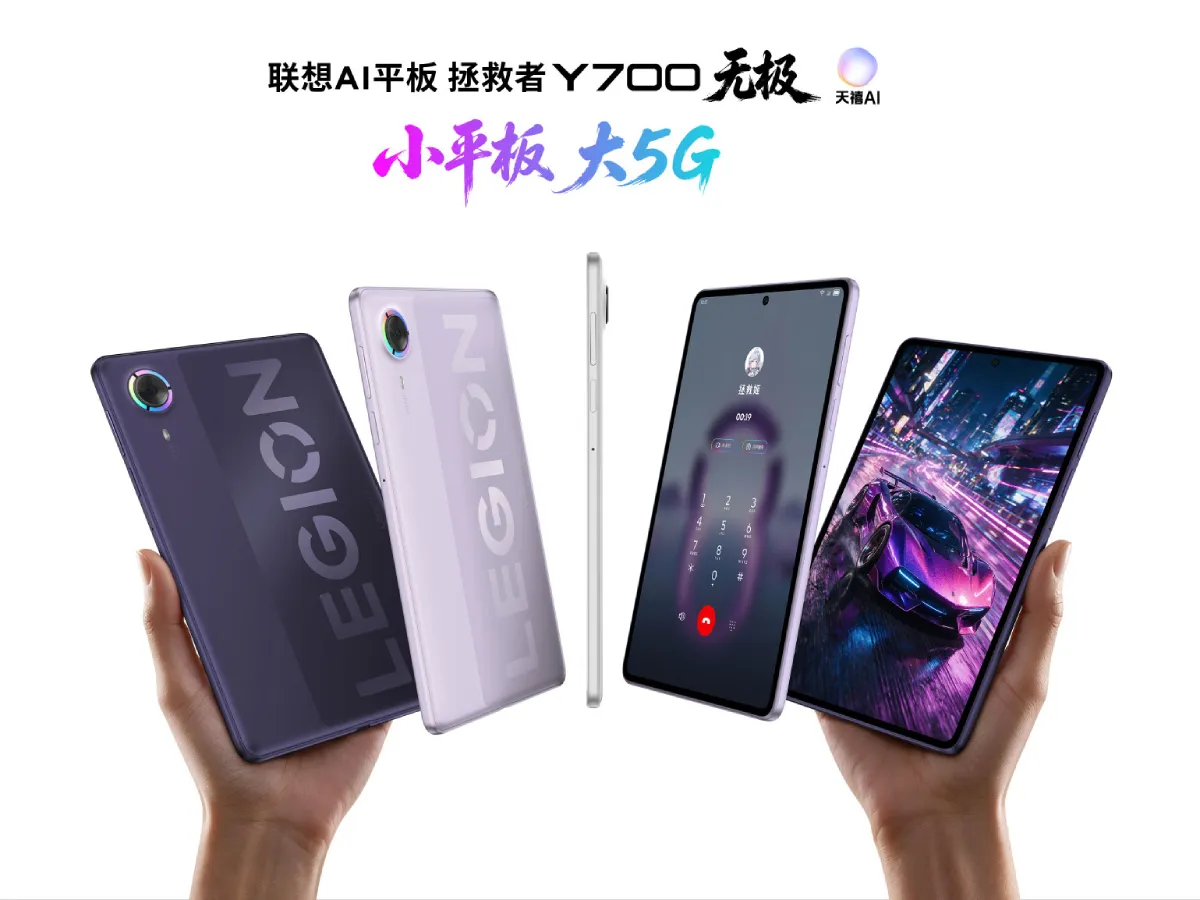
Lenovo Legion Y700 Infinite: la tablet gamer con pantalla OLED de 165 Hz y Snapdragon 8 Elite Gen 5 que se planta en China

Lenovo estrena su nueva tablet insignia para videojuegos. Se llama Legion Y700 Infinite (también identificada en algunos mercados como Legion Y700 AI) y llega a China con una combinación de hardware que pocos rivales igualan en un formato tan compacto. La marca apunta directamente al segmento de las tablets gamer premium, donde compite con propuestas...

Una tormenta solar geomagnética ocurrida en noviembre de 2025 hizo algo que ningún evento similar había hecho antes. Durante varias horas, alteró la capa de la atmósfera por donde viajan las señales de los satélites GPS. El resultado fue sorprendente: errores de posicionamiento de más de 10 metros en distintos puntos de Estados Unidos, y...

La minería vive una transformación tecnológica sin precedentes. La inteligencia artificial, la automatización industrial, el monitoreo en tiempo real y los vehículos autónomos ya forman parte del día a día en numerosas faenas alrededor del mundo. Detrás de cada uno de estos avances hay un elemento que rara vez ocupa los titulares, pero que resulta...

Alerta para las PyMEs: falsas aplicaciones de ChatGPT disparan los ciberataques en 2026

Las pequeñas y medianas empresas enfrentan una nueva modalidad de ataque informático. Los ciberdelincuentes aprovechan el creciente uso de herramientas de inteligencia artificial para distribuir programas maliciosos que se hacen pasar por aplicaciones legítimas para PyMEs de servicios como ChatGPT, Claude o DeepSeek. El objetivo es engañar a empleados y abrir una puerta de entrada...

LiveU ofrece starlink para transmisiones de noticias y deportes como revendedor integrado de Clarus

La nueva oferta amplía la plataforma de conectividad de LiveU, brindando a los equipos de campo acceso a servicio celular y banda ancha Starlink como un servicio gestionado. LiveU es ahora un revendedor integrado de Clarus (Clarus Integrated Reseller), llevando la banda ancha rápida y confiable de Starlink directamente al Ecosistema de bonding celular de...

Banesco aumenta límites de transferencias y Pago Móvil: estos son los nuevos montos diarios en Venezuela

Banesco actualiza los límites diarios para transferencias y pagos digitales en Venezuela. La medida modifica los montos máximos disponibles para clientes naturales y jurídicos que utilizan BanescOnline, BanescoMóvil, Pago Móvil y operaciones vía SMS. El banco informa que los nuevos topes aplican para transferencias interbancarias y pagos a terceros. Los cambios buscan ajustarse al comportamiento...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo