Descubren otra peligrosa vulnerabilidad en Android

La firma de seguridad informática FireEye ha desvelado que los smartphones gobernados por algunas versiones de Android que llevan chips de Qualcomm, tienen una importante vulnerabilidad. Se trata de un agujero bautizado como CVE-2016-2060, que permite a las aplicaciones acceder a información personal de los usuarios aprovechando el sistema de permisos de apps de Android.

Los investigadores de FireEye explican que la vulnerabilidad afecta a cientos de miles de móviles y tabletas en todo el mundo, concretamente al 34 por ciento de usuarios que tienen móviles y tabletas con Android 4.3 Jelly Bean, y en menor medida a los que poseen modelos con Android 4.4 KitKat o superior, ya que esas versiones llevan por defecto la protección de seguridad SE Android.

Al explotar esa vulnerabilidad, se puede accede a datos personales como los mensajes SMS y el historial de llamadas, además de permitir tareas peligrosas como el cambio de los ajustes del móvil o deshabilitar el bloqueo de pantalla.

Origen: Descubierta una peligrosa vulnerabilidad en Android | Silicon

AltaDensidad.TV


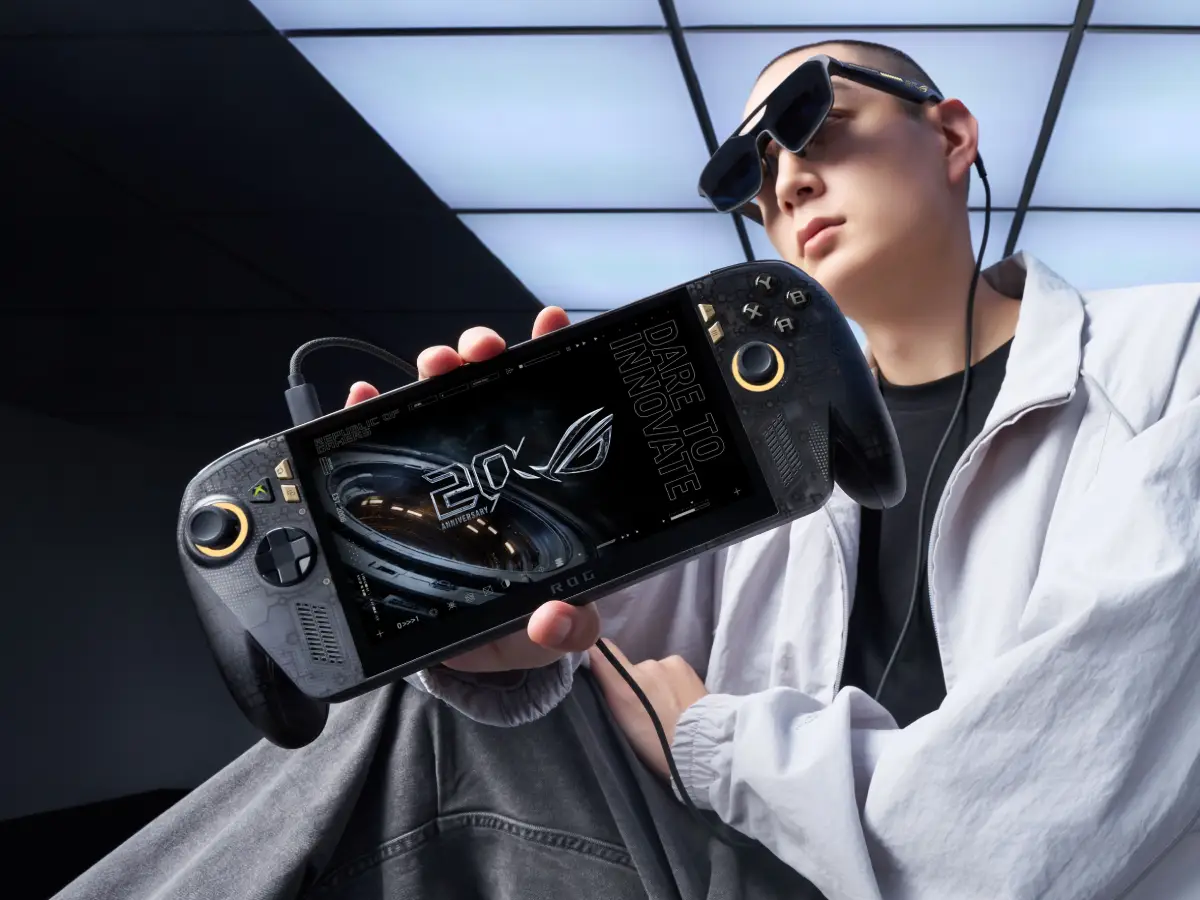
ASUS ROG Xbox Ally X20: la consola portátil que celebra 20 años de ROG con pantalla OLED y un precio que enfría el entusiasmo

ASUS lanza la ROG Xbox Ally X20, una edición especial que conmemora dos décadas de la marca Republic of Gamers. La consola portátil llega con una pantalla OLED de 7,4 pulgadas, un diseño renovado y varias mejoras técnicas respecto al modelo original. También llega con un precio considerablemente más alto, lo que genera dudas entre...

El ransomware sigue ganando terreno en 2026. Los ataques contra empresas aumentan, los grupos criminales se profesionalizan y América Latina permanece en el radar de las bandas que buscan organizaciones con alta dependencia digital y capacidad de pago. Durante el primer semestre de 2026 se registran 4.699 ataques de ransomware confirmados a escala global. La...

Viajar también se convierte en un escenario atractivo para los ciberdelincuentes. Antes de abordar un avión, reservar un hotel o solicitar un transporte, millones de usuarios entregan información personal y financiera en plataformas digitales. Esa dependencia abre una puerta que los atacantes aprovechan con páginas falsas, aplicaciones fraudulentas y mensajes engañosos. Entre el segundo trimestre...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo