Oracle parchea 113 vulnerabilidades de seguridad

Este Critical Patch Update anunciado por la firma americana engloba a productos de todo tipo, siendo Oracle Fusion Middleware, Oracle Java SE, Oracle Virtualization y Oracle MySQL los que más remiendos recibirán, con 29, 20, 15 y 10 parches respectivamente.

Pero no son los únicos revisados por Oracle. Les siguen con 7 y 6 vulnerabilidades Oracle Hyperion y Oracle Siebel CRM. A continuación, se encuentran Oracle Database Server, Oracle E-Business Suite y Oracle PeopleSoft Products, con 5 bugs cazados por cabeza. Otros que empatan son Oracle Supply Chain Products Suite, Oracle Retail Applications y Oracle and Sun Systems Products Suite, todos ellos con tres, mientras que Oracle Enterprise Manager Grid Control y Oracle Communications Applications contenían hasta este momento 1 error cada una.

Sus responsables ya han advertido que, “debido a la amenaza planteada por un ataque exitoso”, los usuarios deberían actualizar todos estos productos “tan pronto como sea posible”.

via Oracle parchea 113 vulnerabilidades de seguridad.

Etiquetado:

AltaDensidad.TV


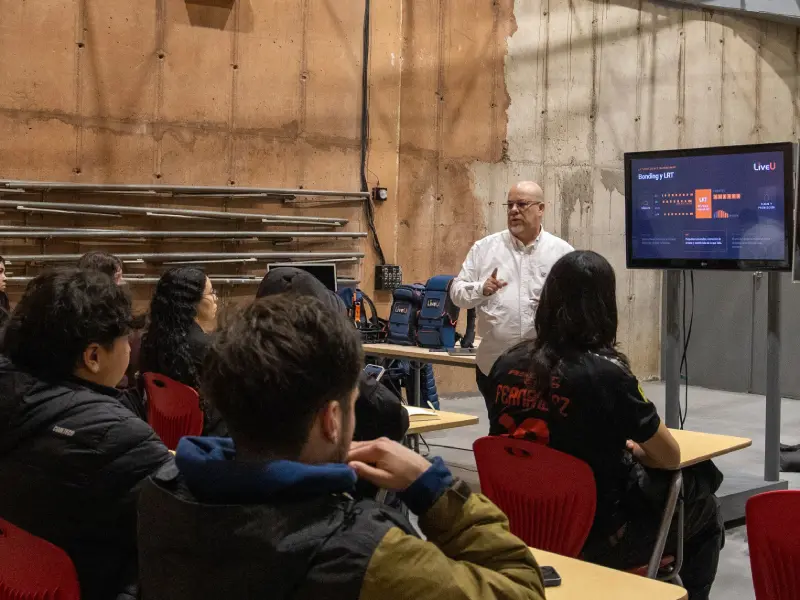
LiveU lleva su tecnología de transmisión en vivo a las aulas: así forma a los profesionales audiovisuales del futuro

La iniciativa busca que los futuros profesionales del sector audiovisual se formen desde las aulas con herramientas y flujos de trabajo utilizados actualmente por la industria a nivel internacional. LiveU, junto a su partner en Chile, Dynamics Media Group, llevó su tecnología de transmisión y producción remota directamente a las aulas de Duoc UC, acercando...

ToddyCat encuentra una nueva forma de espiar cuentas corporativas: Umbrij ya no roba contraseñas, secuestra sesiones abiertas del navegador Un grupo de ciberespionaje encuentra una grieta nueva en la seguridad corporativa. No necesita robar contraseñas. Le basta con que dejes tu sesión de Gmail abierta en el navegador. Kaspersky documenta esta semana una técnica bautizada...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo