Pacman secuestra los datos de tu PC a través de Dropbox y pide rescate

Un ‘ransomware’ está aterrorizando Internet. Este es un tipo de malware caracterizado por secuestrar información de los PC infectados para pedir un rescate por ella a sus usuarios. El malware bautizado como Pacman infecta todos los archivos de nuestra computadora, encriptándolos y haciéndolos inaccesibles. La única forma recuperar los archivos es pagando un determinado número de Bitcoins a los creadores del virus.

Pacman toma el control total del sistema, incluidas las funciones de apagado, reinicio, administrador de tareas y consola de comandos; lo que hace muy complicada su eliminación. Seguidamente infecta todos y cada uno de los archivos con la extensión .ENCRYPTED.

El virus infecta los equipos mediante un mensaje de correo electrónico de Dropbox, que empuja al destinatario a revisar unos archivos de la plataforma.

via Pacman secuestra los datos de tu ordenador a través de Dropbox y pide un rescate.

Etiquetado:

AltaDensidad.TV


Pagar con billetes y monedas podría dejar de ser una opción en determinadas actividades económicas de México. El Congreso aprobó una nueva legislación que permite a la Secretaría de Hacienda decidir en qué sectores solamente se aceptarán pagos electrónicos. La medida forma parte de una estrategia para modernizar las transacciones, pero introduce un cambio importante:...

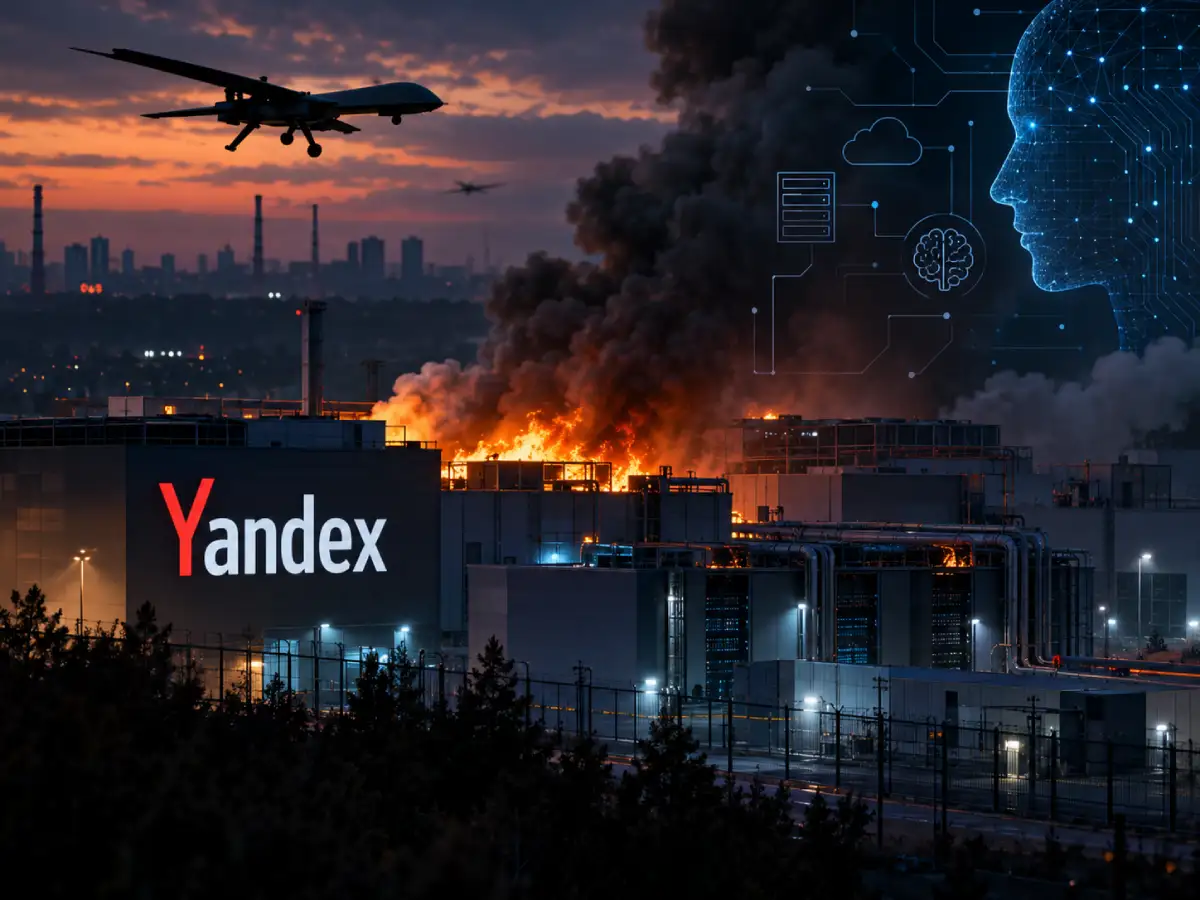
La guerra llega al cerebro digital de Rusia: las consecuencias de atacar los centros de datos que alimentan su IA

Los ataques ucranianos contra tres centros de datos de Yandex han dejado al descubierto una debilidad estratégica de Rusia: buena parte de su vida digital depende de instalaciones físicas que pueden quedar fuera de servicio en cuestión de minutos. Las consecuencias van mucho más allá de perder acceso a un buscador. Aplicaciones de transporte, sistemas...

FamousSparrow: grupo de hackers chino ataca gobiernos de América Latina con un nuevo malware

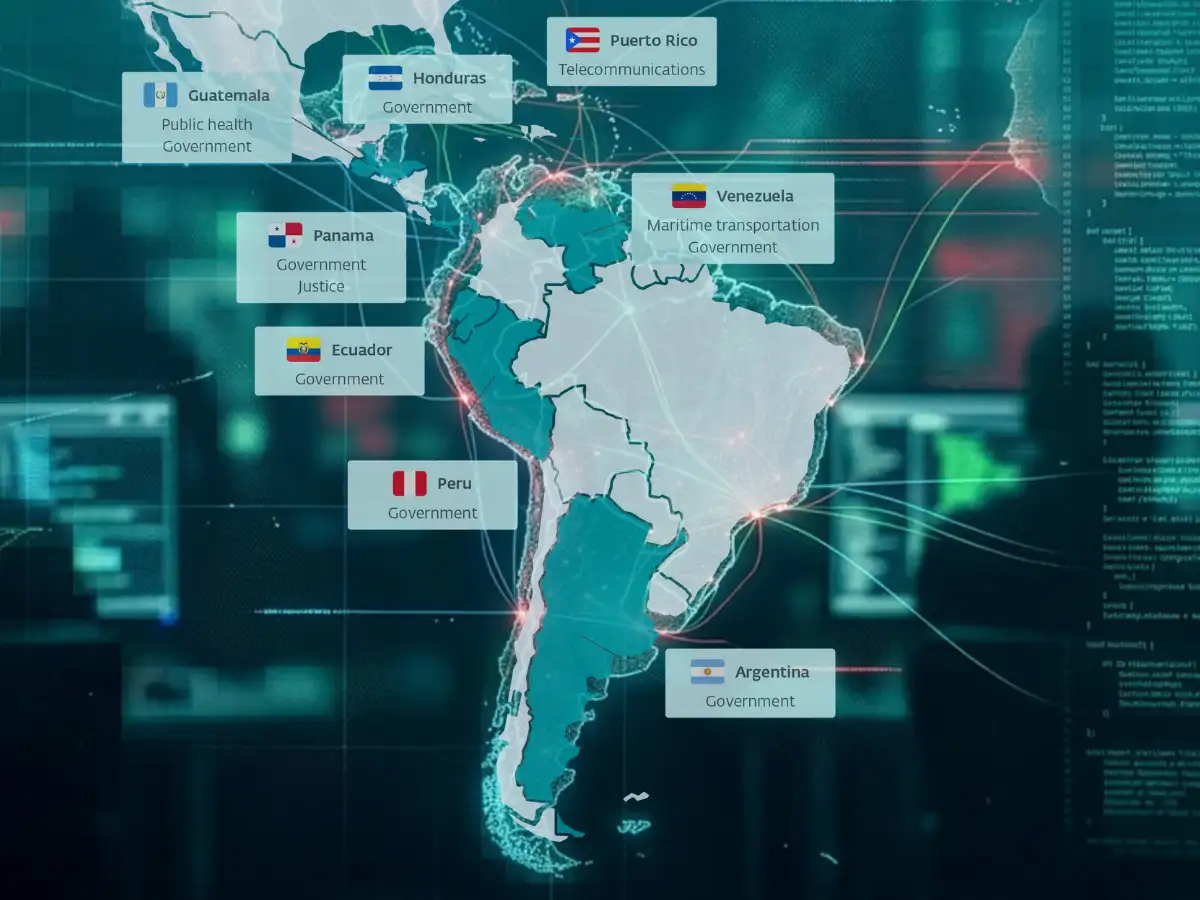
Un grupo de ciberespionaje vinculado a China concentra sus ataques en América Latina. Se llama FamousSparrow. Los investigadores de ESET lo rastrean desde 2019. Ahora usa una herramienta nueva: SparroWocky. Reemplaza a su antiguo malware, SparrowDoor. Los datos preocupan. Nueve de cada diez víctimas están en América Latina. Entre mediados de 2025 y 2026, el...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo