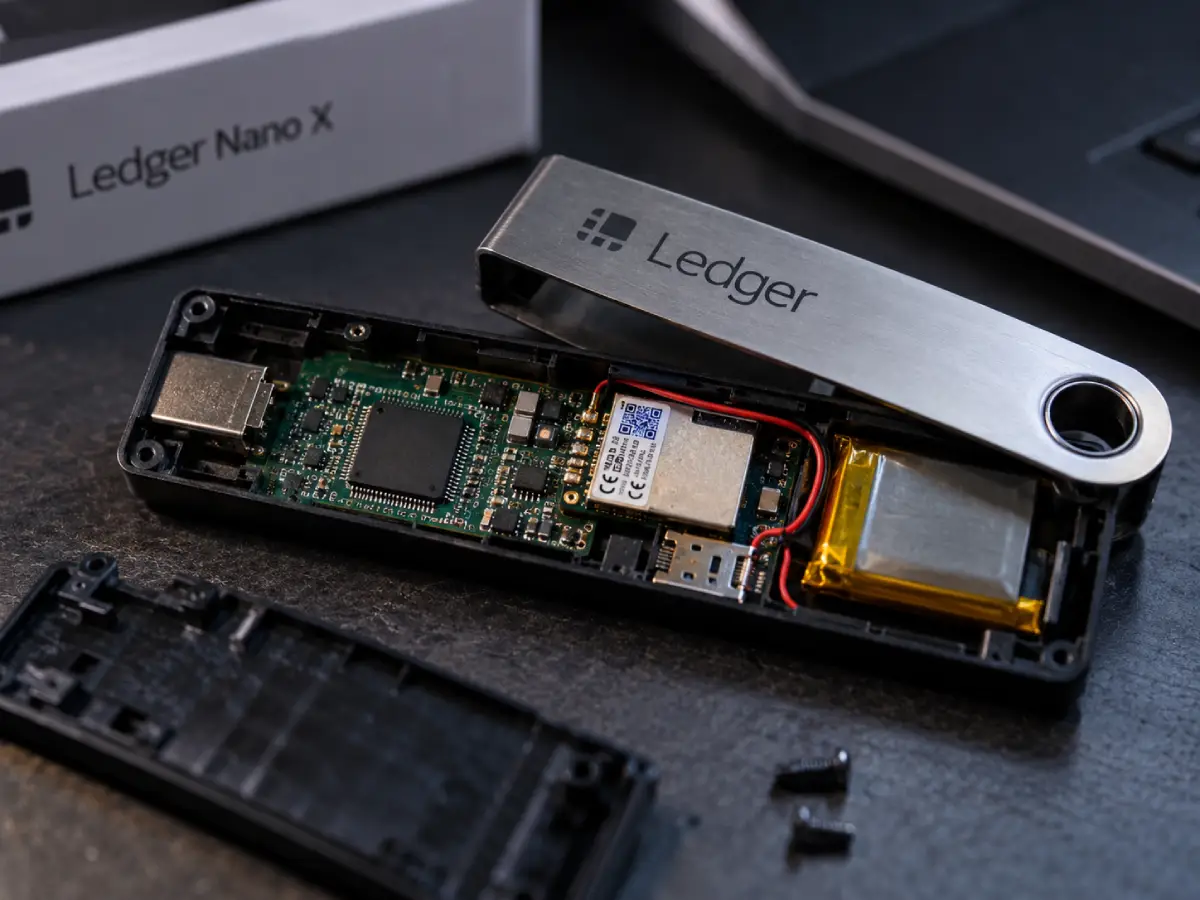
Cientos de personas confiaron sus criptomonedas a pequeños dispositivos electrónicos diseñados para mantener su dinero fuera del alcance de los delincuentes. Sin embargo, algunos de esos monederos físicos escondían una trampa. Alguien había instalado diminutos circuitos espía en su interior, capaces de entregar a los atacantes las claves necesarias para vaciar las cuentas de sus propietarios. La operación terminó con un robo estimado en 102 millones de dólares. El fabricante francés Ledger confirmó que encontró un componente electrónico no autorizado dentro de uno de los dispositivos investigados. El descubrimiento revela una modalidad de ataque especialmente peligrosa: los delincuentes no necesitan engañar al usuario con mensajes fraudulentos ni infectar su computadora. Pueden preparar el dispositivo antes de venderlo y esperar a que su propietario deposite el dinero.
Compraron un monedero seguro y terminaron perdiendo sus criptomonedas
Todo comenzó con denuncias de usuarios del sudeste asiático que descubrieron movimientos no autorizados en sus cuentas. Las víctimas tenían algo en común: habían comprado monederos físicos Ledger a través de CryptoBilis, un distribuidor de estos dispositivos en Indonesia, Malasia y Filipinas.
Un monedero físico funciona como una caja fuerte digital. Es un pequeño aparato que guarda las claves necesarias para autorizar operaciones con criptomonedas. Su principal atractivo consiste en mantener esas claves separadas de computadoras y teléfonos que podrían estar infectados con programas maliciosos.
Por eso, muchas personas utilizan estos dispositivos para proteger cantidades importantes de dinero. Algunos modelos se parecen a una memoria USB y requieren confirmar físicamente determinadas operaciones.
Los compradores afectados creían estar utilizando esa protección adicional. Sin embargo, las investigaciones encontraron que al menos uno de los dispositivos había sido manipulado antes de llegar a manos de su propietario.


Ledger pidió a CryptoBilis suspender las ventas y los envíos mientras investigaba lo sucedido. La empresa también comenzó a contactar a los clientes potencialmente afectados. Lo que inicialmente parecía una serie de robos aislados terminó convirtiéndose en una investigación sobre la seguridad de los productos vendidos a través de intermediarios.
El chip espía copiaba las 24 palabras que protegen el dinero
La explicación del robo es más sencilla de lo que parece. Cuando una persona configura un monedero físico, el dispositivo genera una frase de recuperación formada habitualmente por 24 palabras. Esa secuencia funciona como una llave maestra que permite recuperar el acceso a las criptomonedas si el aparato se pierde o se daña.
Quien conoce esas palabras puede reconstruir el monedero en otro dispositivo y controlar los fondos. Por eso, los fabricantes insisten en que deben mantenerse en secreto.
En los equipos manipulados, los delincuentes aprovecharon precisamente ese momento de configuración. Escondieron un circuito electrónico que podía leer las palabras cuando aparecían en la pantalla y enviarlas a través de una conexión de telefonía móvil.
El dispositivo no necesitaba conectarse a una red Wi-Fi sospechosa ni instalar programas adicionales. El circuito espía disponía de su propio sistema de comunicación, parecido al que utilizan los teléfonos celulares.
Una vez obtenidas las palabras, los atacantes podían esperar hasta que la víctima depositara suficientes criptomonedas. Después, bastaba con utilizar esa información desde otro lugar para transferir el dinero.
El propietario podía conservar su monedero original y no detectar ninguna anomalía visible. Mientras tanto, los delincuentes ya tenían una copia de la llave que protegía sus ahorros.
El robo supera los 100 millones de dólares, según los investigadores
La empresa especializada Bitquery analizó los movimientos registrados en las redes de criptomonedas y calculó pérdidas de aproximadamente 102 millones de dólares, correspondientes a 324 monederos digitales.
Los fondos desaparecieron principalmente el 9 de octubre de 2026. Las operaciones afectaron a Bitcoin, Ethereum, TRON, Solana, BNB Chain y Polygon. Los investigadores observaron transferencias realizadas con pocos segundos de diferencia, una señal de que los responsables podían controlar numerosas cuentas simultáneamente.
Además, encontraron movimientos preparatorios durante los días anteriores. Esto sugiere que los delincuentes organizaron el vaciado de las cuentas en lugar de actuar improvisadamente.
La compañía Tether consiguió congelar aproximadamente 10 millones de dólares en su criptomoneda USDT vinculados con el incidente. Sin embargo, congelar esos fondos no significa que las víctimas ya hayan recuperado su dinero.
Existe una distinción importante: Ledger confirmó la existencia de un dispositivo con un circuito espía, pero no ha certificado oficialmente la cifra total de 102 millones de dólares ni que los 324 monederos identificados por Bitquery estuvieran comprometidos mediante ese mismo procedimiento.
La investigación financiera permite seguir el recorrido del dinero, aunque todavía quedan preguntas sobre la cantidad exacta de dispositivos manipulados y las personas responsables.
La investigación llega a Europa y pone bajo presión a Ledger
Aunque los primeros casos confirmados se concentraron en el sudeste asiático, la preocupación llegó a Europa. Un comprador en Alemania denunció haber encontrado un componente sospechoso dentro de su dispositivo. Ante esta situación, la cadena MediaMarkt Saturn suspendió temporalmente la venta de productos Ledger mientras continuaban las investigaciones.
En ese caso alemán no se habían confirmado pérdidas de criptomonedas. Tampoco existían pruebas de que todos los dispositivos comercializados por la cadena estuvieran afectados. Sin embargo, el hallazgo amplió las dudas sobre el recorrido de estos productos antes de llegar al consumidor.
Ledger asegura que no ha encontrado evidencias de que sus sistemas informáticos internos hayan sido vulnerados. El ataque tampoco exigía romper la protección digital del monedero. Los delincuentes aprovecharon algo mucho más elemental: la posibilidad de modificar físicamente el producto durante su distribución.
Esta diferencia es importante. No estamos ante una demostración de que todos los monederos Ledger sean vulnerables, sino ante un problema que puede afectar incluso a dispositivos auténticos cuando alguien consigue intervenirlos antes de su entrega.
La empresa continúa investigando dónde ocurrió la manipulación y quiénes participaron. También revisa sus controles de distribución y las medidas destinadas a detectar alteraciones físicas.
Qué hacer si tienes un monedero Ledger
Para quienes poseen criptomonedas, la principal recomendación es comprar los dispositivos directamente al fabricante o mediante canales cuya procedencia pueda comprobarse. No obstante, el caso CryptoBilis demuestra que incluso un distribuidor autorizado puede verse involucrado en un incidente de seguridad.
Ledger recomienda no configurar dispositivos adquiridos a través de CryptoBilis que todavía permanezcan sin utilizar. Quienes ya los configuraron deben trasladar sus fondos a un monedero confiable con una frase de recuperación completamente nueva.
Este último detalle es fundamental. Cambiar una contraseña o reiniciar el aparato no resuelve el problema si los delincuentes ya conocen las 24 palabras originales.
La compañía también advierte sobre posibles estafas que aprovechen el incidente. Ningún supuesto servicio de asistencia necesita solicitar las palabras de recuperación para comprobar si un dispositivo está comprometido.
El robo deja una advertencia que trasciende el mundo de las criptomonedas. Durante años, la seguridad digital se ha concentrado en impedir que los delincuentes entren a nuestros dispositivos mediante Internet. Pero esta operación demuestra que también pueden atacar mucho antes, cuando el producto todavía está en camino hacia su comprador.
La caja fuerte digital puede tener una excelente cerradura. El problema comienza cuando alguien consigue hacer una copia de la llave antes de entregarla.