En Kaspersky han detectado miles de ataques a través de este malware Clipper en transacciones con criptomonedas como Bitcoin, Ethereum, Litecoin, Dogecoin o Monero. Los expertos de Kaspersky han descubierto una campaña de robo de criptomonedas que ha afectado a 15 mil usuarios de 52 países. Se distribuye a través de un navegador Tor falso y vulnera las transacciones para que el pago se realice al ciberdelincuente, no al destinatario deseado. Las estimaciones de Kaspersky apuntan a que, en lo que llevamos de 2023, se han podido robar al menos 400 mil dólares.

Se trata de una técnica que existe desde hace más de una década. Esta técnica del malware Clipper la empleaban originalmente troyanos bancarios que reemplazaban números de cuenta. El auge de las criptomonedas ha hecho que se modifique su uso para este nuevo escenario.
La evolución del malware Clipper implica el uso del navegador Tor, una herramienta utilizada para acceder a la Deep Web. La víctima descarga, sin saberlo, una versión infectada desde un sitio falso que contiene un archivo RAR protegido con contraseña para que las soluciones de seguridad no puedan detectar el malware. Luego se registra en el arranque automático y se mimetiza como icono de una app de uso popular, como puede ser uTorrent.
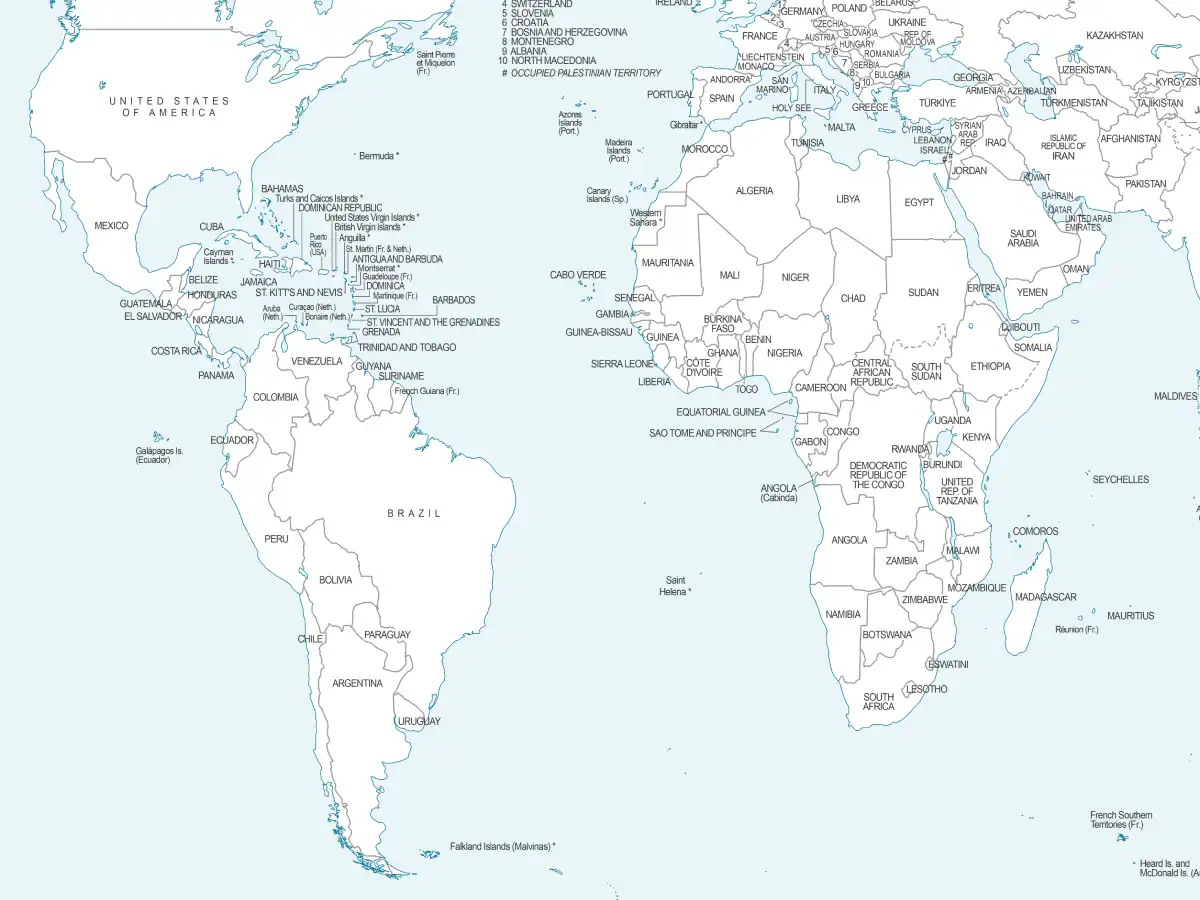
Los sistemas de seguridad de Kaspersky han detectado más de 15,000 ataques a través de este método en transacciones con criptomonedas como Bitcoin, Ethereum, Litecoin, Dogecoin o Monero. Estos incidentes se han producido en, al menos, 52 países de todo el mundo. La mayoría de los casos detectados provienen de Rusia, donde Tor está oficialmente bloqueado y los usuarios lo descargan de sitios web de terceros. Entre los 10 países más afectados también se encuentran Estados Unidos, Alemania, Uzbekistán, Bielorrusia, China, Países Bajos, Reino Unido y Francia.
Según los análisis de los expertos de Kaspersky, las pérdidas son de al menos $400,000 dólares en lo que va de año, pero la cantidad y número de infecciones podrían ser mucho mayores, ya que el análisis se ha centrado únicamente en la campaña de Tor.


“El ataque a través de una versión falsa del navegador Tor implica un peligro mayor del que se puede pensar. Ejecuta transferencias monetarias irreversibles y es muy difícil de detectar. La mayoría del malware requiere de un canal de comunicación con el sistema de la víctima. Sin embargo, este tipo de amenaza puede permanecer en silencio durante años, sin actividad aparente o dar signos de su presencia hasta el día en que reemplaza la dirección de una billetera criptográfica”, explica Vitaly Kamluk, jefe de la Unidad APAC, Equipo de Investigación y Análisis Global de Kaspersky.
Para mantener las criptomonedas a salvo, los expertos de Kaspersky recomiendan:
- Descargar software solo de fuentes oficiales siempre que sea posible y verificar la identidad del mismo antes de descargarlo.
- Tener siempre el software actualizado. Hay que asegurarse de que el sistema operativo, el navegador y otros programas cuenten siempre con los últimos parches y actualizaciones. Esto ayuda a evitar la explotación de vulnerabilidades.
- Utilizar soluciones de seguridad de confianza para proteger los equipos.
- Ser cauteloso con los archivos adjuntos y enlaces recibidos por correo. No se debe hacer clic en ningún enlace o descargar ningún archivo de fuentes sospechosas o desconocidas ya que pueden contener malware.