Peligrosas aplicaciones Android instaladas de fábrica [O.o]

Check Point, una empresa de seguridad que ha sacado a la luz la triste realidad del malware oculto en algunas aplicaciones instaladas de fábrica en Android (lo que todos conocemos como bloatware, pero en este caso llevado al extremo). Esta empresa de seguridad ha revelado que en el mercado están circulando móviles que traen instaladas de fábrica aplicaciones maliciosas sin que el usuario tenga la más mínima sospecha de que está comprando un teléfono infectado.

Imagen por ymgerman vía Shutterstock

De esta forma, nada más encender el dispositivo todo lo que haga el usuario queda expuesto al riesgo de acabar en manos de otra persona: por muchas precauciones que se tomen, el sistema ya está infectado desde el primer minuto.

De todos los móviles con Android recién comprados que ha analizado esta empresa, había 36 terminales que traían instalada de fábrica alguna aplicación maliciosa. En algunos casos se trataba simplemente de programas que enviaban a servidores externos los datos del usuario, y en otros se llegó a detectar incluso la presencia de ransomware, una variante de un malware que secuestra todos los ficheros del móvil a cambio de una determinada cantidad de dinero.

Origen: Si tu móvil traía instalada alguna de estas aplicaciones, tienes un problema – ComputerHoy.com

AltaDensidad.TV


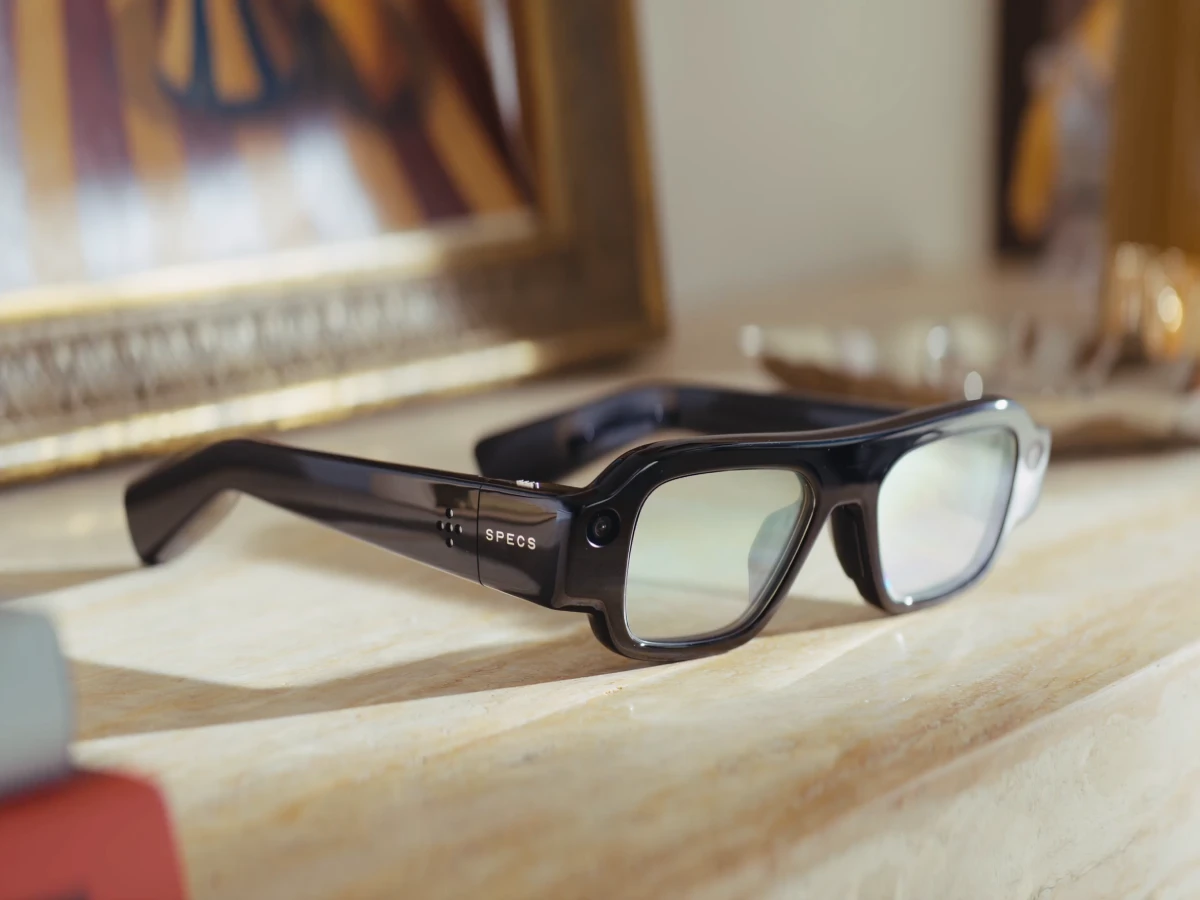
Snap Specs: así son los nuevos lentes de realidad aumentada que quieren reemplazar al móvil

Snap da un paso decisivo en la carrera de la computación portátil. La compañía presenta oficialmente sus lentes Specs. El dispositivo llega con un precio de 2.195 dólares y marca el final de más de una década de desarrollo en hardware de realidad aumentada. El CEO Evan Spiegel encabezó la presentación y mostró por primera...

Diseño de miles de camiones en Europa puede convertir un choque en una tragedia mortal

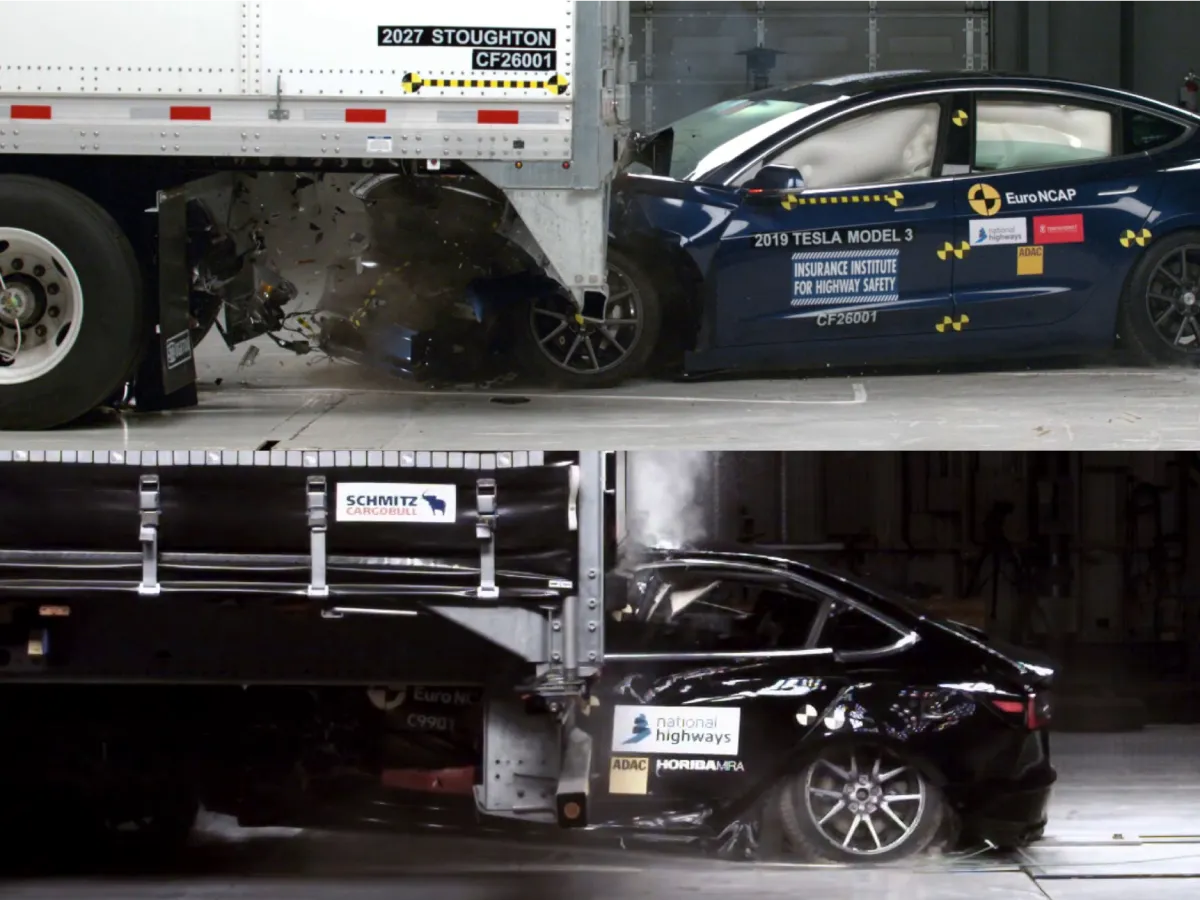
Los automóviles modernos son cada vez más seguros. Incorporan airbags, estructuras de absorción de impactos y avanzados sistemas de asistencia a la conducción capaces de detectar obstáculos y frenar automáticamente. Sin embargo, una nueva investigación de Euro NCAP revela que existe un punto débil que sigue cobrando cientos de vidas cada año: la parte trasera...

Envía tu nombre al espacio con la NASA: solicita un pase de abordaje para la misión del telescopio Roman

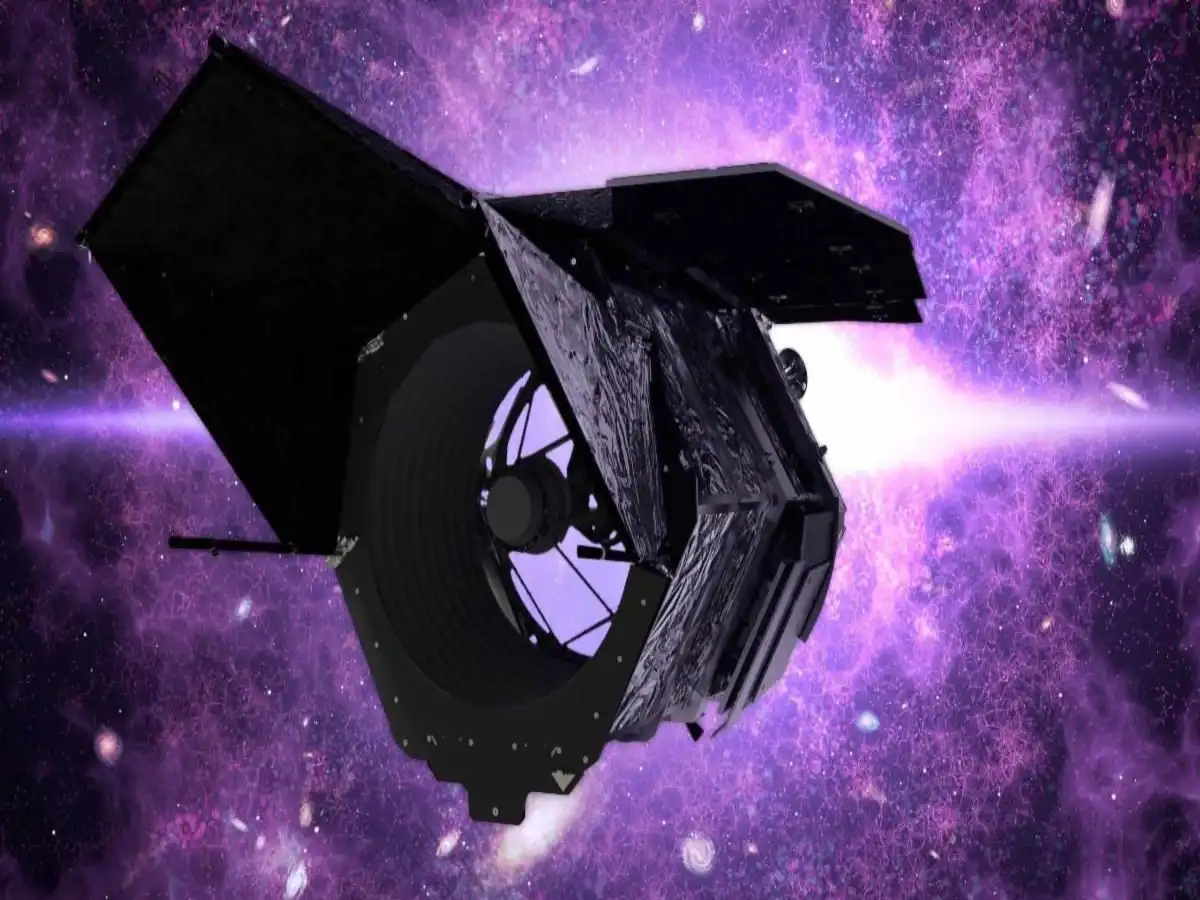
La NASA vuelve a abrir una de sus iniciativas más populares de participación pública. Esta vez, cualquier persona puede registrar su nombre para que viaje simbólicamente al espacio a bordo del telescopio espacial Nancy Grace Roman, una misión que promete convertirse en uno de los proyectos científicos más importantes de la década. La campaña permite...

Google Wallet y TSA PreCheck Touchless ID: el móvil ya reemplaza el DNI en los aeropuertos de Estados Unidos y acelera los controles de seguridad

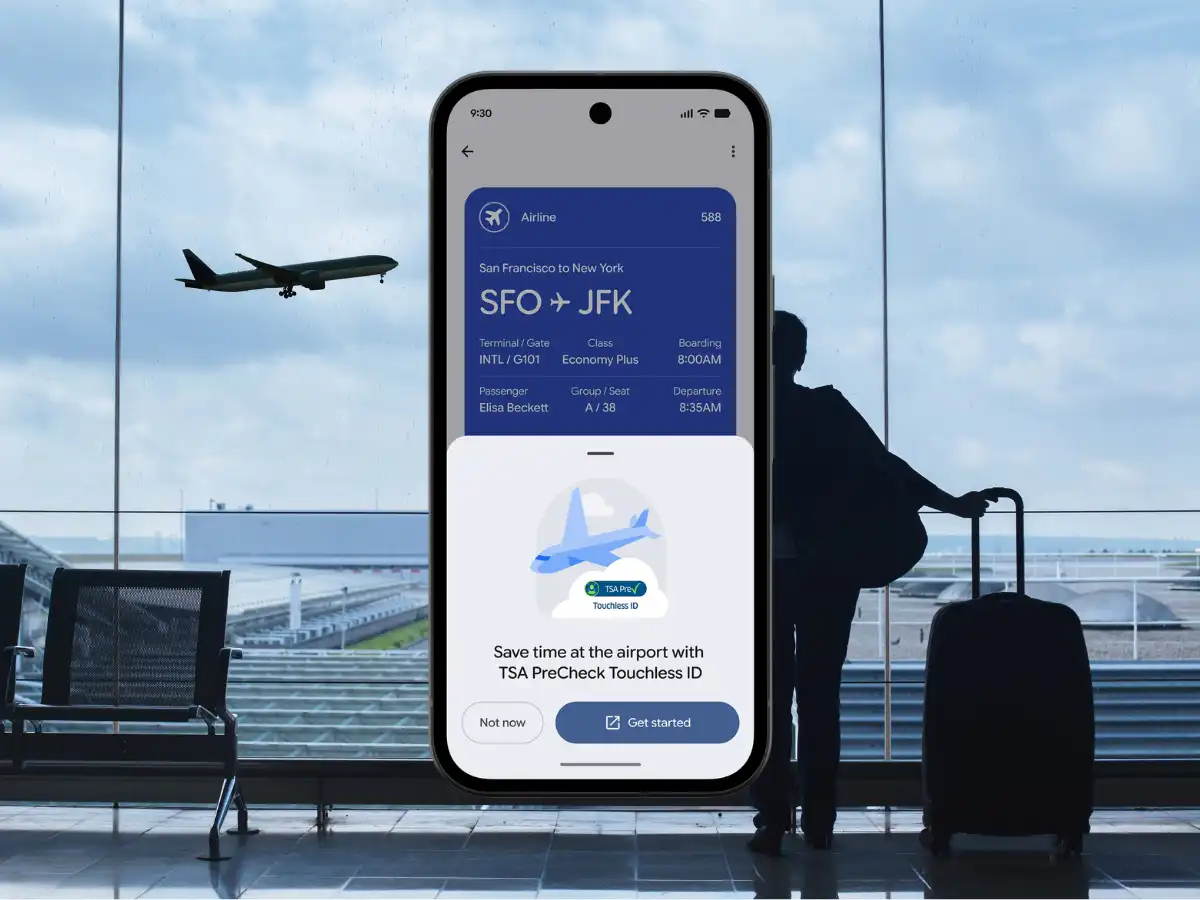
Google Wallet da un paso más en la digitalización de la identidad en viajes. La compañía integra una nueva función que permite a los usuarios elegibles de TSA PreCheck en Estados Unidos inscribirse directamente en el sistema Touchless ID, una modalidad de verificación biométrica que acelera el paso por los controles de seguridad aeroportuaria. La...

Un grupo de ciberespionaje vinculado al servicio de inteligencia exterior de Rusia, el SVR, secuestra las redes wifi de hoteles y centros de conferencias para espiar a viajeros corporativos. Microsoft revela la operación, bautizada como CaptiveCrunch, y advierte que la campaña afecta a hospedajes y sedes de eventos en varios países desde principios de mayo...

Banesco aumenta límites de transferencias y Pago Móvil: estos son los nuevos montos diarios en Venezuela

Banesco actualiza los límites diarios para transferencias y pagos digitales en Venezuela. La medida modifica los montos máximos disponibles para clientes naturales y jurídicos que utilizan BanescOnline, BanescoMóvil, Pago Móvil y operaciones vía SMS. El banco informa que los nuevos topes aplican para transferencias interbancarias y pagos a terceros. Los cambios buscan ajustarse al comportamiento...

Una extensión instalada en cientos de millones de navegadores guarda, durante días, la llave de las conversaciones privadas de millones de personas. Eso es exactamente lo que acaba de descubrir la firma de ciberseguridad Guardio Labs en la extensión de Adobe Acrobat para Chrome. El fallo, bautizado como HermeticReader y registrado oficialmente como CVE-2026-48294, permite...

Descubre más desde Alta Densidad

Suscríbete ahora para seguir leyendo y obtener acceso al archivo completo.

Seguir leyendo